La vulnerabilidad crítica de Citrix NetScaler CVE-2026-88772 expone a los usuarios a riesgos de ejecución de shellcode
Descripción general de CVE-2026-88772
Una vulnerabilidad de seguridad recientemente divulgada en Citrix NetScaler ADC y Gateway, rastreada como CVE-2026-88772, ha generado una alarma significativa entre los profesionales de ciberseguridad. Este fallo crítico, que recibió una alta puntuación en el Sistema de Puntuación de Vulnerabilidades Comunes (CVSS) de 9.5, se clasifica como un error de desbordamiento de memoria específicamente vinculado al protocolo de Seguridad de Capa de Transporte de Datagramas (DTLS) utilizado en la arquitectura de NetScaler.
Detalles técnicos de la vulnerabilidad
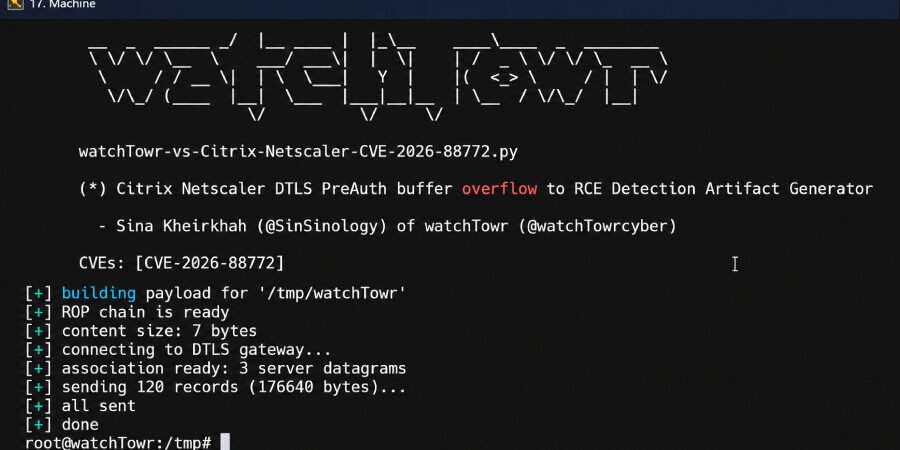
El problema principal proviene de un manejo inadecuado de la memoria durante el análisis de paquetes DTLS. Los atacantes que explotan esta vulnerabilidad pueden ejecutar código arbitrario de forma remota sin autenticación, lo que les permite obtener acceso no autorizado a sistemas sensibles.
- Ubicación: Sistemas NetScaler ADC y Gateway.
- Tipo de explotación: Pre-autenticación, lo que permite a los atacantes eludir las credenciales de inicio de sesión.
- Vector de ataque: Ejecución remota de código a través de paquetes DTLS malformados.
Implicaciones de la explotación
Dada la naturaleza de esta vulnerabilidad, las implicaciones son graves. Las organizaciones que utilizan productos de Citrix NetScaler corren un riesgo elevado si aún no han aplicado los parches o actualizaciones necesarios. La capacidad de los atacantes para tomar el control de forma remota significa que los datos sensibles, la integridad de la red y la seguridad general del sistema podrían verse comprometidos.
Explotación activa en el mundo real
Desde su divulgación, los investigadores han observado una explotación activa de CVE-2026-88772, lo que indica que los actores de amenazas ya están aprovechando los sistemas sin parches. Esta urgencia subraya la necesidad de una acción inmediata por parte de los administradores de sistemas para mitigar los riesgos.
Recomendaciones para acción inmediata
Para protegerse contra posibles explotaciones derivadas de CVE-2026-88772, los expertos en ciberseguridad recomiendan que las organizaciones afectadas tomen las siguientes medidas:
- Parchar sistemas: Aplicar inmediatamente los parches de seguridad publicados por Citrix para abordar la vulnerabilidad.
- Revisar protocolos de seguridad: Evaluar las medidas de seguridad existentes para garantizar que sean lo suficientemente sólidas como para prevenir la explotación.
- Monitorear sistemas: Implementar monitoreo continuo de actividad inusual que pueda indicar un ataque.
- Educar al personal: Realizar sesiones de capacitación para el personal de TI sobre las implicaciones de esta y similares vulnerabilidades.
Conclusión
El descubrimiento de CVE-2026-88772 destaca el panorama en constante evolución de las amenazas de ciberseguridad que afectan a tecnologías de uso generalizado. Las organizaciones deben priorizar las actualizaciones oportunas y mantener prácticas de seguridad vigilantes para protegerse contra la explotación activa y posibles brechas de datos.
Fuente: thehackernews.com