Nuevo Botnet Carbonato Explota Hosts de Docker para Desplegar Agente de IA Hermes Controlado por Telegram
Introducción al Botnet Carbonato
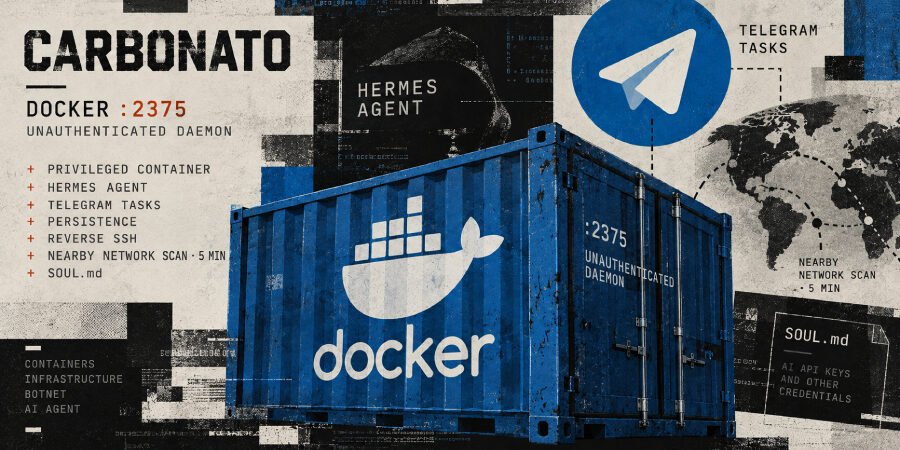
En un desarrollo preocupante dentro del paisaje de la ciberseguridad, los investigadores han descubierto un nuevo botnet conocido como Carbonato. Este malware demuestra un nivel de operación sofisticado, apuntando a demons Docker de acceso público para desplegar un marco de inteligencia artificial (IA) llamado Agente Hermes. El descubrimiento resalta las tácticas en evolución empleadas por los cibercriminales para aprovechar las tecnologías nativas de la nube con fines maliciosos.
Cómo Funciona Carbonato
Carbonato tiene como objetivo hosts de Docker que están mal asegurados, explotando vulnerabilidades en demons Docker expuestos. Una vez que un host es comprometido, el botnet instala el marco del Agente Hermes sin ninguna modificación. Uno de los aspectos significativos de esta operación implica la alteración del archivo de persona SOUL.md del marco, que sirve como la configuración de comando y control para el agente de IA.
- El marco se instala sin cambios, asegurando que opere como se pretende por sus desarrolladores originales.
- El archivo de persona SOUL.md se sobrescribe, dirigiendo al agente para realizar tareas enviadas a través de Telegram.
Implicaciones de Desplegar el Agente Hermes
El despliegue del Agente Hermes por parte del botnet Carbonato tiene varias implicaciones para la ciberseguridad y el ecosistema tecnológico en general:
- Automatización de Ataques: Las capacidades de IA del agente podrían habilitar estrategias de ataque más sofisticadas y automatizadas, facilitando a los atacantes la ejecución de tareas maliciosas.
- Telegram como Plataforma de Comando: Al aprovechar Telegram, un servicio de mensajería ampliamente utilizado, el botnet puede comunicarse y controlar sistemas comprometidos sin levantar banderas rojas significativas.
- Potencial para un Impacto Más Amplio: La combinación de la creciente popularidad de Docker y la naturaleza de código abierto del Agente Hermes puede llevar a una explotación generalizada si no se implementan medidas preventivas.
Investigación y Respuesta a Carbonato
Investigadores de ciberseguridad, específicamente de la empresa ThreatDown, han sido fundamentales en la identificación y análisis del botnet Carbonato. Su trabajo subraya la necesidad de vigilancia y medidas de seguridad proactivas por parte de organizaciones que utilizan Docker y otras tecnologías en la nube. Las recomendaciones incluyen:
- Fortalecer los protocolos de seguridad en torno a las instalaciones de Docker.
- Monitoreo y auditoría regular de la configuración para prevenir accesos no autorizados.
- Educar al personal sobre los riesgos asociados con servicios en la nube mal configurados.
El Panorama General: Amenazas Cibernéticas en Evolución
La aparición del botnet Carbonato es un recordatorio contundente de la evolución continua de las amenazas cibernéticas. A medida que más organizaciones migran a entornos nativos de la nube, los cibercriminales están apuntando cada vez más a estas plataformas. La situación exige una estrategia robusta que incorpore herramientas y prácticas de seguridad avanzadas para abordar las vulnerabilidades inherentes a las tecnologías en evolución.
Conclusión
La explotación de hosts de Docker por parte del botnet Carbonato para desplegar el Agente de IA Hermes marca un cambio significativo en la forma en que se despliega y opera el malware. A medida que las amenazas cibernéticas continúan innovando, las organizaciones deben adaptar sus defensas en consecuencia para protegerse contra tales amenazas dinámicas y en evolución.
Fuente: thehackernews.com