Actualización Crítica de OpenSSL: Vulnerabilidad DTLS de Alta Severidad Plantea Riesgos de Fugas de Memoria
Introducción a la Vulnerabilidad de OpenSSL
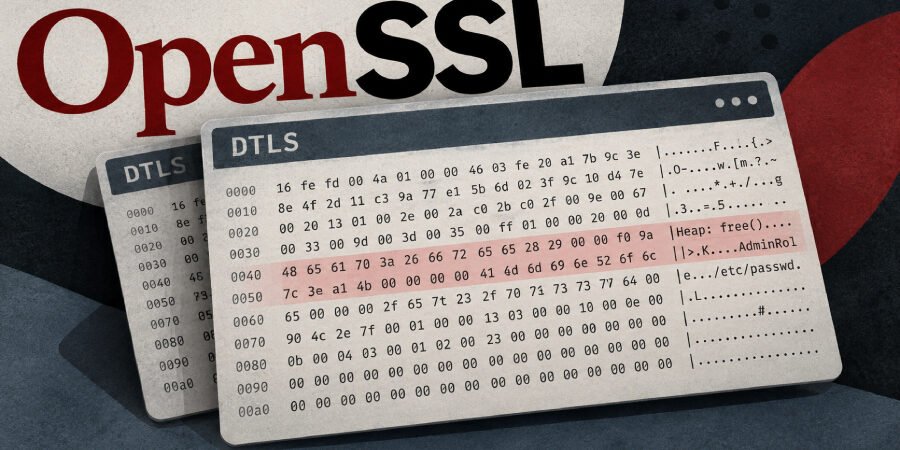
El 29 de septiembre de 2026, OpenSSL anunció un defecto de alta severidad que afecta al protocolo de Seguridad de la Capa de Transporte de Datagramas (DTLS). Esta vulnerabilidad podría resultar en la exposición de memoria en el heap no cifrada al otro extremo de una conexión DTLS. Las posibles consecuencias de este defecto incluyen no solo fugas de información, sino también bloqueos de programas, lo que representa riesgos significativos para las aplicaciones que dependen de comunicaciones seguras.
Entendiendo DTLS y Su Importancia
DTLS es una variante de Seguridad de la Capa de Transporte (TLS) diseñada para asegurar comunicaciones basadas en Datagramas, lo que lo convierte en algo vital para aplicaciones que dependen del Protocolo de Datagramas de Usuario (UDP). A diferencia de TCP, UDP no establece una conexión antes de la transmisión de datos, lo que requiere que DTLS implemente medidas como la retransmisión de mensajes para mantener la seguridad y la integridad. Esta característica hace que DTLS sea esencial para aplicaciones que priorizan la baja latencia, como la transmisión de video, los juegos y VoIP.
Detalles de la Vulnerabilidad
El defecto reportado surge durante el proceso de apretón de manos (handshake) de DTLS, específicamente cuando un mensaje de apretón de manos se retransmite mientras un mensaje más grande todavía se está procesando. Si esta retransmisión ocurre prematuramente, puede llevar a fugas de memoria involuntarias, revelando datos sensibles del heap. Explotar este defecto podría permitir a los atacantes recuperar datos sensibles o incluso bloquear la aplicación afectada.
- Tipo de Vulnerabilidad: Fuga de Memoria
- Componente Afectado: Proceso de Apretón de Manos DTLS
- Impacto: Divulgación de información y posibles bloqueos de aplicaciones
- Nivel de Severidad: Alto
Implicaciones Potenciales de la Falta de Seguridad
Las implicaciones de esta vulnerabilidad son significativas, especialmente para organizaciones que dependen de DTLS para comunicaciones seguras. Aplicaciones como herramientas de videoconferencia, plataformas de juegos en línea y servicios de transacciones financieras en tiempo real podrían ser susceptibles a fugas de datos. Este defecto subraya la necesidad de implementar medidas de seguridad sólidas y actualizaciones de software regulares para mitigar vulnerabilidades.
Acciones Recomendadas para Usuarios y Desarrolladores
OpenSSL recomienda encarecidamente que todos los usuarios y desarrolladores tengan en cuenta la severidad de esta vulnerabilidad y tomen medidas inmediatas:
- Actualizar OpenSSL: Se insta a los usuarios a actualizar a la versión más reciente de OpenSSL que aborde este defecto.
- Revisar Implementaciones de DTLS: Los desarrolladores deben examinar sus implementaciones de DTLS para asegurarse de que no están exponiendo inadvertidamente información sensible.
- Realizar Auditorías de Seguridad: Las organizaciones deben realizar auditorías regulares para identificar vulnerabilidades potenciales y áreas de preocupación en sus sistemas.
Análisis de Expertos y Respuesta de la Comunidad
Los expertos en ciberseguridad han expresado su preocupación sobre la oportunidad de la corrección y la eficacia de los protocolos de comunicación existentes. A medida que las aplicaciones migran cada vez más hacia las comunicaciones en tiempo real, los riesgos asociados con vulnerabilidades como esta se vuelven más pronunciados. Los expertos recomiendan que las organizaciones no solo apliquen parches de manera oportuna, sino que también mejoren su postura de seguridad general habilitando mecanismos de seguridad adicionales, como la encriptación y los sistemas de detección de intrusiones.
Conclusión
La reciente vulnerabilidad de alta severidad en la implementación de DTLS de OpenSSL resalta los riesgos persistentes que enfrentan las organizaciones que dependen de comunicaciones seguras. Abordar rápidamente tales vulnerabilidades a través de actualizaciones y medidas de seguridad proactivas es crucial para proteger información sensible y mantener la confianza en las comunicaciones digitales.
Fuente: thehackernews.com