Desentrañando SANSAR: El Malware de Linux que Manipula las Métricas de la GPU para la Minería de Criptomonedas
Introducción al Malware SANSAR
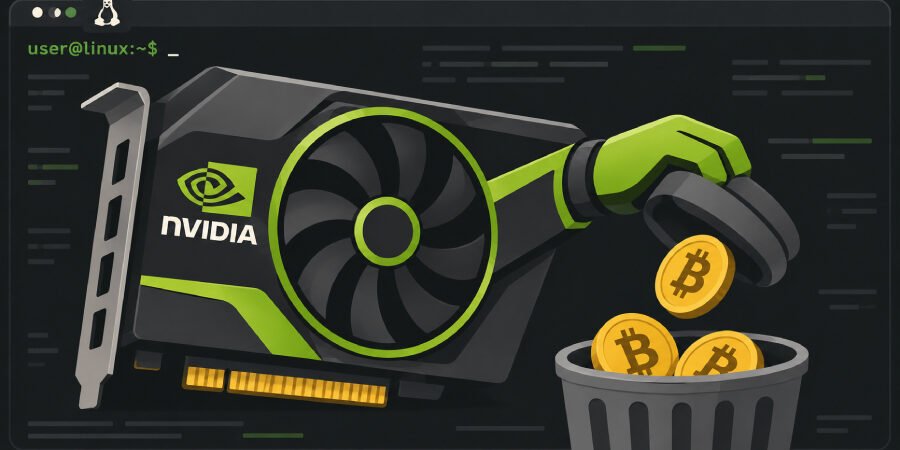
Una nueva ola de amenazas cibernéticas ha surgido, atacando predominantemente sistemas Linux involucrados en la minería de criptomonedas. Identificado por investigadores de ciberseguridad, el malware SANSAR se atribuye a un grupo de amenazas motivadas financieramente conocido como REF3364. Este malware altera específicamente las lecturas de carga de la GPU, oscureciendo así las actividades ilegales de minería de criptomonedas para evitar su detección.
La Mecánica de SANSAR
SANSAR opera como un orquestador construido utilizando el lenguaje de programación Rust, mejorando su eficiencia y rendimiento. Utiliza la red TOR para el comando y control, otorgando a los operadores una capa de anonimato mientras gestionan actividades de minería tanto de CPU como de GPU. La capacidad de manipular las métricas de la GPU indica una comprensión sofisticada de cómo operan las herramientas de monitoreo y las posibles debilidades en sus protocolos de detección.
Modificación de Bibliotecas de NVIDIA
Una de las características centrales de SANSAR es su modificación de las bibliotecas de NVIDIA, que son cruciales para monitorear el rendimiento de la GPU. Al manipular estas bibliotecas, el malware puede enmascarar efectivamente la carga real en la GPU, dificultando que los administradores del sistema y las herramientas de seguridad identifiquen que los recursos están siendo secuestrados para actividades de minería ilícita. Esta manipulación no solo asegura la operación continua, sino que también permite a los atacantes permanecer indetectados durante períodos prolongados.
Implicaciones Más Amplias del Malware de Minería de Criptomonedas
El aumento de este tipo de malware destaca varias implicaciones críticas para la ciberseguridad, especialmente para las empresas que ejecutan sistemas basados en Linux. Los siguientes puntos ilustran el impacto más amplio:
- Aumento del Consumo de Recursos: La minería de criptomonedas agota los recursos del sistema, reduciendo el rendimiento general de las aplicaciones legítimas.
- Impacto Financiero: Las organizaciones pueden enfrentar un aumento en los costos de electricidad y posibles tiempos de inactividad si los sistemas se ven comprometidos.
- Riesgos de Seguridad de Datos: Con el malware operando sin ser detectado, existe un mayor riesgo de violaciones de datos y pérdida de información sensible.
- Desafíos de Prevención: Las medidas de seguridad tradicionales pueden tener dificultades para detectar tácticas tan avanzadas, lo que requiere medidas de seguridad más sofisticadas y proactivas.
Análisis y Recomendaciones de Expertos
Los expertos en el campo de la ciberseguridad enfatizan la importancia de la vigilancia contra tales amenazas. Las recomendaciones para que las organizaciones mitiguen los riesgos planteados por SANSAR y malware similar incluyen:
- Monitoreo Regular: Implementar soluciones de monitoreo robustas para detectar actividad GPU inusual y uso de recursos es crucial.
- Gestión de Parches: Mantener todo el software, especialmente los controladores, actualizado puede ayudar a cerrar las vulnerabilidades que el malware podría explotar.
- Segmentación de Redes: Segregar sistemas críticos de entornos menos seguros puede limitar la propagación del malware.
- Planificación de Respuesta a Incidentes: Tener un plan de respuesta a incidentes bien definido puede ayudar a las organizaciones a responder rápidamente si son víctimas de un ataque de malware.
Conclusión
La aparición de SANSAR es un recordatorio claro del paisaje en evolución de las amenazas cibernéticas, particularmente aquellas que apuntan a entornos de minería de criptomonedas. A medida que los atacantes se vuelven más sofisticados, utilizando métodos que oscurecen sus actividades, las organizaciones deben adaptar sus estrategias de seguridad para protegerse contra tales vulnerabilidades. La educación continua y la inversión en tecnologías de seguridad son esenciales para combatir esta amenaza persistente.
Fuente: thehackernews.com