Infracción de Seguridad: Clave de Fireworks AI Robada Compromete la Extensión Claude Code en Cursor
Resumen del Incidente
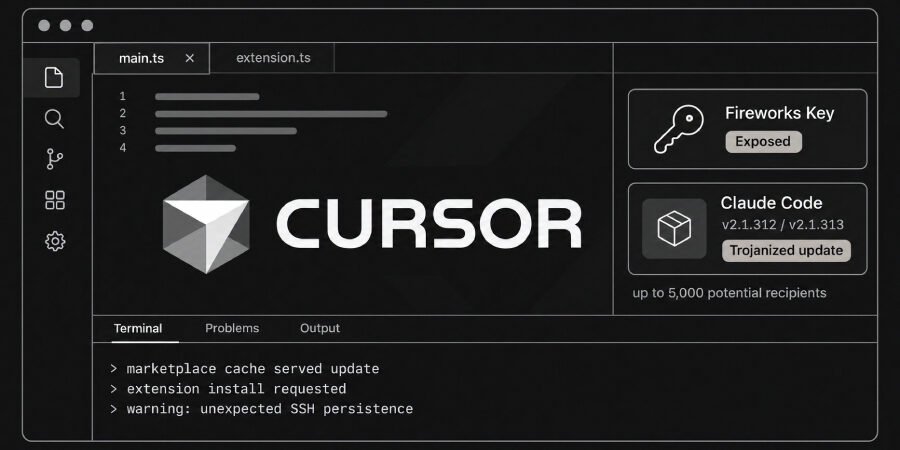
La reciente infracción que involucra la extensión Claude Code, alojada en el mercado de extensiones de Cursor, ha generado preocupaciones significativas dentro de la comunidad tecnológica. Según un comunicado de Cursor, el incidente se originó a partir del robo de una clave de acceso que fue emitida originalmente a Fireworks AI. Esta violación pone de relieve las vulnerabilidades asociadas con las integraciones de terceros y la gestión de claves API.
El Papel de Fireworks AI
Fireworks AI, una plataforma que mejora la productividad a través de capacidades avanzadas de aprendizaje automático, se convirtió involuntariamente en el punto focal de un importante incidente de seguridad. La clave de acceso expuesta, que estaba destinada para uso interno de Fireworks, fue mal manejada y cayó en manos de un actor malicioso.
- Las claves de acceso son críticas para asegurar las comunicaciones de API.
- La gestión inadecuada de credenciales sensibles puede llevar a un acceso no autorizado a datos.
Impacto en Cursor y Anthropic
El mercado de Cursor permitió la distribución de varias extensiones de código, incluida la popular extensión Claude Code desarrollada por Anthropic. El acceso no autorizado a la extensión Claude Code tiene serias implicaciones no solo para Cursor, sino también para Anthropic.
- La integridad de la extensión Claude Code está ahora en duda.
- Los usuarios pueden haber estado expuestos a código modificado o infectado.
- La reputación de Cursor como un mercado seguro podría verse dañada, lo que llevaría a la pérdida de confianza de los usuarios.
Análisis de Expertos sobre la Seguridad de API
El incidente sirve como un recordatorio crítico de la importancia de la gestión de la seguridad de APIs. Los expertos enfatizan la necesidad de contar con protocolos de seguridad robustos para prevenir infracciones similares en el futuro.
- Rotación Adecuada de Claves: Cambiar regularmente las claves de acceso puede mitigar el riesgo de exposición a largo plazo.
- Controles de Acceso Granulares: Limitar permisos puede minimizar el potencial de daño si una clave se ve comprometida.
- Monitoreo y Registro: Hacer un seguimiento del uso de claves API puede ayudar a identificar accesos no autorizados tempranamente.
Implicaciones para las Prácticas de Seguridad Futura
La infracción no solo pone en peligro a las empresas involucradas, sino que también envía un fuerte mensaje a la industria tecnológica en general. A medida que las integraciones se vuelven más complejas, la importancia de salvaguardar credenciales sensibles no puede ser subestimada. Las organizaciones deben trabajar para mejorar sus marcos de seguridad para protegerse contra tales amenazas.
- Invertir en formación para empleados sobre las mejores prácticas de seguridad.
- Aprovechar herramientas para la gestión y rotación automática de claves.
- Implementar autenticación de múltiples factores para servicios críticos.
Conclusión
La revelación de una extensión Claude Code comprometida resalta serias vulnerabilidades derivadas de malas prácticas de gestión de claves en proveedores de terceros como Fireworks AI. A medida que el panorama digital evoluciona, también deben evolucionar las medidas de ciberseguridad empleadas por las organizaciones para proteger sus activos.
Fuente: thehackernews.com