Malware Encontrado en Teléfonos Android de Bajo Costo Transformándolos en Proxies
Introducción a la Amenaza de Seguridad
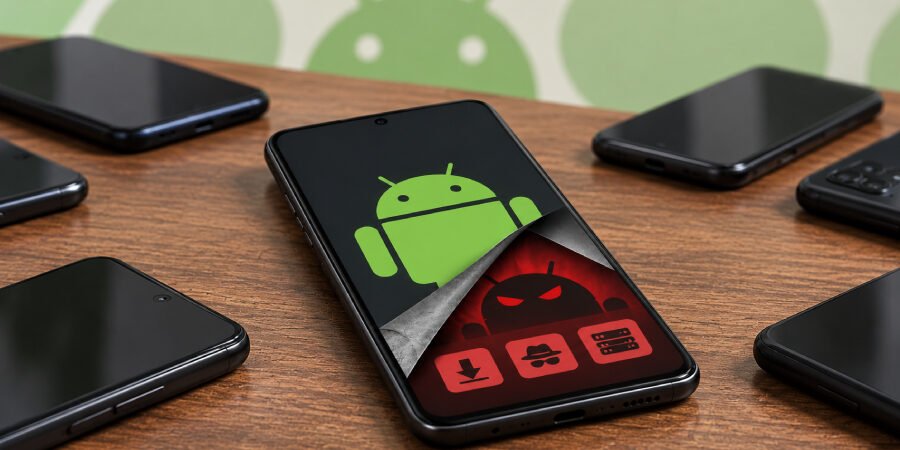
El reciente descubrimiento de malware preinstalado en varios smartphones Android de bajo costo ha generado preocupaciones significativas sobre la seguridad y privacidad de los dispositivos. Este software malicioso, identificado por la firma de ciberseguridad Bitdefender como “Midnight Mimosa,” explota vulnerabilidades dentro de los dispositivos alimentados por chipsets MediaTek. Las implicaciones para los usuarios y el ecosistema digital en general son alarmantes, ya que este malware puede realizar operaciones encubiertas que van desde instalaciones de aplicaciones hasta fraude publicitario, convirtiendo efectivamente los dispositivos comprometidos en proxies residenciales.
Cómo Opera Midnight Mimosa
Midnight Mimosa está incrustado profundamente en el firmware de los smartphones afectados, lo que dificulta que el usuario promedio lo detecte y elimine. El malware está diseñado para permitir acceso no autorizado al dispositivo, permitiendo a los ciberdelincuentes:
- Instalar aplicaciones maliciosas sin el consentimiento del usuario.
- Participar en fraude publicitario, generando ingresos a través de clics en anuncios falsos.
- Usar el dispositivo como un proxy residencial para diversas actividades nefastas.
Al utilizar estas funcionalidades, los atacantes pueden aprovechar los dispositivos comprometidos para ocultar sus identidades, dificultando que las autoridades rastreen acciones ilegales de vuelta a ellos.
Impacto en la Privacidad del Usuario y la Seguridad de Datos
La existencia de dicho malware plantea riesgos severos para la privacidad del usuario. Los consumidores que compran estos dispositivos de bajo costo a menudo lo hacen por razones económicas, sin ser conscientes de los peligros ocultos potenciales. Con Midnight Mimosa controlando la funcionalidad del dispositivo, datos personales como ubicación, contactos y hábitos de navegación pueden ser expuestos a terceros. Además, los usuarios pueden inconscientemente convertirse en parte de operaciones más grandes de botnets, contribuyendo al cibercrimen generalizado.
Respuesta de la Industria y Recomendaciones
A la luz de estos hallazgos, los expertos en seguridad están instando a los fabricantes a priorizar el control de calidad y realizar auditorías de seguridad exhaustivas de sus dispositivos, especialmente aquellos dentro del segmento de bajo costo. Aquí hay algunas acciones recomendadas:
- Implementar protocolos estrictos de pruebas de firmware para detectar malware antes de que los dispositivos lleguen a los consumidores.
- Educar a los consumidores sobre los riesgos asociados con los dispositivos de bajo costo y la importancia de comprar a marcas reputadas.
- Incentivar a los usuarios finales a actualizar regularmente su software y utilizar soluciones antivirus para mitigar amenazas.
En el mejor interés de la seguridad del usuario, se debe priorizar la transparencia, y los consumidores deben ser mantenidos informados sobre las características de seguridad de sus dispositivos.
Conclusión
La infiltración de malware como Midnight Mimosa en smartphones Android de bajo costo expone vulnerabilidades significativas dentro del ecosistema de tecnología móvil. A medida que las amenazas cibernéticas evolucionan, se vuelve crucial que los fabricantes, firmas de seguridad y consumidores trabajen colaborativamente en identificar y mitigar estos riesgos. Asegurar que las medidas de seguridad estén en su lugar y fomentar la conciencia sobre las posibles amenazas puede ayudar a proteger contra incidentes futuros y salvaguardar los datos del usuario a gran escala.
Fuente: thehackernews.com