La vulnerabilidad del Atlassian Data Center genera riesgos de explotación inmediata en productos importantes
Descripción general de la vulnerabilidad
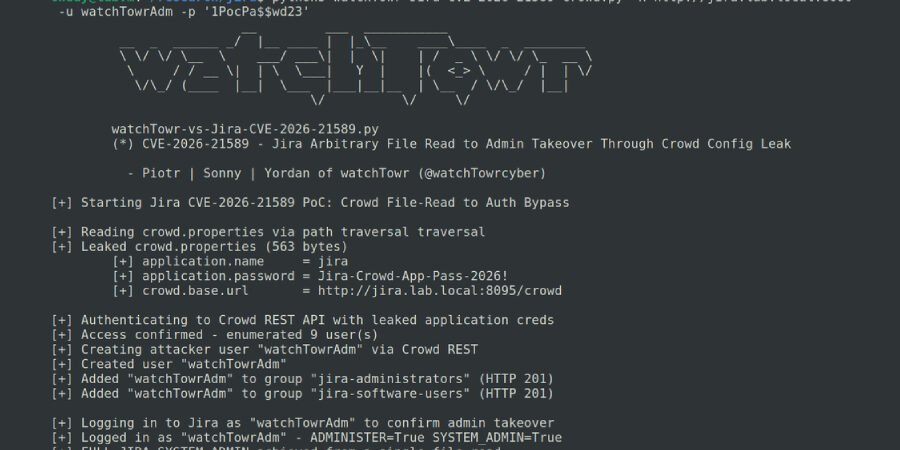
Un fallo de seguridad recientemente divulgado en los productos de Atlassian Data Center ha generado una alarma significativa entre los profesionales de TI y expertos en ciberseguridad. Esta vulnerabilidad crítica, identificada como CVE-2026-21589, tiene un alto puntaje en el Sistema Común de Puntuación de Vulnerabilidades (CVSS) de 9.3. El fallo potencialmente permite el acceso no autorizado a archivos sensibles, lo que representa un riesgo significativo para las organizaciones que utilizan estas plataformas.
Productos afectados
El fallo de acceso arbitrario a archivos está presente en varios productos de Atlassian ampliamente utilizados, incluyendo:
- Bitbucket Data Center
- Confluence Data Center
- Jira Service Management Data Center
- Jira Software
Estas aplicaciones son integrales para muchas empresas, facilitando la colaboración y la gestión de proyectos. Por lo tanto, las implicaciones de esta vulnerabilidad podrían ser catastróficas si no se abordan.
Cronología de explotación
Justo después de que se hicieron públicos los detalles de la vulnerabilidad, los actores de amenazas comenzaron a intentar explotar el fallo en apenas dos horas. Esta rápida reacción destaca la urgencia con la que las entidades maliciosas monitorean las divulgaciones de seguridad y buscan capitalizarlas. La velocidad de estos intentos subraya una tendencia significativa en la ciberseguridad, donde los atacantes están explotando cada vez más las vulnerabilidades de día cero rápidamente después de que se revelan.
Implicaciones de seguridad
La existencia de una vulnerabilidad tan crítica plantea varias implicaciones de seguridad para las organizaciones que dependen de los productos de Atlassian:
- Riesgos de filtración de datos: El acceso no autorizado podría llevar a filtraciones de datos, exponiendo información sensible de la organización y de los clientes.
- Consecuencias regulatorias: Las empresas pueden enfrentar repercusiones legales por no proteger datos sensibles, especialmente en industrias reguladas.
- Daño a la reputación: El conocimiento público de una explotación podría dañar la reputación de una organización, disminuyendo la confianza entre clientes y socios.
Se insta a las organizaciones a realizar evaluaciones de riesgo inmediatas para comprender su exposición a esta vulnerabilidad.
Estrategias de mitigación
Para protegerse contra la explotación potencial, los expertos recomiendan varias estrategias de mitigación:
- Actualizar el software: Aplicar de inmediato los parches proporcionados por Atlassian a todos los productos afectados.
- Monitorear los sistemas: Implementar herramientas de monitoreo para detectar cualquier intento de acceso no autorizado o actividad inusual en los sistemas que ejecutan las aplicaciones afectadas.
- Realizar auditorías: Auditar regularmente las políticas de seguridad y los mecanismos de control de acceso para mejorar la postura de seguridad organizacional.
Estas medidas proactivas son esenciales para minimizar el impacto potencial de tales vulnerabilidades.
Conclusión
El fallo CVE-2026-21589 recientemente divulgado en los productos de Atlassian Data Center ilustra los desafíos continuos que enfrentan las organizaciones para asegurar sus entornos digitales. Con los intentos de explotación surgiendo casi de inmediato después de la divulgación pública, la necesidad de prácticas de seguridad robustas y vigilancia nunca ha sido más crítica. Las organizaciones deben priorizar la aplicación rápida de parches y participar en evaluaciones de seguridad continuas para protegerse contra amenazas en evolución.
Fuente: thehackernews.com