Nuevo Ataque ClickFix Aprovecha el Cache del Navegador para Evadir Limitaciones de Ejecución en Windows
Entendiendo los Ataques ClickFix
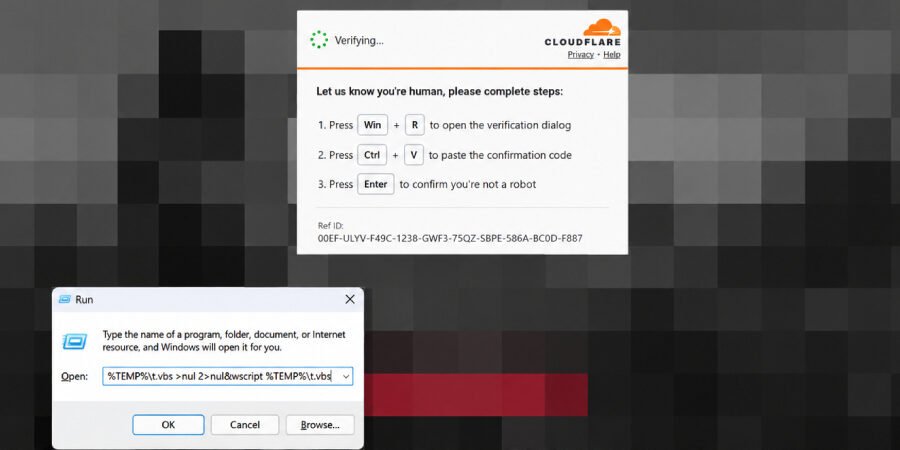
En el paisaje en evolución de las amenazas de ciberseguridad, ClickFix representa una innovación notable en las metodologías de ataque. Como lo identificó el equipo de Inteligencia de Amenazas de Microsoft, este ataque aprovecha sitios web comprometidos para manipular el comportamiento del navegador, centrándose específicamente en el cache. Esta técnica sofisticada elude las salvaguardias tradicionales que limitan la ejecución directa de archivos descargados en sistemas Windows.
Cómo Funciona el Ataque ClickFix
La mecánica de un ataque ClickFix se desvía de las estrategias de ataque convencionales de manera significativa:
- Caching de Carga Útil: El ataque utiliza sitios web comprometidos para pre-cargar scripts maliciosos disfrazados de archivos de imagen PNG inofensivos. Este subterfugio permite que los scripts se carguen en el cache del navegador sin activar los avisos de descarga.
- Bypass de Ejecución: Al utilizar el cache del navegador en lugar de descargas externas, los atacantes eluden efectivamente las restricciones de ejecución de Windows, permitiendo que el contenido malicioso se ejecute sin ser detectado.
- Interacción del Usuario: El éxito de un ataque ClickFix a menudo depende de la interacción del usuario; los usuarios pueden ejecutar inadvertidamente la carga útil al interactuar con el contenido comprometido, difuminando aún más las líneas de responsabilidad del usuario.
Implicaciones para la Ciberseguridad
Las implicaciones de los ataques ClickFix son profundas y multifacéticas, particularmente para individuos y organizaciones que dependen de entornos digitales:
- Aumento del Riesgo: El uso del cache del navegador como vector para malware introduce un nuevo nivel de riesgo, ya que las soluciones antivirus tradicionales pueden no detectar scripts en cache que se hacen pasar por archivos de imagen.
- Necesidad de Medidas de Seguridad Mejoradas: Las organizaciones deben reevaluar sus protocolos de seguridad para incorporar medidas que aborden específicamente las vulnerabilidades relacionadas con el cache del navegador y los archivos en cache.
- Conciencia del Usuario: La capacitación en ciberseguridad para los usuarios finales se vuelve primordial. Los usuarios deben entender los peligros de interactuar con sitios desconocidos y los riesgos potenciales de los archivos en cache.
Análisis de Expertos sobre Estrategias de Mitigación
Los expertos argumentan que mitigar los riesgos asociados con ClickFix requiere un enfoque integral:
- Mejoras en la Seguridad del Navegador: Los desarrolladores de navegadores pueden necesitar implementar reglas más estrictas sobre los comportamientos de cache y los tipos de archivos que pueden ejecutarse desde el cache.
- Soluciones de Protección de Puntos Finales: Las organizaciones deben invertir en soluciones de seguridad de puntos finales de próxima generación que utilicen heurísticas y análisis del comportamiento para detectar actividades inusuales relacionadas con scripts en cache.
- Actualizaciones Regulares: Mantener actualizado el navegador y el software de seguridad es crucial para protegerse contra variantes recién emergidas de ataques como ClickFix.
Conclusión
A medida que las amenazas cibernéticas continúan evolucionando, el ataque ClickFix resalta la necesidad de adaptación continua en las estrategias de ciberseguridad. Al comprender la mecánica y las implicaciones de tales ataques, tanto individuos como organizaciones pueden mejorar sus defensas contra amenazas cada vez más sofisticadas.
Fuente: thehackernews.com