La vulnerabilidad crítica de día cero de FortiMail expone los sistemas a ataques no autenticados
Introducción a la vulnerabilidad
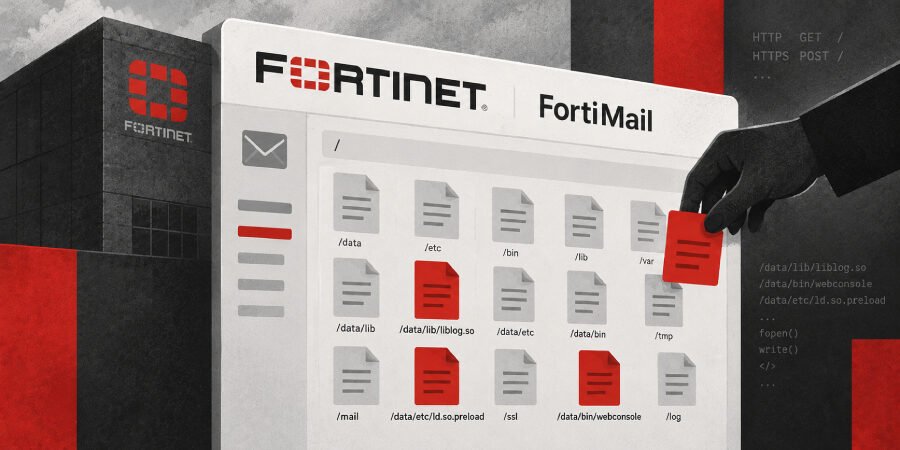
La Agencia de Ciberseguridad y Seguridad de Infraestructura de EE. UU. (CISA) ha señalado recientemente una vulnerabilidad de seguridad significativa que afecta a Fortinet’s FortiMail, una solución de seguridad de correo electrónico de uso generalizado. Marcada como CVE-2026-104286, este defecto ha recibido una puntuación CVSS crítica de 9.8, lo que destaca el potencial severo de su impacto. El problema permite a los atacantes no autenticados realizar escrituras de archivos arbitrarios en los sistemas afectados, lo que representa un riesgo sustancial para las organizaciones que dependen de FortiMail para comunicaciones de correo electrónico seguras.
Detalles de la explotación de CVE-2026-104286
Según informes, la vulnerabilidad proviene de una validación de entrada inadecuada dentro de la aplicación FortiMail. Este descuido permite a los atacantes eludir los mecanismos de autenticación, otorgándoles así acceso no autorizado al sistema subyacente. Las implicaciones de esta vulnerabilidad son profundas, ya que permite una amplia gama de actividades maliciosas, incluyendo:
- Cargar archivos maliciosos en el servidor
- Modificar o eliminar archivos existentes, comprometiendo potencialmente datos sensibles
- Lanzar ataques adicionales desde el sistema comprometido, como movimiento lateral dentro de la red
Alcance de la amenaza
FortiMail es utilizado por numerosas organizaciones a nivel mundial, lo que hace que este defecto sea particularmente egregio. Dada su función crucial en la seguridad de las comunicaciones por correo electrónico, la explotación de esta vulnerabilidad podría tener graves consecuencias, incluyendo:
- Filtraciones de datos que exponen información sensible
- Interrupción de los servicios de correo electrónico para las organizaciones afectadas
- Pérdida potencial de confianza de los clientes y daño reputacional
Ya se han reportado explotaciones activas de esta vulnerabilidad, lo que enfatiza la urgente necesidad de que las organizaciones evalúen su exposición a esta amenaza e implementen las mitigaciones necesarias.
Respuesta de CISA y acciones recomendadas
A la luz de la explotación activa, CISA ha incluido CVE-2026-104286 en su catálogo de Vulnerabilidades Conocidas Explotadas (KEV). Esta inclusión sirve como una alerta crítica para que las organizaciones prioriticen el parcheo de los sistemas vulnerables. CISA recomienda que las organizaciones tomen las siguientes acciones:
- Aplicar de inmediato todos los parches de seguridad disponibles de Fortinet.
- Revisar y mejorar las configuraciones de seguridad relacionadas con FortiMail.
- Monitorear el tráfico de la red en busca de actividad inusual que pueda indicar intentos de explotación.
Análisis de expertos sobre la gestión de vulnerabilidades
Los expertos en ciberseguridad enfatizan la importancia de un enfoque proactivo para la gestión de vulnerabilidades. Esta situación destaca varias mejores prácticas clave que las organizaciones deberían adoptar:
- Actualizar y parchear regularmente el software para defenderse contra vulnerabilidades conocidas.
- Implementar un sistema de monitoreo robusto que pueda detectar accesos no autorizados o anomalías en el comportamiento del sistema.
- Realizar capacitaciones a los empleados para reconocer intentos de phishing y otras tácticas de ingeniería social que puedan acompañar a tales vulnerabilidades.
El incidente de FortiMail sirve como un recordatorio claro del paisaje de amenazas en evolución y de la necesidad de que las organizaciones se mantengan vigilantes en sus esfuerzos de ciberseguridad.
Conclusión
El descubrimiento de CVE-2026-104286 subraya un desafío de seguridad crítico que enfrentan muchas organizaciones que utilizan FortiMail para sus necesidades de seguridad de correo electrónico. A medida que los ataques que explotan esta vulnerabilidad ya están en curso, es imperativo que todas las entidades afectadas actúen rápidamente para mitigar los riesgos. La vigilancia continua, el parcheo oportuno y las medidas de seguridad proactivas son esenciales para protegerse contra tales vulnerabilidades en el dinámico paisaje de amenazas cibernéticas.
Fuente: thehackernews.com