Evaluando la Explotabilidad de CVE: Un Nuevo Desafío en Ciberseguridad
El Auge de las Vulnerabilidades y Exposiciones Comunes (CVE)
Las Vulnerabilidades y Exposiciones Comunes (CVE) son fundamentales para entender los riesgos de ciberseguridad en varios software y sistemas. A medida que se reportan nuevas CVEs, evaluar su nivel de amenaza potencial se vuelve crucial. Una nueva CVE puede tener una puntuación de severidad alta, pero eso solo no confirma que se pueda explotar en un entorno específico. Esto abre la puerta a preguntas esenciales sobre el proceso de gestión de vulnerabilidades en curso.
Las Implicaciones del Desarrollo Rápido de Explotaciones
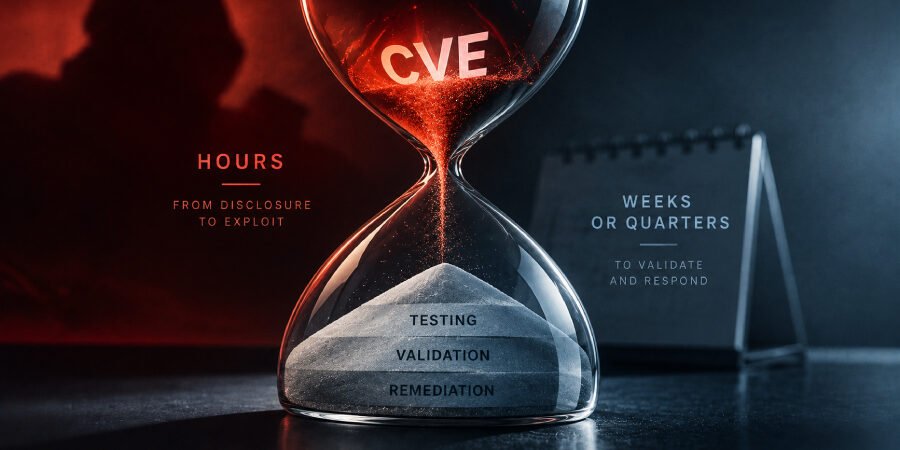
Las tecnologías de IA de tipo Mythos están acortando el tiempo entre la divulgación y la explotación en el mundo real de las vulnerabilidades. A medida que la IA continúa evolucionando, permite a los atacantes aprovechar las vulnerabilidades recién divulgadas más rápido que nunca. Este cambio requiere una reevaluación de las prácticas de seguridad tradicionales que a menudo dependen de ciclos de evaluación de riesgos desactualizados, que normalmente se llevan a cabo semanal o trimestralmente.
La Importancia del Análisis Contextual
Entender si una CVE es explotable requiere un análisis contextual profundo que incorpore varios factores:
- Especificidad del Entorno: Diferentes entornos pueden configurarse de maneras que mitigan el riesgo asociado con una CVE.
- Discrepancias de Versión: La versión específica del software en uso juega un papel crítico en determinar si una CVE puede ser explotada.
- Controles de Seguridad Existentes: Medidas de seguridad robustas pueden frustrar los intentos de explotación incluso si se ha identificado una CVE.
Mitigando el Riesgo de CVEs No Explotadas
Para combatir las amenazas planteadas por las explotaciones que se desarrollan rápidamente, las organizaciones deben adoptar estrategias de gestión de vulnerabilidades más proactivas. Aquí hay varias recomendaciones:
- Evaluación de Riesgos Inmediata: Realizar evaluaciones rápidas cada vez que se divulgue una nueva CVE.
- Monitoreo Continuo: Implementar sistemas de monitoreo automatizado para rastrear posibles explotaciones en tiempo real.
- Comunicación Interdepartamental: Asegurarse de que los equipos de seguridad trabajen en estrecha colaboración con los equipos de TI y desarrollo para comprender el contexto completo de las vulnerabilidades.
Preparándose para el Futuro del Análisis de Explotabilidad
Las organizaciones deben reimaginar su enfoque hacia la gestión de vulnerabilidades para mantenerse al día con las amenazas en evolución. La inversión en capacitación, herramientas y recursos para un análisis más profundo se volverá cada vez más esencial a medida que el panorama de amenazas se transforme con los avances en IA y otras tecnologías.
Conclusión
La brecha entre la divulgación de vulnerabilidades y la preparación para la explotación se está reduciendo, lo que requiere una respuesta ágil de los equipos de seguridad. Comprender la explotabilidad de las nuevas CVEs no es solo una cuestión de evaluar las puntuaciones de severidad; se trata de contexto, gestión de riesgos y medidas de seguridad proactivas que se adaptan al entorno de amenazas cambiante.
Fuente: thehackernews.com