Vulnerabilidad Crítica en APT de Debian y Ubuntu Expone a los Usuarios a Ataques de Hombre en el Medio
Descripción de la Fallo
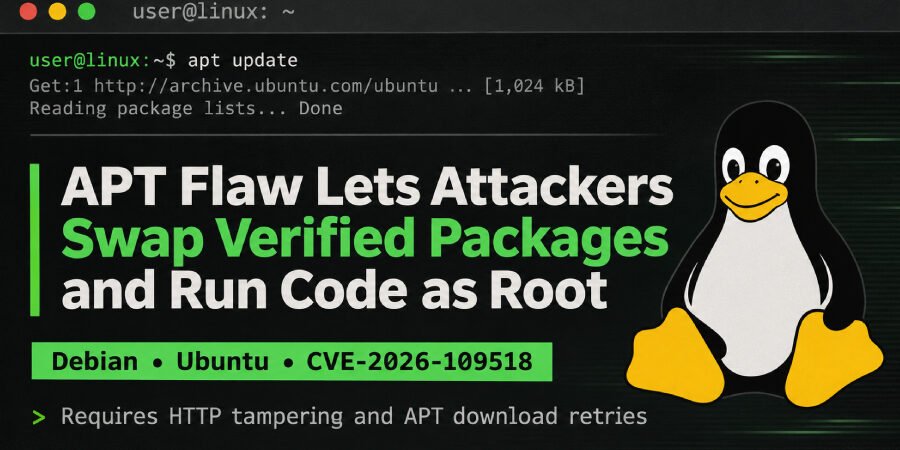
Se ha descubierto una vulnerabilidad significativa en la herramienta de gestión de paquetes (APT), la utilidad de gestión de paquetes utilizada por las distribuciones de Linux Debian y Ubuntu. Como se detalla en los avisos publicados el 4 de noviembre por los desarrolladores de Debian, Ubuntu y APT, este fallo permite a un actor malicioso ejecutar un ataque de hombre en el medio (MitM), sustituyendo paquetes legítimos por versiones comprometidas.
Cómo Funciona el Ataque
La vulnerabilidad surge cuando APT reintenta descargas fallidas, una característica que está habilitada por defecto en Debian 12 y versiones más nuevas. Si un atacante está posicionado dentro de la ruta de red de las descargas de paquetes de un usuario, puede reemplazar un paquete verificado por uno malicioso. Una vez descargado y ejecutado, este código malicioso puede ejecutarse con privilegios de root, comprometiendo potencialmente todo el sistema.
Implicaciones Potenciales para los Usuarios
- Acceso Root: Los atacantes pueden obtener control total del sistema, lo que lleva al robo de datos, interrupción del sistema o la instalación de software malicioso adicional.
- Erosión de la Confianza: Los usuarios que dependen de Debian y Ubuntu pueden experimentar una disminución de la confianza en la integridad y seguridad de sus sistemas de gestión de paquetes.
- Impacto Más Amplio: Dado que estas distribuciones son ampliamente utilizadas tanto en entornos de servidores como de escritorio, las implicaciones podrían extenderse más allá de los usuarios individuales a las organizaciones que dependen de estos sistemas para aplicaciones críticas para el negocio.
Respuesta de la Comunidad
Las comunidades de Debian y Ubuntu han reaccionado rápidamente a la divulgación de esta vulnerabilidad. Se han difundido avisos para instar a los usuarios y administradores a actualizar sus sistemas lo antes posible. Además, los desarrolladores están trabajando en parches y mejorando las características de seguridad para mitigar el riesgo de vulnerabilidades similares en futuras versiones.
Análisis de Expertos y Recomendaciones
Los expertos en seguridad recomiendan que todos los usuarios de Debian y Ubuntu verifiquen actualizaciones de inmediato y apliquen cualquier parche publicado por sus respectivas distribuciones. Los usuarios también deben considerar las siguientes mejores prácticas:
- Verificar Fuentes de Paquetes: Asegurarse de que solo se utilizan fuentes de repositorios confiables y verificadas para las instalaciones de software.
- Redes Seguras: Emplear prácticas seguras en la red, como monitorear actividades inusuales y usar VPN para hacer cumplir la encriptación contra posibles ataques MitM.
- Mantenerse Informado: Seguir regularmente los avisos de seguridad de Debian, Ubuntu y otras plataformas relevantes para estar al tanto de posibles vulnerabilidades.
Conclusión
El reciente fallo de APT identificado representa un serio riesgo para los usuarios de sistemas Debian y Ubuntu, enfatizando la importancia de prácticas de seguridad vigilantes y actualizaciones oportunas. A medida que la comunidad trabaja para abordar esta vulnerabilidad, sirve como un recordatorio aleccionador de las amenazas continuas que se enfrentan en el panorama en evolución de la ciberseguridad.
Fuente: thehackernews.com