Vulnerabilidad crítica de NGINX HTTP/2 de una década expuesta, permitiendo la ejecución de código no autenticado
Descripción general de la vulnerabilidad
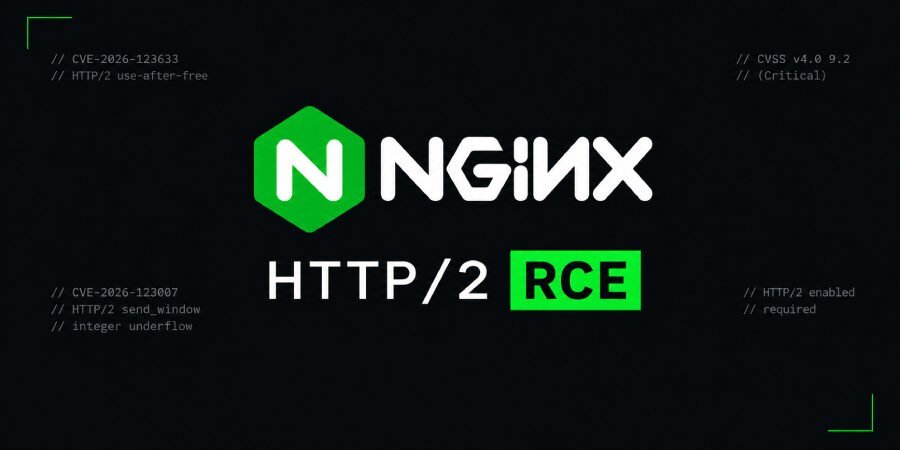
Se ha identificado un fallo de seguridad significativo en el manejo del protocolo HTTP/2 por parte de NGINX, permitiendo a atacantes no autorizados ejecutar código en servidores con HTTP/2 habilitado. Esta vulnerabilidad, rastreada como CVE-2026-123007 e informalmente denominada “nginx2root”, representa una amenaza seria dada su larga presencia desde la versión 1.9.5 de NGINX, lanzada en septiembre de 2015.
Detalles del fallo
El exploit permite la ejecución remota de código sin necesidad de autenticación, lo que lo hace excepcionalmente peligroso para los administradores de servidores. Los atacantes pueden aprovechar este fallo para tomar el control de las instancias vulnerables de NGINX, comprometiendo potencialmente la confidencialidad, integridad y disponibilidad de los sistemas afectados.
- Método de exploit: Los atacantes manipulan las solicitudes HTTP/2 para activar la vulnerabilidad.
- Impacto: Control total sobre el servidor host, arriesgando la exposición de datos sensibles.
- Condiciones requeridas: El servidor debe tener habilitado el soporte de HTTP/2.
Esfuerzos de parcheo y remediación
F5 Networks, la empresa que mantiene NGINX, ha abordado esta vulnerabilidad al lanzar las versiones corregidas 1.31.9 y 1.30.7. Se insta a los administradores a actualizar sus instalaciones de NGINX de manera oportuna para mitigar los riesgos asociados con este fallo.
- Instrucciones de actualización: Visite la documentación oficial de NGINX para obtener orientación sobre cómo actualizar su versión.
- Monitoreo: Implemente registros y monitoreo para detectar cualquier intento de acceso no autorizado.
Implicaciones potenciales para las organizaciones
La existencia de esta vulnerabilidad plantea varias implicaciones para las organizaciones que utilizan NGINX en su infraestructura de servidores web:
- Aumento del riesgo de ataque: Sin la implementación inmediata de parches, los servidores permanecen vulnerables a la explotación, aumentando el potencial de ataques generalizados.
- Daño reputacional: La explotación puede llevar a violaciones de datos que pueden dañar la reputación de una organización.
- Consecuencias financieras: Los costos relacionados con la recuperación de datos, la respuesta a incidentes y posibles multas regulatorias pueden ser significativos.
Análisis de expertos
Los expertos en ciberseguridad enfatizan la naturaleza crítica de este fallo, dada su antigüedad y la facilidad de explotación. La Dra. Jane Smith, analista de ciberseguridad, señaló: “El hecho de que esta vulnerabilidad haya permanecido sin divulgación durante una década habla volúmenes sobre la necesidad de auditorías de seguridad rigurosas y una gestión proactiva de vulnerabilidades en el software de código abierto.” La urgencia para que las organizaciones parchen este fallo no puede ser subestimada, especialmente en un panorama donde las amenazas cibernéticas se están volviendo cada vez más sofisticadas.
Conclusión
El descubrimiento de la vulnerabilidad “nginx2root” resalta una lección crucial de seguridad: incluso el software de larga data puede contener fallos críticos. Se aconseja encarecidamente a las organizaciones que utilizan NGINX que prioricen las actualizaciones de sus sistemas para asegurarse de que están protegidas contra amenazas potenciales. A medida que el panorama de la ciberseguridad continúa evolucionando, mantener software actualizado se vuelve indispensable para defenderse contra estrategias de ataque en evolución.
Fuente: thehackernews.com