Un Acelerador Web3 Malicioso Explota Paquetes npm para Distribuir Malware Dirigido a Entusiastas de la IA
Descripción General del Falso Acelerador Web3
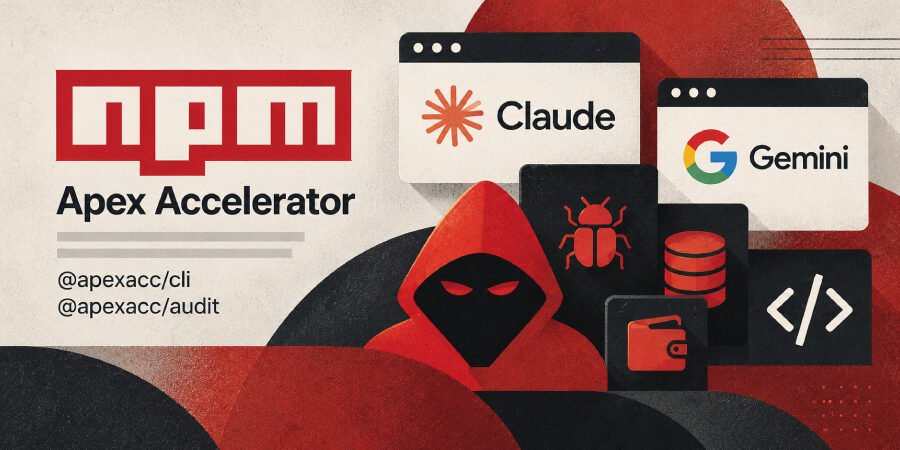
Un reciente informe de seguridad ha revelado un acelerador Web3 fraudulento que emplea paquetes npm maliciosos para propagar malware entre desarrolladores y usuarios que trabajan en las últimas tecnologías de inteligencia artificial. Al hacerse pasar por una plataforma legítima que ofrece beneficios como créditos de IA gratuitos para Anthropic Claude y Google Gemini, el falso acelerador ha conseguido atraer a personas a descargar software comprometido.
Cómo se Distribuye el Malware
El falso acelerador utiliza el ecosistema npm (Node Package Manager) para distribuir sus cargas útiles dañinas. npm es ampliamente utilizado en la comunidad de JavaScript para la gestión de paquetes, lo que lo convierte en un objetivo lucrativo para los cibercriminales. Aquí hay un desglose de los métodos empleados:
- Paquetes Maliciosos: La suplantación de paquetes npm legítimos para entregar malware disfrazado de herramientas de codificación y auditorías de seguridad.
- Robadores de Información: Herramientas que recopilan datos sensibles de usuarios de sistemas comprometidos, afectando tanto a usuarios de Windows como de macOS.
- Puertas Traseras: Código que abre acceso no autorizado a los atacantes, permitiéndoles controlar máquinas infectadas de forma remota.
Dirigiéndose a Desarrolladores y Entusiastas de la IA
El momento de este ataque es particularmente digno de mención, ya que el interés en tecnologías Web3 y aplicaciones de IA está en su punto más alto. Los desarrolladores que buscan aprovechar las capacidades de IA más avanzadas pueden fácilmente caer víctimas de estas estafas, especialmente cuando se ofrecen recursos prometedores sin costo alguno. La atracción de créditos de IA gratuitos ha demostrado ser una estrategia efectiva para atraer a posibles víctimas.
Implicaciones para la Comunidad Tecnológica
Este incidente plantea varias preocupaciones importantes dentro de la comunidad tecnológica:
- Confianza y Seguridad: El incidente resalta la necesidad de medidas de seguridad mejoradas dentro de los sistemas de gestión de paquetes, reflejando los desafíos continuos para garantizar la integridad de las dependencias de terceros.
- Aumento del Riesgo para el Desarrollo de IA: A medida que las herramientas de IA se entrelazan más con las prácticas de codificación, las vulnerabilidades en las tecnologías asociadas representan riesgos no solo para los desarrolladores, sino también para el ecosistema más amplio.
- Prácticas de Seguridad Desactualizadas: El ataque subraya la necesidad de que los desarrolladores adopten prácticas de auditoría y seguridad más rigurosas al integrar paquetes de terceros.
Análisis de Expertos
Los expertos enfatizan la importancia de la vigilancia al descargar y utilizar paquetes npm, especialmente de fuentes menos conocidas. “Los cibercriminales están volviéndose cada vez más hábiles en explotar plataformas de confianza, y el creciente interés en la IA crea un vector adicional para este tipo de ataques”, dijo un analista de ciberseguridad de Elastic. “La educación y la concienciación son clave para mitigar estas amenazas.”
Conclusión
Las recientes revelaciones sobre el falso acelerador Web3 que utiliza paquetes npm para diseminar malware sirven como un recordatorio contundente de los desafíos continuos en el panorama de la ciberseguridad. A medida que los desarrolladores avanzan en los ámbitos de la IA y Web3, mantener las mejores prácticas de seguridad será esencial para proteger datos sensibles y asegurar la integridad de los entornos de desarrollo.
Fuente: thehackernews.com