Nueva Spyware Corp MDM Apunta al Sector Logístico, Compromete Funciones de SMS y Llamadas
Introducción a la Spyware Corp MDM
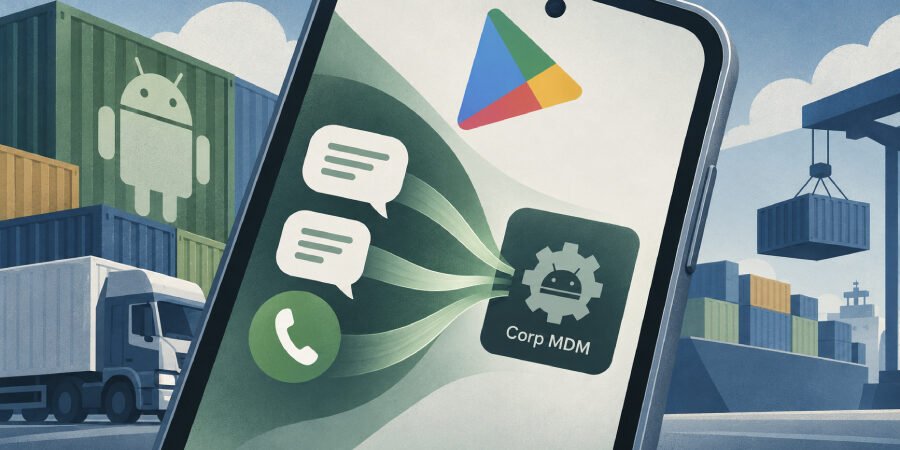
En una tendencia alarmante, el sector logístico se ha visto bajo ataque por un nuevo spyware sofisticado denominado Corp MDM. Este software malicioso opera principalmente en dispositivos Android e introduce una serie de amenazas de seguridad al interceptar comunicaciones y redirigir llamadas.
Metodología de Distribución
El spyware se está distribuyendo a través de medios engañosos, principalmente mediante páginas de Google Play falsas que se presentan como empresas logísticas legítimas, como CEVA y TKW Logistics. Al hacerse pasar por entidades de confianza, la campaña logra atraer a usuarios desprevenidos para que descarguen un archivo malicioso de Android Package Kit (APK) que se anuncia falsamente como un servicio del sistema.
- La aplicación está disfrazada con el nombre de paquete “com.corp.mdm”.
- Los usuarios pueden instalar inadvertidamente el spyware, creyendo que es una herramienta necesaria para sus operaciones logísticas.
Características Técnicas y Funcionalidad
Una vez instalado, el spyware Corp MDM opera en silencio en segundo plano, permitiendo a los atacantes obtener acceso no autorizado a información sensible y canales de comunicación.
- Robando nuevos mensajes de SMS: El spyware puede capturar mensajes de texto, revelando potencialmente discusiones sensibles y datos logísticos.
- Redirigiendo llamadas: Puede desviar llamadas telefónicas, permitiendo a los cibercriminales interceptar y escuchar discusiones relevantes para las operaciones logísticas.
- Operaciones sigilosas: El spyware funciona sin que el usuario se dé cuenta, haciendo que la detección y eliminación sean difíciles para las víctimas.
Impacto en el Sector Logístico
La introducción del spyware Corp MDM representa riesgos significativos para la industria logística. Con la creciente adopción de tecnología móvil en la gestión logística, el potencial de violaciones de datos y interrupciones operativas aumenta considerablemente.
- Violaciones de Datos: Los SMS comprometidos y las intercepciones de llamadas podrían llevar a filtraciones significativas de información propietaria y datos de clientes.
- Interrupciones Operativas: Redirigir llamadas y robar mensajes podría obstaculizar la comunicación oportuna, afectando las operaciones de la cadena de suministro.
- Erosión de la Confianza: Los clientes y socios pueden dudar en interactuar con empresas logísticas conocidas por haber sido atacadas, dañando reputaciones.
Análisis de Expertos sobre Medidas Preventivas
Los expertos enfatizan la importancia de la vigilancia y medidas proactivas para combatir tales amenazas. Aquí hay algunas estrategias recomendadas:
- Educación y Concienciación: Capacitar a los empleados sobre los riesgos asociados con la descarga de aplicaciones de fuentes no oficiales puede reducir significativamente la probabilidad de infección.
- Uso de Soluciones de Seguridad Móvil: Implementar software de seguridad que pueda detectar y neutralizar amenazas de spyware en dispositivos móviles es esencial.
- Auditorías de Seguridad Regulares: Realizar auditorías periódicas de sistemas y aplicaciones puede ayudar a identificar posibles vulnerabilidades y mitigar riesgos.
Conclusión
La aparición del spyware Corp MDM subraya las amenazas cibernéticas que enfrenta el sector logístico en un mundo cada vez más digital. Al comprender los métodos de distribución y las implicaciones de tales amenazas, las empresas pueden preparar mejor sus defensas contra este y otro software malicioso.
Fuente: thehackernews.com