Falla de Seguridad de GitLab: Direcciones de Correo Electrónico Filtradas Permiten Pushear Código No Autorizado y Trabajos de CI
Entendiendo la Vulnerabilidad
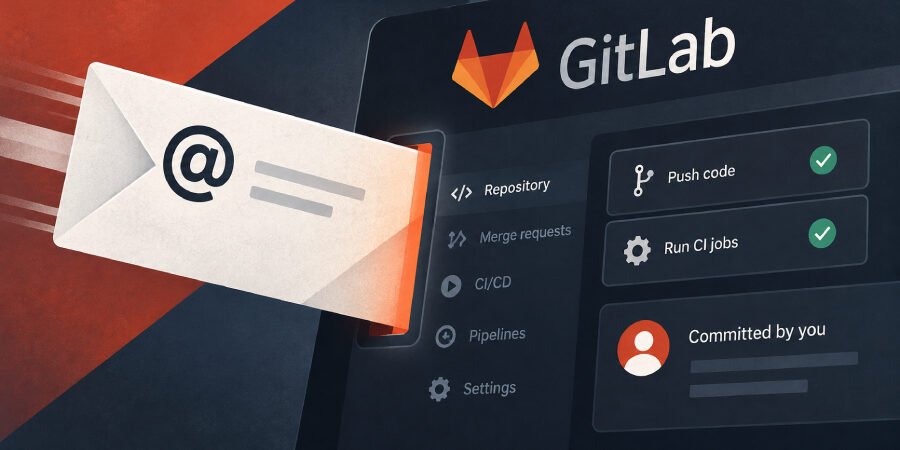
Informes recientes han resaltado una vulnerabilidad de seguridad significativa dentro de GitLab, donde una dirección de correo electrónico privada, destinada a informar problemas, podría ser explotada por actores maliciosos. Esta dirección de correo electrónico actúa como una credencial, permitiendo que individuos pushean código y ejecuten trabajos de Integración Continua/Despliegue Continuo (CI/CD) como el usuario legítimo.
Cada usuario de GitLab recibe una dirección de correo electrónico única a través de la cual puede enviar elementos de trabajo directamente a sus proyectos. Esta característica de correo electrónico, aunque conveniente, presenta serios riesgos si la dirección se filtra o es accedida por usuarios no autorizados.
Cómo Funciona la Explotación
A continuación se explica cómo cualquier persona que obtenga esta dirección de correo electrónico puede explotar el sistema:
- Duplicación de Identidad: Una vez que se conoce la dirección de correo electrónico, cualquier persona puede enviar un parche a esa dirección, y GitLab lo confirmará con el nombre del usuario.
- Manipulación de Ramas: La explotación permite que se pushean cambios de código a cualquier rama a la que el usuario normalmente tenga acceso, incluida la rama principal.
- Ejecutar Trabajos de CI/CD: Junto con los cambios de código, los atacantes pueden iniciar trabajos de CI/CD que se ejecuten bajo el perfil del usuario legítimo, lo que podría causar interrupciones graves o cambios no autorizados en el proyecto.
Implicaciones para Usuarios y Proyectos
Las implicaciones de esta vulnerabilidad son extensas, afectando a usuarios individuales y a organizaciones enteras que dependen de GitLab para sus proyectos de desarrollo. Los riesgos potenciales incluyen:
- Violación de Seguridad: Los cambios de código no autorizados pueden introducir código malicioso, poniendo en peligro la integridad y seguridad del software.
- Daño a la Reputación: Un proyecto comprometido puede llevar a un daño reputacional para las organizaciones si se despliega código inseguro o defectuoso en producción.
- Interrupción Operativa: Los flujos de trabajo automatizados pueden ejecutar operaciones no deseadas, causando tiempo de inactividad y gastos adicionales de recursos para rectificar la situación.
Análisis de Expertos sobre la Respuesta de GitLab
Los expertos han instado a GitLab a abordar rápidamente esta vulnerabilidad para prevenir una posible explotación. Los investigadores de seguridad sugieren las siguientes medidas:
- Autenticación Mejorada: Implementar métodos de autenticación más fuertes para las presentaciones de correo electrónico para asegurar que solo los usuarios autorizados puedan pushear cambios.
- Ofuscación de Direcciones: Modificar cómo se presentan las direcciones de correo electrónico a los usuarios, dificultando que individuos no autorizados las descubran y exploten.
- Monitoreo y Alertas: Desarrollar sistemas que alerten a los usuarios sobre cualquier actividad inusual relacionada con sus cuentas, particularmente en lo que respecta a presentaciones de problemas a través de correo electrónico.
Medidas Preventivas para Usuarios
Tras este descubrimiento, se aconseja a los usuarios de GitLab que tomen medidas proactivas para asegurar sus proyectos:
- Limitar Controles de Acceso: Revisar regularmente los permisos de los usuarios para asegurarse de que solo individuos de confianza tengan acceso a ramas importantes y configuraciones de CI/CD.
- Asegurar Información Sensible: Evitar compartir detalles del proyecto o información sensible a través de canales públicos que podrían llevar a filtraciones.
- Educar al Equipo: Asegurarse de que todos los miembros del equipo sean conscientes de esta vulnerabilidad y la importancia de proteger sus direcciones de correo electrónico únicas.
Conclusión
La vulnerabilidad de correo electrónico filtrado en GitLab subraya la necesidad de una mayor vigilancia en ciberseguridad, particularmente en entornos centrados en el desarrollo colaborativo de software. A medida que los usuarios de GitLab enfrentan riesgos incrementados debido a esta falla, es imperativo que tanto la plataforma como sus usuarios implementen salvaguardias y prácticas más fuertes para mitigar amenazas potenciales.
Fuente: thehackernews.com