Investigadores de Seguridad Revelan el Exploit RCE Node2Shell en Node.js a Través de Datos Brotli Manipulados
Introducción al Exploit Node2Shell
En un desarrollo significativo dentro del panorama de ciberseguridad, investigadores de Imperva han mostrado un alarmante exploit conocido como Node2Shell. Este prueba de concepto explota una falla en la popular plataforma Node.js, permitiendo potencialmente a actores maliciosos ejecutar código arbitrario en sistemas que ejecutan la versión oficial de Node.js.
La Mecánica Detrás del Ataque
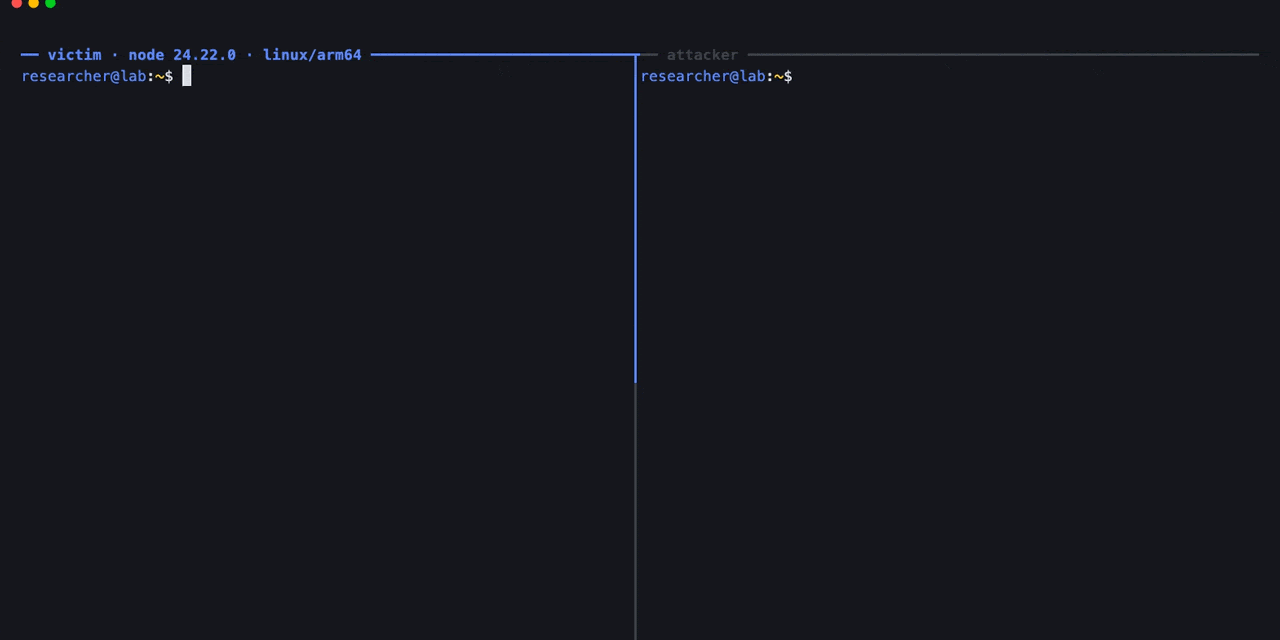
En el núcleo del exploit Node2Shell hay una vulnerabilidad en el algoritmo de compresión Brotli utilizado por Node.js. Específicamente, los investigadores demostraron la ejecución remota de código (RCE) al suministrar datos Brotli manipulados maliciosamente al decodificador Brotli incluido en Node.js. Este ataque tuvo lugar en la versión oficial de Node.js 24.22.0 para Linux arm64, sin requerir un depurador ni ninguna modificación personalizada en la compilación.
- Vulnerabilidad Identificada: El problema está registrado como CVE-2026-111497.
- Entorno de Ejecución: La ejecución exitosa del código malicioso se logró en una compilación estándar de Node.js.
- Impacto: Esto demuestra un riesgo de seguridad significativo para todas las aplicaciones que dependen de Node.js, particularmente para los usuarios en la arquitectura arm64.
Comprendiendo la Compresión Brotli en Node.js
Brotli es un algoritmo de compresión desarrollado por Google, destinado principalmente a servir contenido web comprimido. Se utiliza ampliamente debido a su efectividad en la reducción de ancho de banda y mejora de los tiempos de carga. Sin embargo, la inclusión de Brotli en Node.js hace que las aplicaciones sean susceptibles a la explotación si existen fallas dentro del proceso de decodificación.
El equipo de Node.js y los expertos en seguridad ahora enfrentan la tarea crítica de abordar esta vulnerabilidad recientemente descubierta, ya que plantea preguntas sobre la estabilidad y seguridad de las aplicaciones que dependen en gran medida de este estándar de compresión.
Implicaciones para Desarrolladores y Organizaciones
El descubrimiento del exploit Node2Shell conlleva importantes ramificaciones para desarrolladores y organizaciones que utilizan Node.js. Se deben tomar acciones inmediatas para comprender y mitigar el riesgo que representa esta vulnerabilidad:
- Revisar la Postura de Seguridad: Los desarrolladores deberían llevar a cabo auditorías de seguridad exhaustivas en sus aplicaciones construidas sobre Node.js, particularmente aquellas que manejan datos Brotli.
- Actualizar Dependencias: Actualizar regularmente Node.js y sus bibliotecas asociadas es esencial para protegerse contra amenazas emergentes.
- Implementar Monitoreo: Las organizaciones deberían considerar implementar mejores sistemas de monitoreo y detección de intrusiones para capturar cualquier comportamiento inusual que surja de esta vulnerabilidad.
Respuesta Oficial y Perspectivas Futuras
A la luz de la demostración del exploit, el equipo de desarrollo de Node.js ha reconocido la vulnerabilidad y se espera que libere parches y actualizaciones para mitigar el riesgo. La comunidad de ciberseguridad anticipa que pronto habrá más detalles técnicos sobre el exploit, lo que permitirá a los desarrolladores entender mejor la naturaleza de las vulnerabilidades y las medidas necesarias para asegurar sus aplicaciones.
La situación resalta el juego del gato y el ratón entre los desarrolladores de tecnología y los investigadores de seguridad, mostrando cómo incluso plataformas ampliamente adoptadas como Node.js siguen siendo vulnerables a posibles trampas de seguridad.
Conclusión
El exploit Node2Shell subraya la necesidad de una vigilancia continua en las prácticas de seguridad del software, particularmente para plataformas de código abierto como Node.js. A medida que las amenazas evolucionan, también deben hacerlo las estrategias empleadas para combatirlas. Los desarrolladores y las organizaciones deben mantenerse proactivos en la comprensión de estas vulnerabilidades y en la aplicación de medidas de seguridad adecuadas.
Fuente: thehackernews.com