Vulnerabilidad Crítica de OpenCode Exponer a Usuarios de Windows y WSL a Riesgos de Ejecución Remota de Código
Descripción General de la Vulnerabilidad de OpenCode
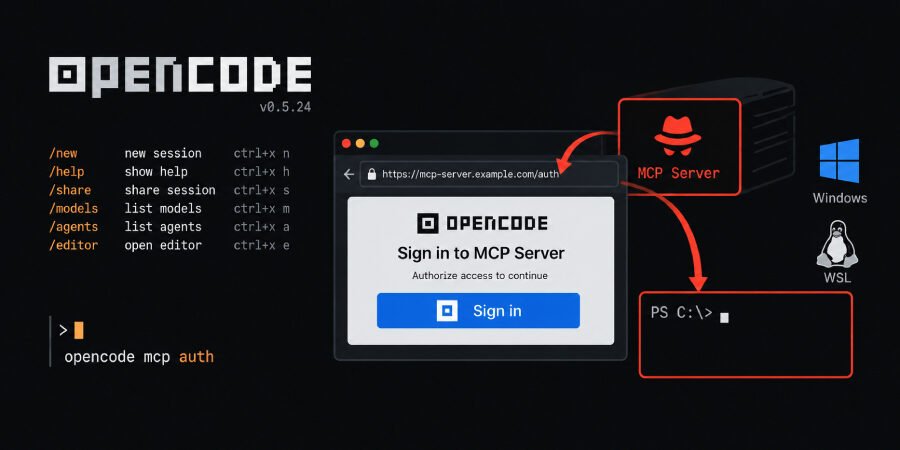
Una vulnerabilidad descubierta recientemente en OpenCode, un asistente de codificación impulsado por inteligencia artificial, ha levantado preocupaciones de seguridad significativas entre los desarrolladores que utilizan Windows y el Subsistema de Windows para Linux (WSL). Esta falla permite a los servidores del Protocolo de Contexto del Modelo (MCP) maliciosos o comprometidos ejecutar código arbitrario en la máquina de un desarrollador durante el proceso de inicio de sesión. Las implicaciones de esta vulnerabilidad son particularmente graves, ya que permite a los atacantes aprovechar el acceso y los permisos del desarrollador para llevar a cabo acciones dañinas.
Entendiendo la Integración de OpenCode y MCP
OpenCode opera conectándose a servidores MCP para incorporar herramientas y funcionalidades externas en el entorno de desarrollo. Esta conexión, aunque diseñada para mejorar la productividad al utilizar diversos recursos, introduce inadvertidamente un posible vector de ataque. Cuando los desarrolladores inician sesión para utilizar OpenCode, la plataforma interactúa con los servidores MCP, que ahora pueden ser explotados si el servidor es malicioso o ha sido secuestrado.
- OpenCode facilita la comunicación con servidores MCP para obtener funcionalidades.
- Los atacantes pueden comprometer estos servidores, lo que lleva a acciones no autorizadas en la máquina del usuario.
- El problema fue abordado en la versión 1.18.33 lanzada por Anomaly.
Detalles Técnicos de la Vulnerabilidad
La vulnerabilidad surge específicamente del modelo de confianza inherente al protocolo MCP y su integración con OpenCode. Cuando un desarrollador se conecta al sistema, cualquier código enviado desde un servidor comprometido se ejecuta en el contexto del propio entorno del usuario. Esto no solo otorga a los atacantes la capacidad de ejecutar código, sino que también eleva el riesgo de violaciones de datos y otras actividades maliciosas.
Contexto e Implicaciones para los Desarrolladores
Esta falla expone un riesgo fundamental asociado con las integraciones de terceros en las herramientas de desarrollo. Dado que muchos desarrolladores dependen de tales integraciones para optimizar flujos de trabajo, el incidente sirve como un recordatorio contundente de la necesidad de medidas de seguridad más estrictas, particularmente al utilizar recursos externos.
- Los desarrolladores necesitan evaluar la seguridad de las herramientas de terceros con mayor criticidad.
- Las actualizaciones regulares de los proveedores de herramientas deben ser priorizadas para mitigar riesgos.
- Las permisos de acceso al sistema deben ser revisados para limitar el daño potencial de tales ataques.
Análisis de Expertos y Recomendaciones
Los expertos en seguridad enfatizan que, aunque Anomaly ha corregido la vulnerabilidad en la versión 1.18.33, el incidente subraya un desafío más profundo en las prácticas de desarrollo de software. La dependencia de servidores externos para la funcionalidad aumenta la exposición a riesgos si no se implementan marcos de seguridad robustos.
Para mitigar vulnerabilidades como esta, los expertos recomiendan lo siguiente:
- Implementar las mejores prácticas de seguridad, incluyendo revisiones de código y pruebas de vulnerabilidades.
- Mantenerse informado sobre vulnerabilidades en las herramientas y bibliotecas utilizadas.
- Adoptar un modelo de seguridad de confianza cero donde el código no verificado se trate con escepticismo.
Conclusión
La vulnerabilidad de OpenCode es una lección de precaución para los desarrolladores en relación con la integración de servicios externos en sus flujos de trabajo. A medida que los entornos de codificación se vuelven más complejos e interconectados, protegerse contra vulnerabilidades debe ser una prioridad. La vigilancia continua, actualizaciones regulares, y la adopción de prácticas de desarrollo centradas en la seguridad son esenciales para proteger tanto a los desarrolladores individuales como al ecosistema tecnológico en general.
Fuente: thehackernews.com