Explotación de Fallos de Seguridad: Investigadores Utilizan Claude Opus 5 para Comprometer Cuentas de OpenAI
Introducción al Incidente
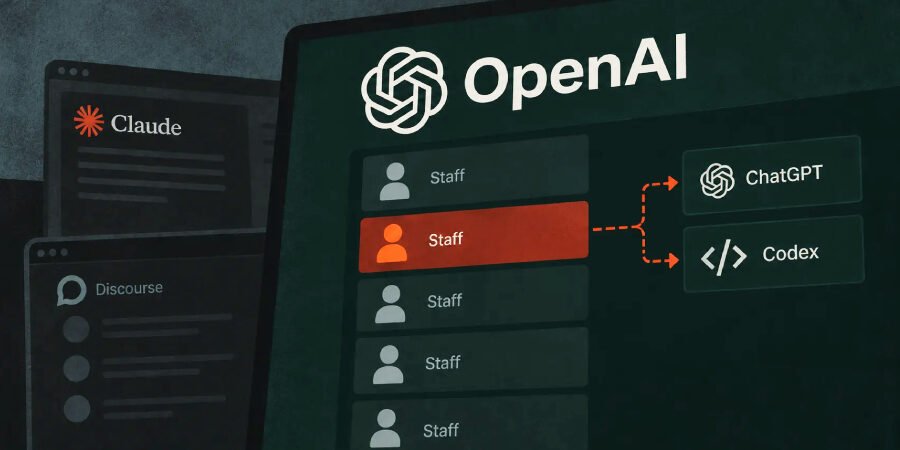
En un innovador proyecto de investigación de seguridad, tres investigadores de la firma de seguridad Hacktron explotaron con éxito vulnerabilidades en los sistemas de OpenAI, demostrando un método sofisticado de toma de control de cuentas. Sus esfuerzos aprovecharon el poderoso modelo de IA de Anthropic, Claude Opus 5, para identificar y encadenar dos fallos distintos, obteniendo finalmente acceso no autorizado a las cuentas de ChatGPT y Codex de varios empleados de OpenAI, junto con acceso a un repositorio de código interno.
Detalles de la Explotación
El método de los investigadores involucró una explotación en dos partes originada en un fallo en el software del foro de ayuda pública de OpenAI. Esta falla se vio agravada por una debilidad en el propio sistema de inicio de sesión de OpenAI, lo que permitió a los investigadores ejecutar una toma de control cuidadosamente orquestada de las cuentas de los empleados.
- Parte Uno: La falla inicial encontrada en el software del foro de ayuda permitió a los investigadores recopilar información crucial sobre los procesos de autenticación de OpenAI.
- Parte Dos: Al explotar las debilidades en el sistema de autenticación, pudieron restablecer o tomar el control de cuentas vinculadas a varios empleados de OpenAI.
El Papel de la IA en la Explotación
Claude Opus 5 desempeñó un papel fundamental en el éxito de los investigadores. Las capacidades avanzadas del modelo de IA proporcionaron ideas y metodologías potenciales para explotar estas vulnerabilidades. Esto resalta la naturaleza de doble uso de la tecnología de IA de vanguardia, donde las herramientas diseñadas para propósitos constructivos también pueden ser mal utilizadas.
- Mejorando la Investigación: Los investigadores utilizaron Claude Opus 5 para ayudar en el análisis de código y automatizar partes del proceso de prueba.
- Identificación de Vulnerabilidades: Las habilidades de procesamiento de lenguaje natural de la IA facilitaron la interpretación y comprensión de la documentación técnica, haciendo más fácil la identificación de debilidades.
Implicaciones para OpenAI y la Comunidad Tecnológica
Este incidente plantea preocupaciones significativas sobre los protocolos de ciberseguridad no solo dentro de OpenAI, sino en toda la industria tecnológica más amplia. A medida que la integración de la IA se vuelve más prevalente, también lo hace el potencial de explotar sus capacidades para fines maliciosos.
- Medidas de Seguridad Reforzadas: Las empresas deben reevaluar y mejorar sus medidas de ciberseguridad, centrándose en los posibles casos de doble uso de las tecnologías de IA.
- Conciencia y Capacitación: Existe una necesidad urgente de programas de conciencia y capacitación para ayudar a los empleados a identificar e informar sobre posibles amenazas de seguridad, así como una revisión de cómo se protegen las cuentas sensibles de los empleados.
Análisis de Expertos
Los expertos en ciberseguridad han opinado sobre las implicaciones de este incidente. Los esfuerzos colaborativos de los investigadores de Hacktron subrayan las habilidades en evolución dentro de la comunidad de investigación en seguridad.
- Hacking Ético: Muchos expertos abogan por prácticas de hacking ético, enfatizando que la investigación responsable puede llevar a mejoras en los protocolos de seguridad.
- Futuros Amenazas: El uso de la IA tanto para mejorar las medidas de seguridad como para llevar a cabo ciberataques sofisticados puede volverse cada vez más común, lo que requerirá un nuevo enfoque para la evaluación y mitigación de amenazas.
Conclusión
La explotación del equipo de Hacktron no solo muestra el potencial de modelos de IA como Claude Opus 5, sino que también sirve como una historia de advertencia para las organizaciones que dependen de los avances tecnológicos. El panorama de la ciberseguridad está evolucionando rápidamente, subrayando la necesidad de medidas de seguridad robustas y estrategias proactivas de gestión de riesgos para salvaguardar información sensible.
Fuente: thehackernews.com