Campaña APT Dirigida Explotando Invitaciones a Eventos Falsas en Taiwán para Lanzar un Ataque de Phishing
Descripción General de la Campaña APT
Los recientes hallazgos en ciberseguridad han revelado una alarmante campaña de amenaza persistente avanzada (APT) identificada como UAT-11985 que apunta específicamente a individuos asociados con organizaciones de investigación en Taiwán. La campaña emplea técnicas de spear-phishing sofisticadas para atraer a las víctimas a un marco de phishing cuidadosamente orquestado de adversario en el medio (AitM). El objetivo final: robar credenciales de cuentas de Google y códigos de autenticación de múltiples factores (MFA).
Tácticas de Spear-Phishing Utilizadas
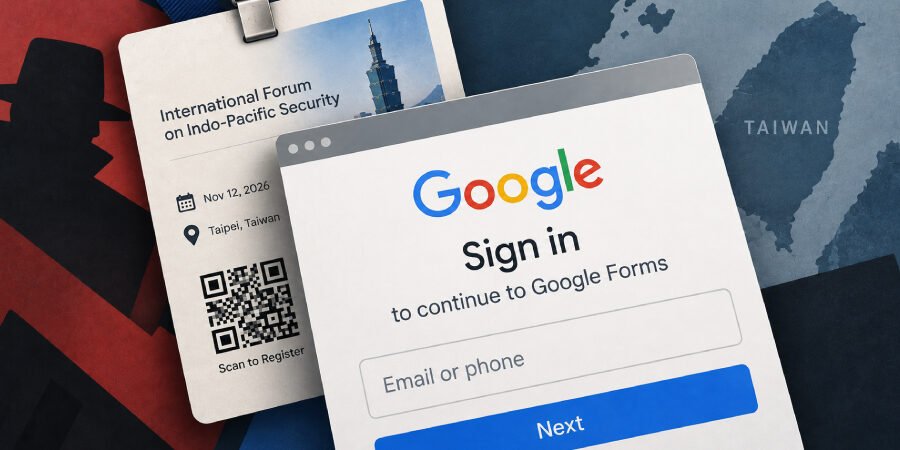
La campaña UAT-11985 se distingue por utilizar invitaciones a eventos falsificadas como cebo. Este método explota la percepción de legitimidad de las comunicaciones profesionales para aumentar la probabilidad de interacción de las víctimas. Las tácticas clave observadas incluyen:
- Invitaciones Engañosas: Las víctimas reciben invitaciones a eventos ficticios que parecen provenir de fuentes confiables.
- Imitación de Autenticidad: Los correos electrónicos de phishing a menudo utilizan logotipos y formato de instituciones de investigación reales para aumentar la credibilidad.
- Creación de Urgencia: Los mensajes frecuentemente invocan una naturaleza urgente, obligando a los destinatarios a actuar rápidamente sin un escrutinio exhaustivo.
Mecanismos del Marco de Phishing AitM
Una vez que una víctima interactúa con la invitación falsa, es redirigida a una página de inicio de sesión fraudulenta. El marco AitM opera interceptando las credenciales ingresadas por la víctima en tiempo real, lo que permite a los atacantes capturar no solo el nombre de usuario y la contraseña, sino también los códigos MFA. Esta técnica es particularmente amenazante ya que elude las defensas tradicionales contra el phishing.
Contexto e Implicaciones para la Ciberseguridad en Taiwán
Este ataque dirigido surge en un momento de alta tensión geopolítica y escrutinio de ciberseguridad en Taiwán. A medida que la nación insular continúa posicionándose como un centro de avance tecnológico e investigación, las amenazas de seguridad a sus instituciones probablemente aumenten. Las siguientes implicaciones son notables:
- Se Requiere Mayor Vigilancia: Las organizaciones deben mejorar sus medidas de ciberseguridad, priorizando la educación y la concienciación sobre tácticas de phishing entre el personal.
- Impacto en la Integridad de la Investigación: Tales violaciones podrían llevar al robo de datos de investigación sensibles, socavando la credibilidad de los resultados científicos.
- Necesidad de Protocolos de Autenticación Robustos: Fortalecer las prácticas de MFA y monitorear actividades inusuales en las cuentas debe ser una prioridad para las instituciones.
Perspectivas de Expertos sobre Tendencias de Phishing
Los expertos en el campo enfatizan que las tácticas de phishing están evolucionando continuamente, con atacantes adoptando métodos más sofisticados para explotar la psicología humana. La Dra. Jane Smith, analista de ciberseguridad, comenta: “El uso de invitaciones que parecen auténticas refleja una comprensión de cómo interactúan las personas en entornos profesionales. Debemos priorizar la capacitación de las personas para reconocer estas tácticas engañosas.” Además, los expertos aconsejan aprovechar sistemas avanzados de detección de amenazas para ayudar a mitigar tales riesgos.
Conclusión
La campaña UAT-11985 significa una creciente tendencia de ataques de phishing altamente dirigidos contra sectores vitales en Taiwán. A medida que los atacantes se vuelven cada vez más innovadores, es esencial que las instituciones permanezcan proactivas en fortalecer sus defensas contra tales amenazas. El continuo enfoque en la educación, protocolos de seguridad robustos e inteligencia de amenazas será crítico para combatir a estos adversarios persistentes.
Fuente: thehackernews.com