Aumento de las Amenazas de Phishing con Claves de Acceso que Apuntan a Cuentas de Microsoft Cloud
Introducción a la Amenaza Cibernética
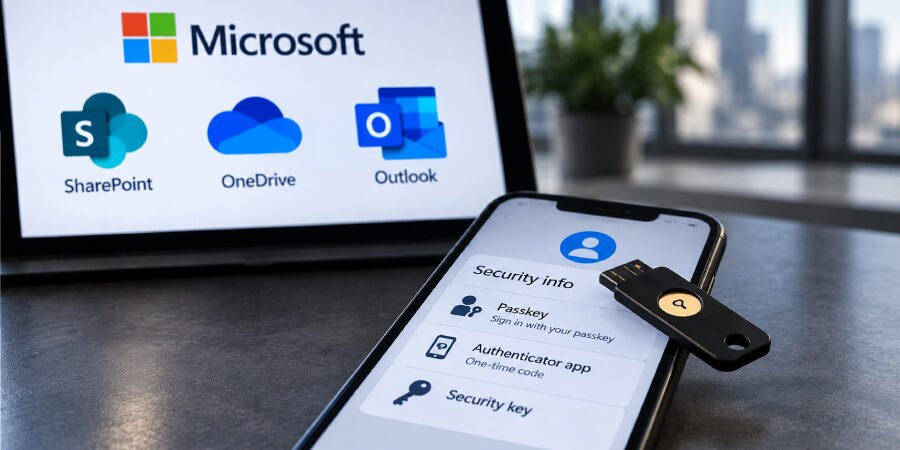
Microsoft ha revelado recientemente información crítica sobre dos alarmantes campañas de phishing que utilizan tácticas de ingeniería social con temas de claves de acceso. Estos ataques están dirigidos específicamente a infiltrar cuentas de Microsoft en la nube, lo que podría conducir a fraudes financieros y a la exfiltración de datos. La sofisticación de estos métodos genera una gran preocupación, dado el creciente uso de servicios en la nube en las operaciones comerciales.
Detalles de las Campañas de Phishing
La primera de estas campañas tuvo lugar del 3 al 5 de agosto de 2026, durante la cual se enviaron más de un millón de correos electrónicos de estafa. Los cibercriminales disfrazaron hábilmente sus mensajes como comunicaciones de directores ejecutivos, con el objetivo de explotar la confianza que conlleva tal autoridad. Esta táctica es parte de una tendencia más amplia donde los atacantes emplean correos electrónicos que parecen legítimos para engañar a los destinatarios, facilitando el acceso no autorizado a información sensible.
Mecanismos de Ataque
- Suplantación de Email: Los atacantes utilizan sistemas de entrega de correo electrónico de terceros para ocultar sus verdaderas identidades, haciendo que sus correos electrónicos de phishing parezcan creíbles y urgentes.
- Ingeniería Social con Temática de Claves de Acceso: Al centrarse en las claves de acceso, que se utilizan cada vez más para la autenticación segura, los atacantes capitalizan la familiaridad de los usuarios con estas herramientas para bajar la guardia.
- Fraude Financiero y Exfiltración de Datos: El objetivo final de estos ataques no es solo robar credenciales de inicio de sesión, sino también extraer datos sensibles de cuentas de nube comprometidas.
Implicaciones para Empresas y Usuarios
A medida que estas tácticas de phishing evolucionan, las implicaciones para las empresas y los usuarios individuales se vuelven cada vez más graves. La dependencia de la infraestructura en la nube para las operaciones diarias significa que una violación exitosa puede llevar a pérdidas financieras significativas, datos personales comprometidos y una reputación corporativa dañada.
Las organizaciones deben estar particularmente atentas, dado que muchos empleados pueden no ser plenamente conscientes de las sutilezas de los ataques de phishing o de los riesgos específicos asociados con las claves de acceso. Esta brecha de conocimiento puede servir como un punto de entrada para los atacantes, haciendo que la educación en ciberseguridad sea primordial.
Análisis de Expertos y Recomendaciones
Los expertos en seguridad enfatizan la necesidad de implementar medidas de ciberseguridad robustas para combatir estas amenazas de phishing. Las recomendaciones incluyen:
- Capacitación Mejorada: Sesiones de capacitación regulares para empleados sobre cómo reconocer intentos de phishing y correos electrónicos sospechosos pueden reducir significativamente el riesgo de ataques exitosos.
- Autenticación en Dos Pasos (2FA): Implementar 2FA añade una capa adicional de seguridad, dificultando que los atacantes obtengan acceso no autorizado.
- Monitoreo Continuo: Las organizaciones deben invertir en soluciones de monitoreo para detectar actividad inusual que pueda indicar una violación en tiempo real.
Conclusión
A medida que el panorama de amenazas continúa evolucionando, entender y mitigar el riesgo de ataques de phishing avanzados nunca ha sido más crítico. El uso de ingeniería social con temática de claves de acceso representa una nueva y sofisticada frontera en el cibercrimen que las organizaciones deben abordar proactivamente para salvaguardar sus entornos en la nube y datos sensibles.
Fuente: thehackernews.com