El equipo de investigación en seguridad desactiva el actualizador vulnerable de Popcorn Time a través de una masiva campaña de actualización
Introducción a Popcorn Time y sus amenazas
Popcorn Time, una aplicación desde hace mucho abandonada, ganó notoriedad como una plataforma para transmitir películas y programas de televisión pirateados a través de tecnología BitTorrent. Desarrollada para proporcionar a los usuarios acceso gratuito a contenido con derechos de autor, rápidamente se convirtió en un símbolo de los problemas de infracción de derechos de autor en el mundo del streaming. Sin embargo, su legado no termina ahí; las vulnerabilidades de seguridad asociadas con sus componentes obsoletos representan riesgos significativos para los usuarios que aún pueden estar utilizando la aplicación.
Ámbito de la iniciativa de seguridad
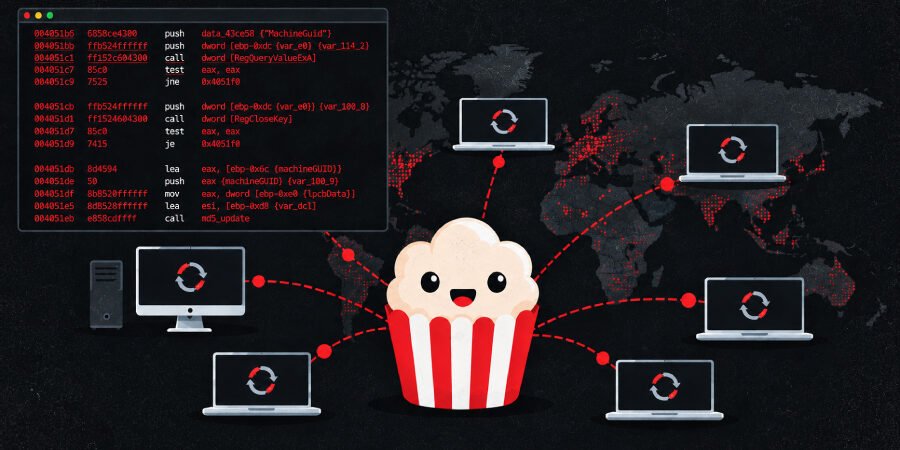
En un movimiento decisivo para mitigar los riesgos potenciales planteados por estas vulnerabilidades, la firma de seguridad holandesa Eye Security inició una campaña de actualización a gran escala entre noviembre de 2025 y marzo de 2026. Durante este tiempo, la firma logró impulsar más de 2 millones de actualizaciones a computadoras que no poseía, apuntando específicamente a un actualizador en segundo plano vinculado a Time4Popcorn, una variante de la aplicación original.
Entendiendo las vulnerabilidades
El actualizador en cuestión fue destacado como un posible vector de explotación, con la capacidad de permitir que actores maliciosos obtengan control sobre las máquinas afectadas. Tales vulnerabilidades pueden ser aprovechadas para crear botnets, que son redes de computadoras comprometidas que pueden ser manipuladas para diversas formas de ciberataques. Este tipo de amenaza no solo pone en peligro a los usuarios individuales, sino que también representa riesgos para la ciberseguridad en general al potencialmente habilitar ataques de Denegación de Servicio Distribuida (DDoS) o facilitar la propagación de malware.
Respuesta de la comunidad de seguridad
El enfoque proactivo de Eye Security ha sido ampliamente elogiado dentro de la comunidad de ciberseguridad. Los expertos han enfatizado la importancia de respuestas urgentes a las vulnerabilidades inherentes al software obsoleto. Al tomar el asunto en sus propias manos, los investigadores redujeron efectivamente los riesgos potenciales planteados por estas aplicaciones comprometidas.
- Protección contra actividades maliciosas: Las actualizaciones sirvieron para cerrar las vulnerabilidades, evitando que actores externos aprovecharan el software.
- Responsabilidad comunitaria: El incidente destaca la responsabilidad que tienen los desarrolladores de software y las firmas de seguridad hacia los usuarios, particularmente con aplicaciones que no están soportadas.
- Concienciación sobre software abandonado: Este evento refuerza los riesgos asociados con el uso de software abandonado, que a menudo no recibe actualizaciones o parches de seguridad.
Implicaciones para los usuarios y desarrolladores
El incidente sirve como un fuerte recordatorio para los usuarios de software antiguo o no soportado. Aquellos que continúan utilizando aplicaciones como Popcorn Time pueden exponerse sin saberlo a graves fallos de seguridad. Para los desarrolladores, la situación subraya la necesidad de proporcionar soporte continuo para las aplicaciones o asegurar que los usuarios sean conscientes de los riesgos asociados con el uso de software obsoleto.
Conclusión
En una era donde las amenazas digitales están en constante evolución, las acciones tomadas por Eye Security ilustran la crucial importancia de la vigilancia en ciberseguridad. Al ejecutar una actualización a gran escala para desactivar un componente riesgoso de una aplicación abandonada, los investigadores subrayan una creciente tendencia entre los profesionales de ciberseguridad a proteger preventivamente a los usuarios de posibles explotaciones. A medida que los usuarios dependen cada vez más de diversas aplicaciones para entretenimiento, este episodio llama a una mayor conciencia sobre las implicaciones de seguridad del uso de tales herramientas.
Fuente: thehackernews.com