Vulnerabilidad Crítica de WordPress: La Explotación Click2Shell Permite Instalaciones No Autorizadas de Temas
Descripción General de la Vulnerabilidad Click2Shell
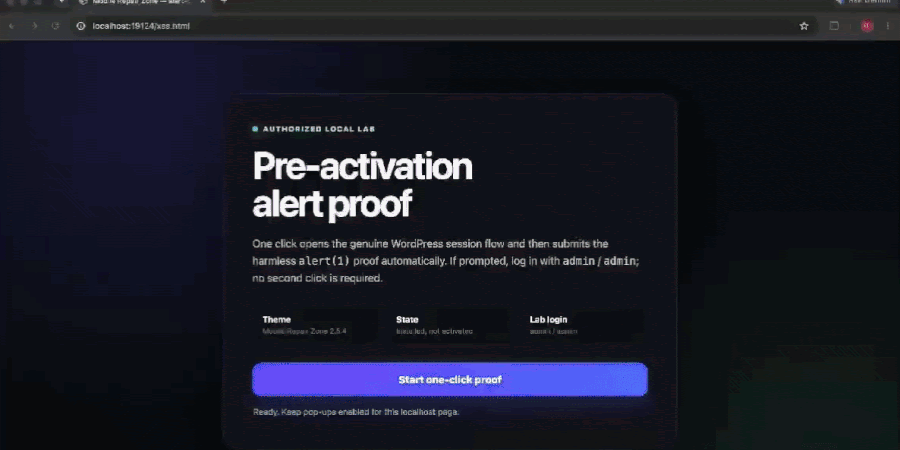
Recientemente, WordPress divulgó una vulnerabilidad de seguridad significativa dentro de su software central que representa una amenaza seria para los administradores de sitios web. La falla, apodada Click2Shell por la firma de seguridad pwn.ai, podría permitir que un actor malicioso explote enlaces web diseñados. Cuando un administrador conectado abre este enlace, puede resultar en la instalación no autorizada de un tema desde el directorio oficial de WordPress.org, eludiendo el habitual proceso de clic para instalar.
Cómo Funciona el Ataque Click2Shell
La vulnerabilidad Click2Shell opera aprovechando los privilegios únicos de los administradores conectados. Cuando se hace clic en un enlace diseñado, se activa la instalación de un tema de WordPress sin el consentimiento o notificación del usuario. Las implicaciones de esto son graves, ya que abre la puerta a posibles autores de otros exploits, incluyendo la ejecución de código arbitrario en el sitio afectado.
- Instala Temas Silenciosamente: Temas maliciosos pueden ser instalados sin interacción directa del usuario.
- Aprovecha los Privilegios del Usuario: El ataque requiere que el objetivo sea un administrador conectado para funcionar.
- Potencial de Escalación: Esta vulnerabilidad puede encadenarse con otros exploits para lograr la ejecución de código.
Contexto y Precedente Histórico
Esta vulnerabilidad es parte de una tendencia preocupante con WordPress, que ha enfrentado múltiples problemas serios de seguridad en el pasado. Los exploits anteriores también han apuntado a los privilegios de los administradores, destacando la necesidad continua de medidas de seguridad robustas dentro del ecosistema de WordPress. La facilidad con la que un enlace diseñado puede llevar a acciones no autorizadas subraya la necesidad de que los administradores de sitios web mantengan la vigilancia y actualicen continuamente sus instalaciones.
Respuesta de WordPress y Disponibilidad de Parche
En respuesta a la identificación de la vulnerabilidad Click2Shell, WordPress ha lanzado rápidamente parches diseñados para mitigar el riesgo que plantea esta falla. Se insta a los administradores de sitios a actualizar sus instalaciones de inmediato a la última versión para proteger sus sitios de posibles explotaciones. Como medida adicional, WordPress mejorará sus notificaciones de seguridad para alertar a los usuarios sobre posibles vulnerabilidades y fomentar un parcheo proactivo.
- Acción Inmediata Requerida: Los administradores deben actualizar sus instalaciones de WordPress tan pronto como sea posible.
- Notificaciones de Seguridad: Se implementarán mejoras en las alertas de seguridad para mantener informados a los usuarios.
Análisis de Expertos e Implicaciones
La aparición de la vulnerabilidad Click2Shell refuerza la importancia de la seguridad en los sitios web, particularmente para sistemas de gestión de contenido como WordPress, que impulsa una porción significativa de la web. Los expertos sugieren que este incidente podría llevar a un enfoque renovado en la mejora de los protocolos de seguridad dentro de la comunidad de WordPress, incluyendo una mejor educación sobre los riesgos de temas y complementos de terceros.
Además, a medida que evoluciona el panorama de amenazas cibernéticas, la introducción de vulnerabilidades que explotan privilegios de usuario probablemente provocará discusiones sobre cambios arquitectónicos fundamentales en las plataformas web populares. Estos cambios son necesarios para ampliar las protecciones contra vectores de ataque cada vez más sofisticados.
Conclusión
La vulnerabilidad Click2Shell representa una preocupación crítica para los usuarios de WordPress, particularmente los administradores que tienen el nivel más alto de acceso a sus sitios. La acción rápida es esencial para asegurar la seguridad de los datos del sitio web y la información del usuario. La vigilancia continua y las mejoras en las prácticas de seguridad serán necesarias para prevenir vulnerabilidades similares en el futuro.
Fuente: thehackernews.com