OpenRouter Descontinúa Asociaciones con Tres Proveedores de IA Tras Revelaciones de Robo de Datos
Resumen del Incidente
En una revelación sorprendente, la firma de ciberseguridad industrial Dragos informó que los atacantes habían estado extrayendo datos de tres importantes proveedores de inferencia de IA durante varios meses. Alarmantemente, las empresas de hosting afectadas no tenían idea de la brecha hasta que fueron informadas por los investigadores de Dragos. Este incidente plantea inquietudes significativas sobre la seguridad de los datos en el campo en expansión de la inteligencia artificial.
La Naturaleza de la Brecha
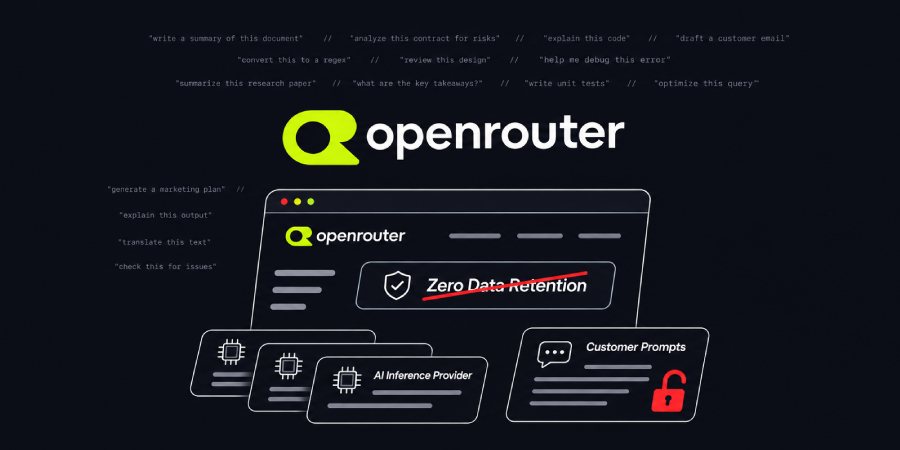
Los datos robados incluían solicitudes marcadas como “Cero Retención de Datos”, una configuración que idealmente asegura que cualquier consulta realizada por los usuarios no se almacene ni sea recuperable. Esto indica no solo un grave fallos en los protocolos de seguridad en los proveedores afectados, sino que también destaca los riesgos potenciales asociados con los sistemas de IA que afirman priorizar la privacidad del usuario.
La Respuesta de OpenRouter
Como consecuencia directa del robo de datos, OpenRouter ha tomado la decisión decisiva de romper relaciones con los tres proveedores de IA afectados. OpenRouter, que sirve como puerta de enlace para las solicitudes de IA de los clientes a una diversa variedad de proveedores, está enfatizando su compromiso de salvaguardar los datos de los usuarios en medio de estas alarmantes circunstancias.
Implicaciones para la Industria de la IA
Las implicaciones de esta brecha son profundas. A medida que las tecnologías de IA se vuelven más prevalentes en diversas industrias, la vulnerabilidad de los datos propietarios crece. Esta brecha no solo socava la confianza en las empresas de hosting de IA, sino que también sirve como un recordatorio crítico de la necesidad de medidas de ciberseguridad rigurosas. Los expertos de la industria advierten que, sin protocolos de seguridad robustos, las empresas pueden enfrentarse a daños reputacionales a largo plazo y posibles repercusiones legales.
Análisis de Expertos y Recomendaciones
Los analistas de ciberseguridad destacan varias recomendaciones clave para las empresas de IA que buscan fortalecer sus defensas contra tales brechas:
- Implementar Detección de Amenazas Avanzadas: Se alienta a los proveedores de IA a adoptar sistemas de detección de amenazas más sofisticados para identificar rápidamente intentos de intrusión.
- Auditorías de Seguridad Regulares: Realizar evaluaciones de seguridad frecuentes ayudará a identificar vulnerabilidades antes de que puedan ser explotadas por actores maliciosos.
- Mejorar los Protocolos de Privacidad de Datos: Los proveedores necesitan reevaluar y mejorar las políticas de retención de datos existentes para garantizar el cumplimiento de los estándares de privacidad.
- Transparencia con los Usuarios: Construir confianza a través de la transparencia sobre las prácticas de seguridad de datos es esencial para mantener la confianza del usuario en los servicios de IA.
Conclusión
La reciente brecha de datos que afecta a tres proveedores de inferencia de IA sirve como un llamado de atención crítico para toda la industria tecnológica. A medida que la dependencia de la IA continúa creciendo, también lo hace la necesidad de medidas de seguridad rigurosas. La decisión de OpenRouter de cortar lazos con las empresas comprometidas subraya la profunda responsabilidad que tienen los proveedores de servicios para proteger los datos de los usuarios y mantener la confianza pública en las tecnologías de IA.
Fuente: thehackernews.com