Falla de Seguridad Mayor Expuesta: Contraseñas Predeterminadas en Aplicaciones de Automóviles Permiten Acceso Total a los Vehículos
Introducción a la Vulnerabilidad
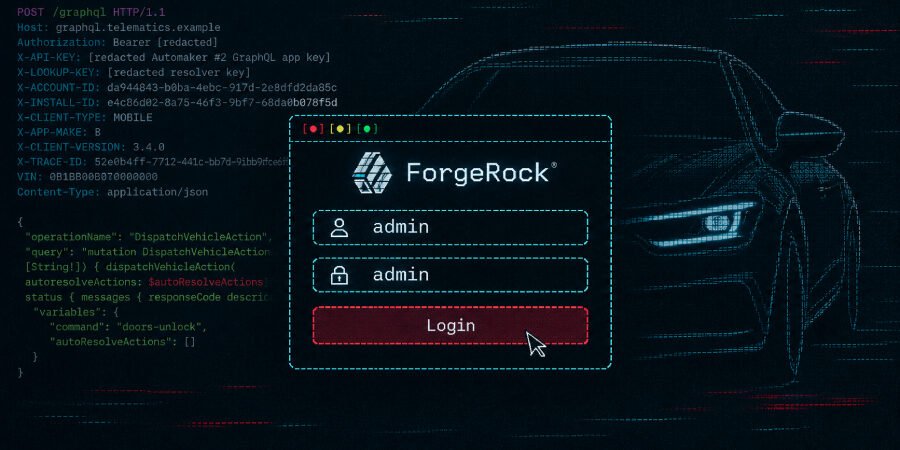
En una revelación impactante, investigadores de seguridad han descubierto una vulnerabilidad crítica que afecta a las aplicaciones móviles de dos fabricantes de automóviles bien conocidos. El problema radica en los sistemas de inicio de sesión defectuosos que permiten el acceso no autorizado a las cuentas de los clientes y a los vehículos, poniendo potencialmente en riesgo a los propietarios. La raíz del problema es una contraseña predeterminada, ‘admin:admin’, que aún está presente en los servidores gestionados por ForgeRock, una plataforma de gestión de identidad que ahora forma parte de Ping Identity.
Cómo Funciona el Explotación
Los investigadores demostraron lo fácil que era obtener acceso total a las cuentas de los clientes a través de las aplicaciones móviles. Al explotar las credenciales predeterminadas encontradas en los servidores de ForgeRock, pudieron:
- Iniciar sesión en cualquier cuenta de cliente sin permiso.
- Desbloquear las puertas del automóvil de forma remota.
- Arrancar el motor de los vehículos conectados.
Este nivel de acceso plantea graves preocupaciones de seguridad, enfatizando la importancia de prácticas de gestión de contraseñas estrictas en todas las plataformas, especialmente aquellas conectadas a activos personales y sensibles como los vehículos.
Implicaciones para los Consumidores y Fabricantes de Automóviles
Las implicaciones de esta brecha son de gran alcance. Para los consumidores, el riesgo de robo de vehículos y acceso no autorizado a información personal es ahora más pronunciado. Para los fabricantes de automóviles, el incidente plantea serias preguntas sobre sus prácticas de seguridad informática y su compromiso con la protección de datos de los clientes. La situación podría llevar a:
- Una pérdida de confianza de los consumidores en las tecnologías de vehículos conectados.
- Un aumento del escrutinio por parte de organismos reguladores respecto a la protección de datos.
- Un posible impacto financiero debido a retiradas del mercado y medidas de seguridad mejoradas.
A medida que los vehículos se vuelven cada vez más interconectados, los fabricantes de automóviles deben priorizar la ciberseguridad tan robustamente como lo hacen con las características de seguridad física.
El Papel de ForgeRock y Ping Identity
ForgeRock, una plataforma responsable de la gestión de identidad y acceso, ahora está bajo el escrutinio de los expertos en seguridad tras esta brecha. Con su integración en Ping Identity, la situación se vuelve más compleja, ya que los consumidores y las empresas dependen de estas plataformas para los protocolos de seguridad. Los expertos argumentan que tales fallos críticos podrían tener efectos en cascada en sistemas de gestión de identidad similares en diversas industrias.
Opiniones de Expertos sobre el Tema
Los expertos en ciberseguridad han opinado sobre la importancia de esta brecha, con muchos enfatizando que las contraseñas predeterminadas nunca deberían estar presentes en entornos de producción. Según la Dra. Jane Holloway, analista de ciberseguridad:
“Este incidente destaca una omisión alarmante en los protocolos de ciberseguridad. Las contraseñas predeterminadas son una vulnerabilidad bien conocida, sin embargo, persisten en demasiados sistemas. Las organizaciones deben tomar medidas proactivas para asegurar sus cuentas de usuario.”
Dichas declaraciones reflejan un consenso en la comunidad de ciberseguridad de que las organizaciones necesitan aplicar medidas de seguridad más estrictas y auditorías regulares para mitigar riesgos.
Conclusión
El descubrimiento de la contraseña predeterminada ‘admin:admin’ que conduce a vulnerabilidades importantes en las aplicaciones móviles de dos fabricantes de automóviles sirve como un llamado de atención para la industria automotriz. A medida que los automóviles conectados se vuelven más prevalentes, es esencial garantizar medidas de ciberseguridad robustas para proteger tanto los datos de los consumidores como la integridad de los vehículos. Los fabricantes de automóviles y los proveedores de servicios deben aprender de este incidente e implementar protocolos de seguridad más fuertes para evitar brechas similares en el futuro.
Fuente: thehackernews.com