Ataque MALFEX: El Descubrimiento del Paquete Malicioso ‘imgdecode’ de npm
Introducción a la Campaña MALFEX
En un desarrollo preocupante para la comunidad de desarrollo de software, los investigadores en ciberseguridad han descubierto un paquete malicioso de npm que está vinculado a una campaña más amplia de ataque a la cadena de suministro de software conocida como MALFEX. Esta revelación genera alarmas sobre la seguridad y la integridad de las dependencias de software de terceros, que son comúnmente utilizadas en los flujos de trabajo de desarrollo modernos.
Detalles del Paquete ‘imgdecode’ de npm
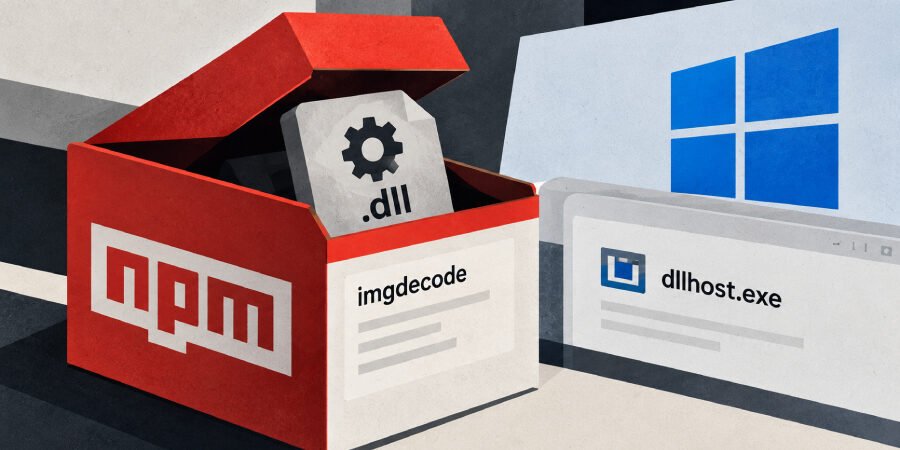
El paquete malicioso identificado como “imgdecode” fue puesto a disposición en npm—un registro popular de paquetes de JavaScript—el 30 de septiembre de 2026. Fue subido por un usuario con el nombre de “malfexteste8.” Según los últimos informes, el paquete ha sido descargado aproximadamente 979 veces, lo que indica un posible impacto más amplio en los desarrolladores que lo incorporaron inadvertidamente en sus proyectos.
Carga Maliciosa y Funcionalidad
El paquete imgdecode no es solo un código inocuo. Los investigadores han encontrado que oculta un cargador de shellcode integrado dentro de un complemento nativo de Windows. Este tipo de funcionalidad maliciosa puede conducir a serias brechas de seguridad, incluyendo acceso no autorizado a información sensible, exfiltración de datos, o incluso control sobre los sistemas afectados.
- El paquete se presenta como una biblioteca legítima para la decodificación de imágenes.
- Al instalarse, despliega shellcode malicioso que explota vulnerabilidades en el sistema objetivo.
- El cargador puede descargar malware adicional o crear puertas traseras para un acceso continuo a los sistemas comprometidos.
Implicaciones de la Campaña MALFEX
La aparición de la campaña MALFEX y su paquete malicioso sirve como un recordatorio contundente de las vulnerabilidades inherentes a la cadena de suministro de software. Con la creciente dependencia de paquetes de código abierto, los puntos de entrada potenciales para tales ataques se multiplican. Las implicaciones de este descubrimiento van más allá de las preocupaciones de seguridad inmediatas:
- Problemas de Confianza: Los desarrolladores pueden volverse más escépticos respecto a los paquetes de npm, lo que impacta la adopción de bibliotecas de código abierto.
- Mayor Scrutinio: El incidente puede llevar a un escrutinio y procesos de revisión más rigurosos para los paquetes subidos a registros públicos.
- Necesidad de Prácticas de Seguridad Mejoradas: Las organizaciones pueden necesitar reforzar sus medidas de seguridad e integrar herramientas automatizadas para detectar código malicioso en las dependencias.
Análisis de Expertos sobre Medidas Preventivas
Los expertos en ciberseguridad enfatizan la importancia de la vigilancia en el uso de paquetes de npm y recursos similares. Aquí hay algunas mejores prácticas recomendadas:
- Auditorías Regulares: Realizar auditorías regulares de todos los paquetes de terceros y mantener listas de inventario actualizadas.
- Herramientas de Monitoreo de Dependencias: Utilizar herramientas diseñadas específicamente para identificar vulnerabilidades dentro de las dependencias.
- Alertas de la Comunidad: Mantenerse informado sobre alertas de seguridad o avisos relacionados con paquetes de npm a través de plataformas y foros comunitarios.
Conclusión
El descubrimiento del paquete malicioso ‘imgdecode’ dentro de la campaña de ataque MALFEX subraya la necesidad de prácticas de seguridad robustas en la comunidad de desarrollo de software. A medida que el panorama de amenazas sigue evolucionando, los desarrolladores deben permanecer vigilantes y proactivos en la protección de sus proyectos de posibles ataques a la cadena de suministro.
Fuente: thehackernews.com