Explotación de Vulnerabilidades de PHP2Shell en Gateways de Check Point Lleva al Despliegue de la Puerta Trasera TSGA
Introducción al Incidente
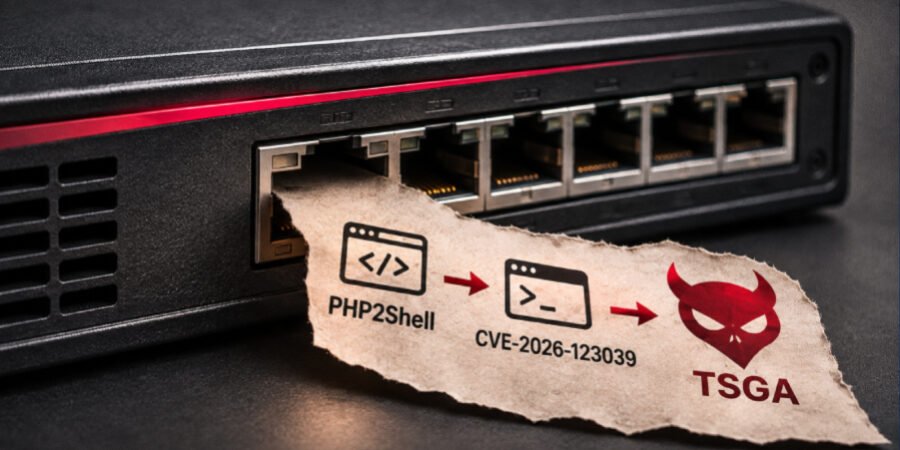
El 30 de octubre de 2026, los expertos en ciberseguridad de Check Point divulgaron un incidente de ciberseguridad significativo que afecta a Gateways de Seguridad de Check Point que no están parcheados. Los atacantes cibernéticos han aprovechado las vulnerabilidades conocidas de PHP2Shell, lo que les ha permitido obtener acceso inicial a sistemas críticos, particularmente dentro de organizaciones israelíes. Esta brecha se agrava por la explotación de un defecto de escalada de privilegios local previamente no reportado en Gaia OS, que permitió a los atacantes desplegar una puerta trasera sofisticada conocida como TSGA.
Comprendiendo las Vulnerabilidades de PHP2Shell
PHP2Shell se refiere a un conjunto de vulnerabilidades que exponen a las aplicaciones web que funcionan sobre PHP a diversas formas de ataque, incluyendo la ejecución remota de código. Estas vulnerabilidades son particularmente preocupantes cuando se explotan en infraestructura de seguridad, como cortafuegos y soluciones de gateway, que normalmente se espera que mantengan los más altos estándares de seguridad.
- Ejecución Remota de Código: Los atacantes pueden ejecutar comandos arbitrarios en sistemas vulnerables.
- Exfiltración de Datos: Se pueden acceder y potencialmente robar datos sensibles.
- Compromiso del Sistema: El control total sobre los sistemas afectados permite una explotación adicional.
El Papel de Gaia OS
Gaia OS sirve como el sistema operativo para los Gateways de Seguridad de Check Point. El descubrimiento de una vulnerabilidad de escalada de privilegios local en esta plataforma es particularmente alarmante, ya que permite a los atacantes elevar su acceso una vez que ya han infiltrado un sistema. Esto significa que incluso con las defensas iniciales en su lugar, estos sistemas pueden ser comprometidos desde adentro.
- Escalación de Privilegios: Permite a los atacantes obtener derechos administrativos y acceder a funciones sensibles del sistema.
- Mecanismos de Persistencia: La puerta trasera TSGA está diseñada para asegurar que los atacantes mantengan el acceso incluso después de los intentos de remediar la brecha.
Despliegue de la Puerta Trasera TSGA
La puerta trasera TSGA representa una escalada significativa en las tácticas empleadas por los actores de la amenaza. Una vez instalada, proporciona a los atacantes un control extendido sobre los sistemas afectados, potencialmente permitiendo acciones maliciosas adicionales como modificación de datos, reconocimiento adicional, o más brechas en el sistema.
- Control Mejorado: La puerta trasera facilita el acceso continuo a la red.
- Flexibilidad y Adaptación: Los atacantes pueden modificar sus operaciones según las configuraciones del sistema y las respuestas organizativas.
Implicaciones para las Organizaciones Afectadas
Las ramificaciones de estas brechas de seguridad van más allá del control inmediato; incluyen interrupciones operativas, daños a la reputación, y posibles repercusiones legales derivadas de la seguridad comprometida de los datos. La naturaleza dirigida de los ataques a organizaciones israelíes sugiere una dimensión geopolítica, que podría escalar las tensiones cibernéticas en la región.
- Impacto Operacional: Las organizaciones pueden enfrentar tiempos de inactividad significativos durante los esfuerzos de remediación.
- Costos y Reputación: La recuperación de tales incidentes puede ser financieramente desgastante y perjudicar la confianza pública.
- Potencial de Escalación: La naturaleza continua de estos ataques plantea un riesgo de ocurrencia de más incidentes en varios sectores.
Análisis de Expertos y Recomendaciones
Los expertos enfatizan la necesidad de medidas proactivas para defenderse contra tales exploits. Se insta a las organizaciones a parchear las vulnerabilidades de manera oportuna, implementar sistemas robustos de detección de intrusiones, y mantener políticas de seguridad actualizadas. La monitorización continua de signos de acceso no autorizado es crucial, así como la necesidad de invertir en la capacitación de empleados para reconocer signos de ataques de phishing y otras vulnerabilidades.
- Parcheo y Actualizaciones: Asegúrese de que todos los sistemas estén actualizados para mitigar vulnerabilidades conocidas, incluyendo PHP2Shell.
- Monitoreo y Respuesta: Implemente herramientas de monitoreo avanzadas para detectar actividad anómala.
- Educación y Concienciación: Capacite al personal para reconocer amenazas potenciales de seguridad y reportarlas de inmediato.
Conclusión
La reciente explotación de vulnerabilidades de PHP2Shell en Gateways de Check Point ilustra la necesidad crítica de defensas de ciberseguridad que sean tanto proactivas como reactivas. A medida que las amenazas cibernéticas continúan evolucionando, las organizaciones deben permanecer vigilantes, preparadas para abordar rápidamente las vulnerabilidades para salvaguardar contra vectores de ataque sofisticados, como el despliegue de puertas traseras como TSGA.
Fuente: thehackernews.com