Campañas de espionaje de China: Un vistazo profundo al ecosistema de malware Sparrow
Visión general del panorama de amenazas
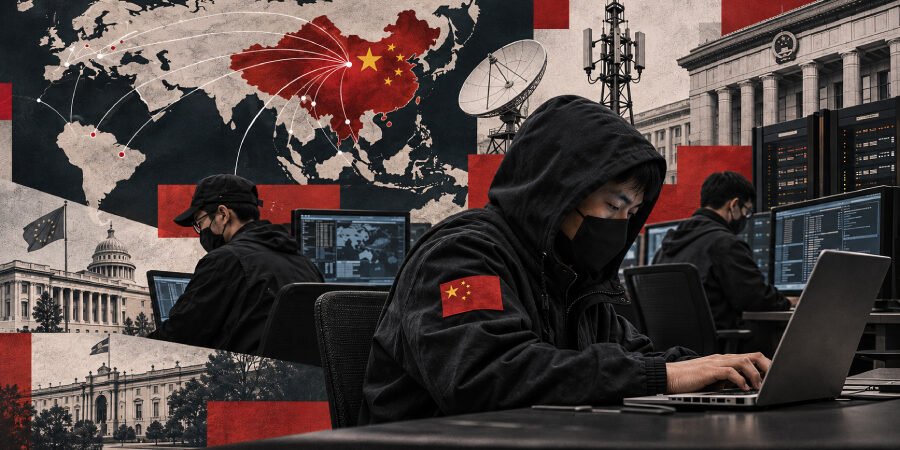
Los hallazgos recientes de Check Point Research han revelado tres clústeres de actividad de amenazas interconectados que comparten una infraestructura común y exhiben similitudes en el código del malware. Estos clústeres, llamados SilentDelivery, se cree que son parte de una estrategia de espionaje más amplia orquestada por China, apuntando a sectores críticos a nivel mundial.
Sectores y geografías objetivo
Durante el último año, las campañas de espionaje se han dirigido principalmente a:
- Proveedores de telecomunicaciones
- Organizaciones gubernamentales
- Entidades militares
- Instituciones de investigación
- Infraestructura crítica
Geográficamente, las campañas han abarcado múltiples continentes, incluyendo:
- América Latina
- Asia
- Europa
Este enfoque amplio subraya el extenso alcance y la ambiciosa naturaleza de estos esfuerzos de ciberespionaje.
Perspectivas sobre los clústeres SilentDelivery
Los clústeres SilentDelivery representan operaciones distintas pero superpuestas que aprovechan una infraestructura de malware compartida. El enfoque estratégico en los sectores de telecomunicaciones y militares sugiere un esfuerzo dirigido a recopilar información sensible que podría mejorar la ventaja competitiva de China en varios dominios.
Check Point Research enfatiza que estas campañas utilizan similitudes en el código del malware, lo que indica un esfuerzo coordinado en lugar de operaciones independientes. Las implicaciones de la infraestructura compartida presentan desafíos significativos para los expertos en ciberseguridad y las agencias de seguridad nacional, que deben lidiar con un panorama de amenazas en evolución.
Herramientas y técnicas de malware
El ecosistema de malware Sparrow, vinculado a estas campañas, emplea técnicas sofisticadas diseñadas para evadir la detección y facilitar la exfiltración de datos. Algunas características notables incluyen:
- Métodos de ofuscación avanzados para ocultar el malware de soluciones de seguridad tradicionales.
- Integración con software legítimo para camuflarse en el tráfico normal de la red.
- Utilización de vulnerabilidades de día cero para explotar sistemas no parcheados.
Esta combinación de tácticas hace que el malware Sparrow sea particularmente peligroso y difícil de contrarrestar, creando una urgente necesidad para las organizaciones de fortalecer sus defensas cibernéticas.
Implicaciones para la seguridad global
La aparición de los clústeres SilentDelivery plantea profundas preocupaciones sobre la seguridad global y la dinámica geopolítica. A medida que se desarrollan estas actividades, se pueden anticipar varias implicaciones:
- Aumento de tensiones entre naciones, particularmente entre aquellas directamente objetivo de este espionaje.
- Cambios potenciales en la política de ciberseguridad y cooperación internacional a medida que las naciones buscan abordar la creciente amenaza de actividades cibernéticas patrocinadas por el estado.
- Una urgencia creciente para que organizaciones de todos los sectores mejoren su postura de ciberseguridad en respuesta a esta amenaza creíble.
Conclusión
Las revelaciones en torno a los clústeres SilentDelivery destacan la evolución continua de las tácticas de ciberespionaje y la necesidad de una mayor vigilancia entre las organizaciones a nivel mundial. A medida que estas campañas evolucionan, comprender su mecánica e implicaciones será crucial para desarrollar defensas efectivas contra amenazas futuras.
Fuente: thehackernews.com