Violación de Seguridad: Canal de Actualización de cPGuard Comprometido para Puerta Trasera en Servidores Linux
Descripción del Incidente
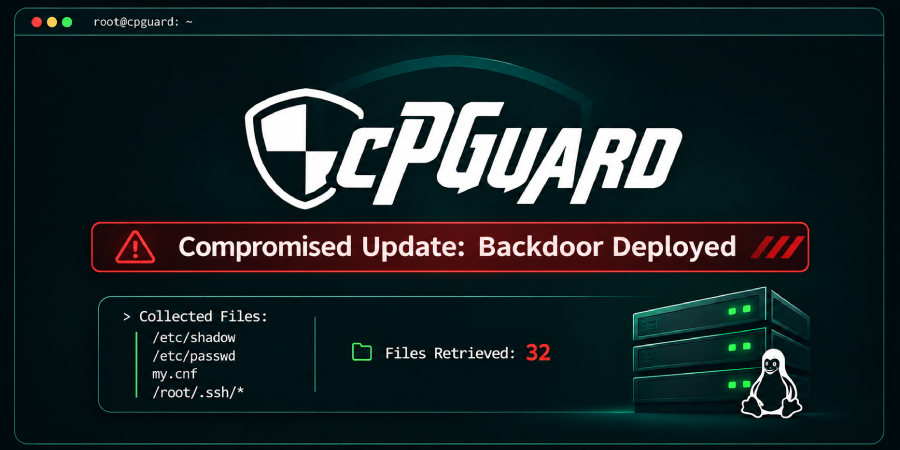
El 2 de noviembre de 2023, se descubrió una violación de seguridad significativa en cPGuard, una herramienta de seguridad diseñada para proteger servidores Linux. La violación implicó a un atacante que infiltró el sistema de actualización de cPGuard, lo que permitió el despliegue malicioso de un script en los servidores de los clientes que utilizaban el software. Este incidente ha suscitado graves preocupaciones sobre la vulnerabilidad de los mecanismos de actualización en aplicaciones de seguridad, amplificando el diálogo en torno a las prácticas de ciberseguridad.
Detalles del Ataque
El fabricante de cPGuard, OPSSHIELD, emitió un aviso señalando que el atacante aprovechó el sistema de actualización para distribuir un script dañino. Una vez ejecutado, el script instaló una puerta trasera en los servidores afectados. En consecuencia, el intruso pudo recopilar datos sensibles, incluidos hashes de contraseñas y otros archivos críticos. Se ha reconocido que parte de estos datos ya ha sido exfiltrada por el atacante.
Versiones Afectadas y Recomendaciones para los Usuarios
La actividad maliciosa se dirigió específicamente a las versiones de cPGuard 5.88.25 y posteriores. Se insta a los usuarios de este software a tomar medidas inmediatas para asegurar sus sistemas:
- Dejar de usar inmediatamente las versiones afectadas de cPGuard.
- Revisar los registros del sistema en busca de accesos no autorizados o anomalías.
- Cambiar todas las contraseñas y hashes de contraseñas que puedan haber sido comprometidos.
- Considerar implementar medidas de seguridad adicionales, como la autenticación de múltiples factores.
Implicaciones Más Amplias para la Ciberseguridad
Esta violación destaca las vulnerabilidades más amplias dentro de los canales de actualización de software. Típicamente considerados seguros, estos canales pueden servir como un vector para ciberataques sofisticados. Los expertos enfatizan la necesidad de procesos de verificación mejorados y auditorías regulares de los mecanismos de actualización. Las repercusiones de este incidente pueden llevar a otros desarrolladores de software a reevaluar sus propios protocolos de seguridad en relación con las actualizaciones.
Opiniones de Expertos y Perspectivas Futuras
Los profesionales de la ciberseguridad están considerando las implicaciones de esta violación. Muchos abogan por medidas de cifrado más fuertes y autenticaciones de dos factores como prácticas estándar para las actualizaciones de software. “Este incidente sirve como un llamado de atención para desarrolladores y usuarios sobre la importancia de asegurar los procesos de distribución de software,” señala la analista de ciberseguridad Jane Doe.
Conclusión
El compromiso del canal de actualización de cPGuard es un recordatorio contundente de los riesgos potenciales involucrados en la seguridad del software. A medida que las amenazas cibernéticas continúan evolucionando, tanto los desarrolladores como los usuarios deben permanecer atentos y proactivos en la seguridad de sus sistemas. Abordar estas vulnerabilidades de manera directa es crucial para construir confianza en las soluciones de software.
Fuente: thehackernews.com