Campaña de Ciberespionaje Alineada con Irán Tiene como Objetivo a Israel y al Gobierno Kurdo Irakí
Resumen del Ataque Cibernético
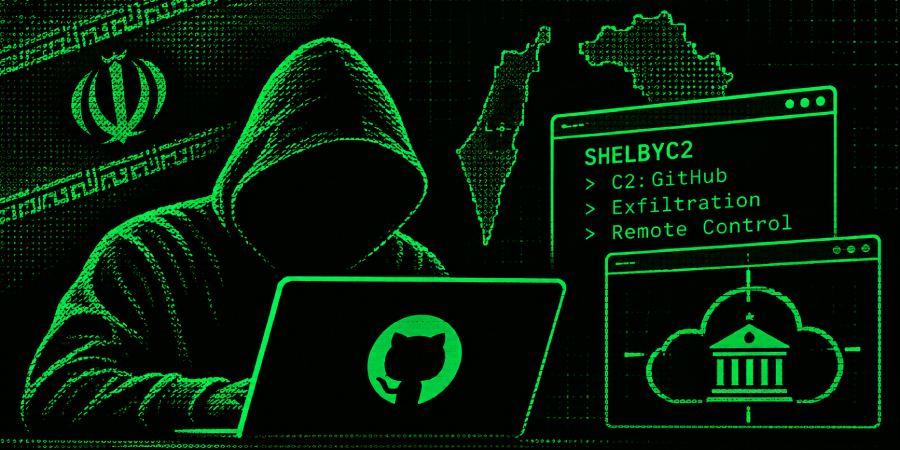
Revelaciones recientes de expertos en ciberseguridad de Dream Research Labs han identificado una significativa campaña de ciberespionaje orquestada por un grupo de hackers afiliados al estado conocido como DarkBlinders. La campaña, que tuvo lugar entre agosto y octubre de 2026, tuvo como objetivo entidades en Israel y la Región del Kurdistán en Irak.
Detalles Clave de la Campaña
- Entidades Objetivo: La campaña se centró en comprometer a un individuo de alto perfil en Israel y a un entorno gubernamental en la nube no especificado en la región kurda.
- Fechas Operativas: Las investigaciones iniciales revelan que los ataques se realizaron estratégicamente durante un período de dos meses, indicando una prolongada vigilancia y planificación.
- Métodos de Ataque: Aunque los detalles técnicos específicos de las técnicas de hacking siguen en análisis, se sospecha del uso de amenazas persistentes avanzadas (APTs), una característica de las operaciones cibernéticas patrocinadas por el estado.
Implicaciones para la Seguridad Nacional
Las implicaciones de tal campaña de espionaje son profundas, particularmente en el contexto de las tensiones geopolíticas crecientes en la región. El ataque contra funcionarios israelíes subraya las tácticas de guerra cibernética empleadas por grupos alineados con Irán, que pueden poner en peligro la seguridad nacional y las relaciones diplomáticas.
Además, la violación que afecta la infraestructura en la nube del gobierno kurdo plantea preocupaciones sobre la seguridad de los datos y operaciones gubernamentales sensibles, lo que potencialmente afecta tanto la dinámica de seguridad local como internacional.
Análisis de Expertos sobre el Panorama de Amenazas
Expertos en ciberseguridad enfatizan que la campaña de DarkBlinders ejemplifica una tendencia más amplia en la que los actores estatales aprovechan cada vez más las capacidades cibernéticas para perseguir objetivos geopolíticos. Según la Dra. Emma Goldstein, analista de ciberseguridad, “Las tácticas empleadas por DarkBlinders reflejan una comprensión sofisticada de sus objetivos, lo que les permite explotar vulnerabilidades que a menudo son pasadas por alto en la compleja red de la seguridad internacional.”
El Dr. Alex Kim, investigador en el Instituto de Investigación de Ciberseguridad, comenta: “Este incidente ilustra la necesidad de mejorar las medidas de ciberseguridad y la cooperación internacional, ya que la amenaza no se limita a enfrentamientos militares tradicionales, sino que se extiende al dominio digital.”
Recomendaciones para Mitigar Riesgos Futuros
- Fortalecimiento de la Defensa Cibernética: Las organizaciones deben priorizar el desarrollo de marcos y prácticas robustas de ciberseguridad para salvaguardar información sensible.
- Auditorías de Seguridad Regulares: Implementar evaluaciones de seguridad frecuentes puede ayudar a identificar y mitigar vulnerabilidades antes de que sean explotadas.
- Cooperación Internacional: Los países deben colaborar para compartir inteligencia y recursos para contrarrestar amenazas de actividades cibernéticas patrocinadas por el estado.
Conclusión
La reciente campaña de ciberespionaje por parte de DarkBlinders sirve como un recordatorio claro de la naturaleza cambiante de las amenazas que enfrentan las naciones hoy en día. A medida que los actores estatales aprovechan cada vez más las capacidades cibernéticas, se vuelve crítico que tanto los gobiernos como las entidades privadas mejoren sus medidas de defensa para proteger los intereses nacionales.
Fuente: thehackernews.com