Falla Crítica en LXD y MicroCloud de Canonical Expone a los Clientes a Ataques de Suplantación
Descripción General de la Vulnerabilidad
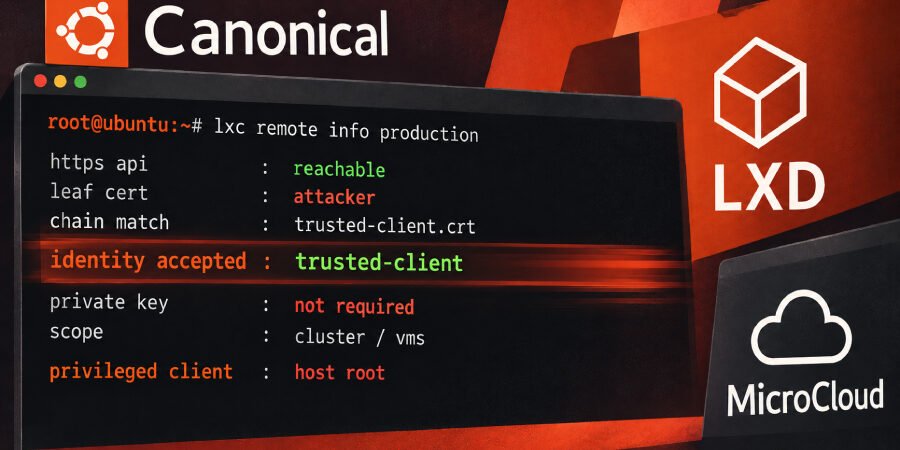
Se ha identificado una grave vulnerabilidad de seguridad en las plataformas LXD y MicroCloud de Canonical, con un puntaje CVSS de 10.0 que la marca como críticamente peligrosa. La falla permite a los atacantes iniciar sesión como clientes de confianza sin necesidad de las claves privadas que normalmente se requieren para la autenticación. Esta laguna presenta riesgos significativos para la seguridad de los entornos virtuales gestionados a través de estas tecnologías.
Cómo Funciona el Ataque
El exploit permite a los atacantes suplantar a clientes de confianza accediendo únicamente a sus certificados públicos. Para iniciar esto, un atacante debe acceder a la API HTTPS a través de la red y poseer el certificado público de un cliente objetivo. Una vez que el atacante obtiene acceso, puede operar como si fuera el cliente legítimo, otorgándole control total sobre el clúster y sus máquinas virtuales.
Consecuencias Potenciales
Las implicaciones de esta vulnerabilidad son severas y de amplio alcance:
- Acceso No Autorizado: Los atacantes pueden manipular máquinas virtuales, lo que podría llevar a brechas de datos o interrupciones del sistema.
- Robo de Datos: Obtener control sobre clústeres puede permitir la extracción de información sensible almacenada en máquinas virtuales.
- Interrupción del Servicio: Los entornos virtuales comprometidos podrían utilizarse para interrumpir servicios o incluso extorsionar a organizaciones por un rescate.
- Reacciones en Cadena: La capacidad de suplantar a clientes de confianza puede facilitar ataques adicionales dentro de la infraestructura de las organizaciones afectadas, potencialmente apuntando a otros sistemas conectados.
La Respuesta de Canonical
Canonical ha sido alertado sobre la vulnerabilidad y es probable que esté trabajando en un parche para mitigar estos riesgos. Se anima a los usuarios a monitorear las actualizaciones de Canonical y aplicar cualquier parche de seguridad a medida que esté disponible. Además, los administradores deben auditar sus implementaciones para identificar cualquier servicio expuesto que pudiera ser vulnerable.
Análisis de Expertos
Los expertos en seguridad enfatizan la importancia de tratar esta vulnerabilidad con urgencia. Las implicaciones de un puntaje CVSS tan alto destacan la necesidad inmediata de que las organizaciones que utilizan LXD y MicroCloud reevalúen sus protocolos de seguridad:
- Implementar medidas de seguridad adicionales en la red para proteger APIs sensibles.
- Revisar los controles de acceso y limitar la exposición de certificados públicos.
- Monitorear regularmente los registros en busca de intentos de inicio de sesión inusuales que puedan indicar intentos de explotación.
Los expertos también reiteran que este incidente subraya la necesidad de prácticas de seguridad robustas, incluidas evaluaciones regulares de vulnerabilidades y actualizaciones de las dependencias de software.
Conclusión
El descubrimiento de esta vulnerabilidad crítica en LXD y MicroCloud de Canonical significa un momento pivotal para las organizaciones que dependen de estas plataformas. Con los atacantes ahora armados con los medios para suplantar a clientes de confianza, la acción inmediata es esencial para salvaguardar entornos virtuales sensibles. Las organizaciones deben priorizar la implementación de medidas de seguridad para mitigar riesgos y mejorar la resiliencia general del sistema.
Fuente: thehackernews.com