Incursión de APT28 en un Constructor Naval de la OTAN: Un Nuevo Panorama de Amenazas
Introducción a APT28
APT28, también conocido por varios alias como BlueDelta, Fancy Bear y Forest Blizzard, es un grupo de ciberespionaje patrocinado por el estado, vinculado al gobierno ruso. El grupo ha estado activo durante más de una década y es famoso por sus sofisticados ciberataques contra entidades militares y gubernamentales, especializándose en el robo de datos y la interrupción.
Incursión Reciente en los Estados Miembros de la OTAN
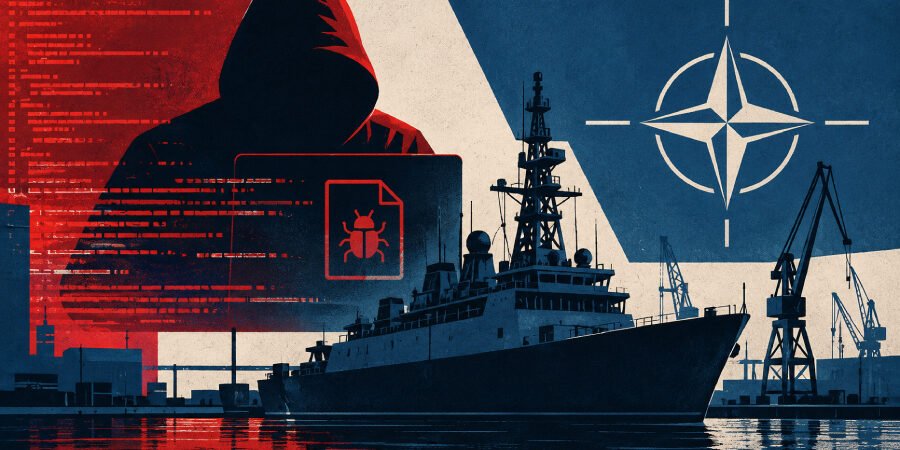
Investigaciones recientes lideradas por el Equipo de Caza Amenazas de Symantec han revelado un incidente preocupante donde APT28 logró infiltrarse en los sistemas de un constructor naval de la OTAN dentro de las naciones miembros de la OTAN. Esta operación, apodada Swallowtail, muestra una escalada significativa en las amenazas que apuntan a la infraestructura militar.
Análisis Técnico del Ataque
La operación Swallowtail empleó un backdoor conocido como HOOKEDGE, que permite a los atacantes mantener el acceso a sistemas comprometidos sin ser detectados. Las características de este backdoor indican una sofisticación técnica altamente avanzada, consistente con herramientas típicamente utilizadas por actores de amenazas patrocinados por el estado.
- Capacidades de HOOKEDGE: El backdoor facilita operaciones sigilosas, permitiendo a los atacantes llevar a cabo reconocimiento y desplegar módulos adicionales según sea necesario.
- Técnicas de Despliegue: Los expertos sugieren que la incursión involucró ataques de phishing combinados con técnicas explotadoras para obtener acceso inicial a la red del constructor naval.
- Cargador Reflectivo Nuevo: El despliegue del nuevo cargador reflectivo tiene como objetivo ofuscar cargas útiles maliciosas, haciendo que la detección por medidas de seguridad convencionales sea significativamente más desafiante.
Implicaciones para la Seguridad de la OTAN
Esta incursión plantea preguntas urgentes sobre la postura de seguridad de los países de la OTAN, particularmente en sectores de defensa que son críticos para la seguridad nacional. La capacidad de APT28 para infiltrarse y comprometer potencialmente tecnología militar sensible significa una amenaza considerable no solo para una sola nación, sino para la seguridad colectiva de la OTAN como alianza.
- Aumento de la Vigilancia: Los miembros de la OTAN pueden necesitar invertir en mecanismos de defensa de red mejorados para contrarrestar tales ataques sofisticados.
- Intercambio de Información: La cooperación fortalecida entre los estados miembros para compartir inteligencia sobre amenazas es crucial para protegerse contra futuras incursiones cibernéticas.
- Construcción de Resiliencia: Las organizaciones dentro de la OTAN deben priorizar la resiliencia en su infraestructura cibernética para garantizar que las operaciones puedan continuar a pesar de los brechas exitosas.
Opiniones de Expertos
Los expertos en ciberseguridad han comentado sobre las ramificaciones de esta incursión. Según la Dra. Jane Holloway, una analista de ciberseguridad de renombre, “Este incidente destaca las vulnerabilidades que existen incluso en los sistemas más seguros. La OTAN necesita una estrategia integral que involucre tanto tecnología como políticas”.
Además, el consultor de seguridad Mike Edwards señaló: “La evolución continua de las herramientas utilizadas por actores cibernéticos como APT28 marca un cambio en la forma en que se lanzan los ataques. Las organizaciones deben mantenerse al día con estos desarrollos para salvaguardar sus redes.”
Conclusión
La infiltración de un constructor naval de la OTAN por parte de APT28 subraya el panorama de amenazas cibernéticas en constante evolución que enfrentan las entidades militares y gubernamentales. A partir de ahora, es imperativo que los estados miembros de la OTAN adopten estrategias de ciberseguridad robustas, prioricen el intercambio de información e inviertan en tecnologías protectoras que puedan contrarrestar amenazas persistentes avanzadas.
Fuente: thehackernews.com