Nuevas Perspectivas sobre Jade Sleet: Las Amenazas Cibernéticas de Corea del Norte Apuntan a Proveedores de TI Indios
Entendiendo Jade Sleet y Sus Campañas
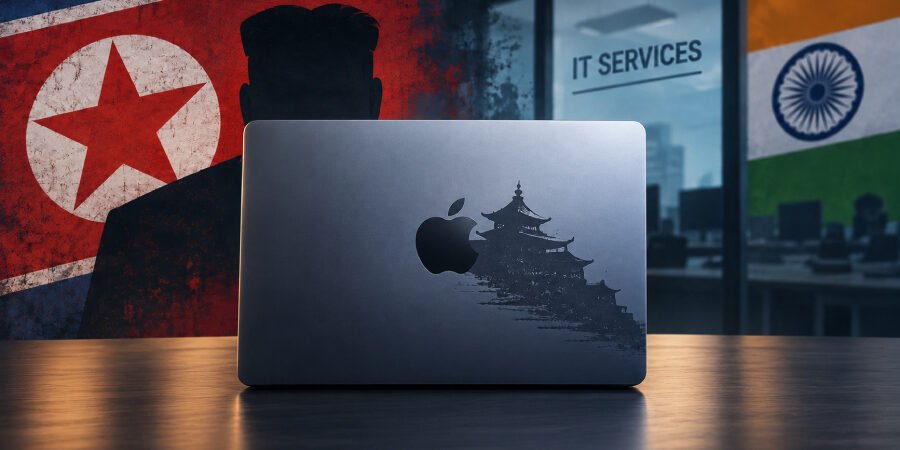
Jade Sleet, un actor de amenaza cibernética de Corea del Norte, ha sido recientemente vinculado a una violación significativa que involucra a una pequeña empresa de servicios de TI india. La atribución de este ciberataque subraya la amenaza continua que representan los hackers norcoreanos, que están apuntando cada vez más a la industria tecnológica para facilitar infiltraciones más amplias en redes. A medida que las estrategias de ciberespionaje evolucionan, entender los métodos empleados por estos actores de amenaza se vuelve crucial tanto para los expertos en ciberseguridad como para las organizaciones a nivel global.
El Papel de las Puertas Traseras FLATROOF y ROOFDECK
Según el último análisis de la firma de ciberseguridad SentinelOne, el grupo Jade Sleet utilizó variantes de malware avanzadas conocidas como FLATROOF y ROOFDECK para ejecutar el compromiso. Estas puertas traseras permiten a los actores de amenaza establecer acceso persistente a las redes de la víctima, facilitando la exfiltración de datos y una mayor infiltración en sistemas conectados.
- FLATROOF: Esta puerta trasera ha sido diseñada para la sigilosidad, permitiendo a los hackers permanecer indetectados mientras acceden a datos sensibles.
- ROOFDECK: Enfocado en ampliar el control, esta variante ayuda a manipular configuraciones de red para mantener el acceso a lo largo del tiempo.
Contextualizando el Ataque a Proveedores de TI Indios
La participación de proveedores de TI indios en esta violación es particularmente notable. Históricamente, India ha sido un centro significativo para servicios de TI y desarrollo de software, a menudo manejando datos sensibles para clientes en todo el mundo. El ataque a una organización más pequeña indica un cambio estratégico donde los adversarios están reconociendo que incluso las empresas más pequeñas pueden ser un camino para acceder a redes más grandes.
Esta tendencia destaca una creciente vulnerabilidad en la cadena de suministro tecnológica global, generando alarmas para las empresas que dependen de servicios de TI de terceros. Las implicaciones de tales violaciones van más allá de la pérdida inmediata de datos; ponen en peligro las reputaciones y capacidades operativas de organizaciones que pueden no interactuar directamente con la entidad atacada.
Análisis de Expertos sobre las Implicaciones
Los expertos en ciberseguridad han expresado preocupaciones sobre las implicaciones de la violación de Jade Sleet. Según analistas de la industria, este incidente señala una tendencia alarmante en la que los actores de estados-nación están explotando cada vez más a proveedores más pequeños como puntos de entrada a redes más grandes y seguras.
- Aumento de la Postura de Seguridad: Se insta a las organizaciones a mejorar sus protocolos de seguridad no solo de forma interna, sino también dentro de sus cadenas de suministro.
- Detección Colaborativa: Se alienta a la comunidad de ciberseguridad a colaborar de manera más efectiva para detectar y neutralizar tales amenazas colectivamente.
Medidas Preventivas y Recomendaciones
Para mitigar los riesgos asociados con tales violaciones, las organizaciones deben considerar implementar varias estrategias clave:
- Auditorías de Seguridad Regulares: Evaluaciones frecuentes de las infraestructuras de seguridad pueden identificar vulnerabilidades antes de que sean explotadas.
- Capacitación de Empleados: La capacitación continua en concientización sobre seguridad para empleados en todos los niveles puede ayudar a reconocer intentos de phishing y infecciones por malware.
- Gestión de Riesgos de Terceros: Establecer procesos rigurosos para evaluar la postura de seguridad de los proveedores externos antes de participar en asociaciones.
Conclusión
La violación atribuida al actor de amenaza Jade Sleet resalta el panorama en evolución de las amenazas cibernéticas, particularmente las vulnerabilidades enfrentadas por los proveedores de servicios de TI más pequeños. A medida que los adversarios cibernéticos se vuelven más sofisticados y estratégicos en su selección de objetivos, la importancia de medidas integrales de ciberseguridad y la concientización en todos los niveles de una organización no puede subestimarse. El incidente sirve como un llamado de atención para que las organizaciones a nivel global fortalezcan sus defensas contra las constantes amenazas cibernéticas.
Fuente: thehackernews.com