Fallo de Seguridad Crítico en Parallels Desktop para Mac: Usuarios No Administradores Pueden Elevar Privilegios
Visión General del Fallo
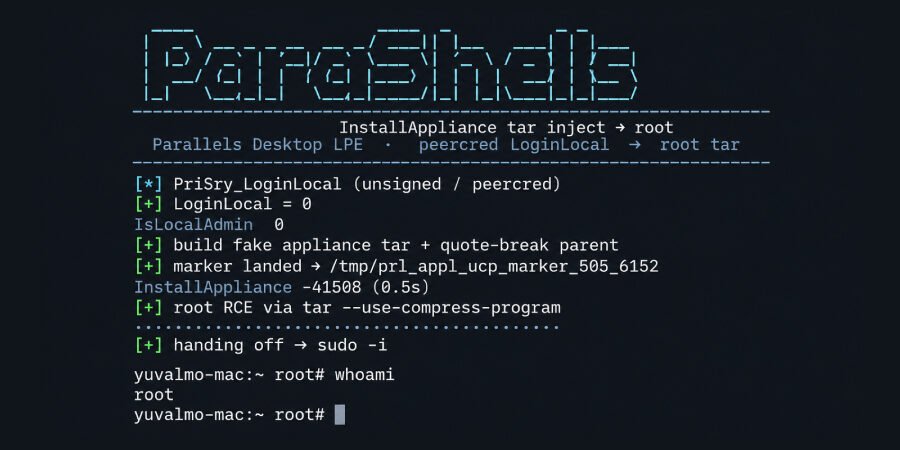
Una vulnerabilidad reciente descubierta en Parallels Desktop para Mac ha generado serias preocupaciones de seguridad, ya que permite que cuentas locales ordinarias ejecuten código con privilegios de root. Esto significa que los usuarios no administradores podrían potencialmente obtener el nivel más alto de acceso en un Mac, lo que presenta riesgos significativos para los datos del usuario y la integridad del sistema.
Naturaleza de la Vulnerabilidad
Según la firma de ciberseguridad JFrog, el fallo requiere que un código malicioso ya esté siendo ejecutado por una cuenta de usuario normal en la máquina objetivo. Esta limitación indica que la vulnerabilidad no es explotable de forma remota, pero sigue presentando una amenaza considerable para los usuarios que pueden ejecutar inadvertidamente aplicaciones comprometidas.
Implicaciones para Usuarios de Mac con Intel
La versión de Parallels Desktop 27 incluye un parche para abordar esta vulnerabilidad. Sin embargo, esta actualización no es aplicable a los Macs basados en Intel, ya que no pueden instalar la nueva versión. Esto presenta un dilema para los usuarios de hardware más antiguo, ya que permanecerán vulnerables a menos que pasen a modelos más nuevos compatibles con las últimas actualizaciones de software.
Reacciones de la Comunidad y Expertos
El descubrimiento de este fallo ha provocado alarma dentro de la comunidad de ciberseguridad. Los expertos enfatizan la importancia de actualizaciones oportunas y la gestión de parches para mitigar los riesgos asociados con las vulnerabilidades de software. Yuval Moravchick, el investigador principal de JFrog, declaró que aunque la vulnerabilidad está limitada a ataques localizados, la facilidad con la que los usuarios no administradores pueden explotarla es particularmente preocupante.
- El riesgo de filtraciones de datos aumenta si los usuarios no son conscientes de su entorno operativo.
- Las empresas que dependen de Parallels Desktop deberían evaluar sus perfiles de riesgo y considerar medidas de seguridad adicionales.
- Los usuarios con Macs Intel podrían querer explorar soluciones alternativas o actualizaciones de hardware para mantener la resiliencia de la seguridad.
Estrategias de Mitigación
Para individuos y organizaciones que actualmente utilizan Parallels Desktop, hay varios pasos que se pueden tomar para mitigar el riesgo presentado por esta vulnerabilidad:
- Verificar regularmente las actualizaciones de software y aplicar parches de manera oportuna.
- Monitorear la actividad de las aplicaciones para identificar cualquier ejecución no autorizada de código.
- Educar a los usuarios sobre cómo reconocer posibles intentos de phishing o aplicaciones dudosas que podrían explotar la vulnerabilidad.
Conclusión
La vulnerabilidad de Parallels Desktop sirve como un recordatorio contundente de los riesgos de seguridad potenciales que pueden surgir de los fallos de software. A medida que la tecnología avanza, la importancia de mantener prácticas de seguridad robustas no puede ser subestimada, especialmente para los usuarios que dependen de aplicaciones que interactúan con datos sensibles.
Fuente: thehackernews.com