uCreator Android Spyware Representa una Amenaza para los Usuarios de Telegram y WeChat
Introducción al Spyware uCreator
Investigaciones recientes han revelado la aparición de un sofisticado kit de spyware para Android llamado uCreator, diseñado para secuestrar cuentas de usuarios en plataformas de mensajería populares como Telegram y WeChat. Este software malicioso explota vulnerabilidades al disfrazarse dentro de versiones modificadas de aplicaciones legítimas. A medida que las amenazas cibernéticas evolucionan, las posibles consecuencias para los usuarios pueden ser graves, lo que aumenta la urgencia de la concienciación y las medidas defensivas.
Mecanismo de Infección
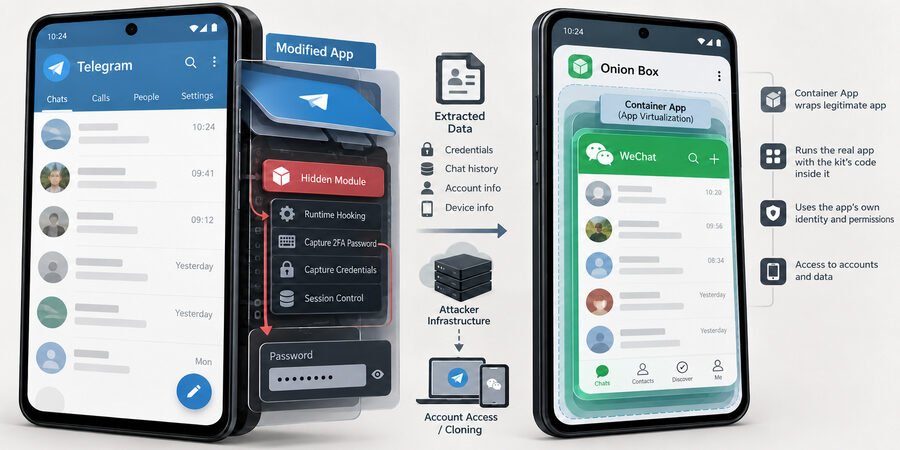
El spyware uCreator se distribuye principalmente a través de canales fuera de las tiendas oficiales de aplicaciones, lo que aumenta el riesgo de instalación para los usuarios desprevenidos. El spyware opera incrustando su código en copias aparentemente funcionales de las aplicaciones Telegram y WeChat. Los usuarios que descargan estas versiones manipuladas corren un alto riesgo de que su información personal sea comprometida.
- Instalación de aplicaciones modificadas de fuentes no verificadas
- Utilización de aplicaciones contenedoras que alojan WeChat, donde opera el spyware
- Explotación de la confianza del usuario a través de etiquetas e interfaces engañosas
Funciones y Capacidades Objetivo
uCreator es particularmente preocupante debido a su capacidad para robar contraseñas de autenticación de dos factores (2FA) de Telegram. Esta función permite a los atacantes eludir medidas de seguridad esenciales, permitiendo el acceso completo a las cuentas de las víctimas.
Además, el spyware puede potencialmente clonar cuentas de WeChat, dando así a los actores maliciosos acceso a comunicaciones sensibles y datos personales. Las implicaciones son particularmente inquietantes dado la prevalencia de estas aplicaciones de mensajería en la comunicación diaria y las transacciones comerciales.
Análisis Comparativo con Otro Malware
Las capacidades de uCreator tienen paralelismos con otros spyware conocidos, particularmente un programa de backdoor conocido como Baohuo. Los expertos señalan que las similitudes en funcionalidad sugieren una tendencia más amplia en el desarrollo de malware para Android que apunta a herramientas de comunicación.
- Ambos tipos de malware presentan características diseñadas para evadir la detección.
- Se aprovechan de aplicaciones populares para difundir y ejecutar sus ataques.
- Los usuarios de plataformas afectadas son cada vez más vulnerables al robo de identidad y violaciones de privacidad.
Implicaciones para los Usuarios y Prácticas de Seguridad
La infiltración de uCreator en los dispositivos de los usuarios conlleva implicaciones significativas. Dado su ataque directo a las plataformas de comunicación, los usuarios deben adoptar prácticas de seguridad más estrictas para protegerse.
- Descargue solo aplicaciones de tiendas de aplicaciones verificadas y oficiales.
- Tenga cuidado con las fuentes de aplicaciones de terceros y lea reseñas antes de la instalación.
- Habilite funciones de seguridad como 2FA siempre que sea posible y monitoree la actividad de la cuenta regularmente.
Conclusión
El aumento del spyware uCreator ejemplifica la creciente sofisticación de las amenazas cibernéticas que apuntan a plataformas de mensajería ampliamente utilizadas como Telegram y WeChat. A medida que el software malicioso continúa evolucionando, los usuarios deben permanecer alerta y priorizar su seguridad digital para mitigar los riesgos asociados con dicho spyware. Comprender los mecanismos de estas amenazas es el primer paso para protegerse contra ellas.
Fuente: thehackernews.com