WordPress Aborda Vulnerabilidad Crítica que Permite Ejecución Potencial de Código
Descripción General de la Vulnerabilidad
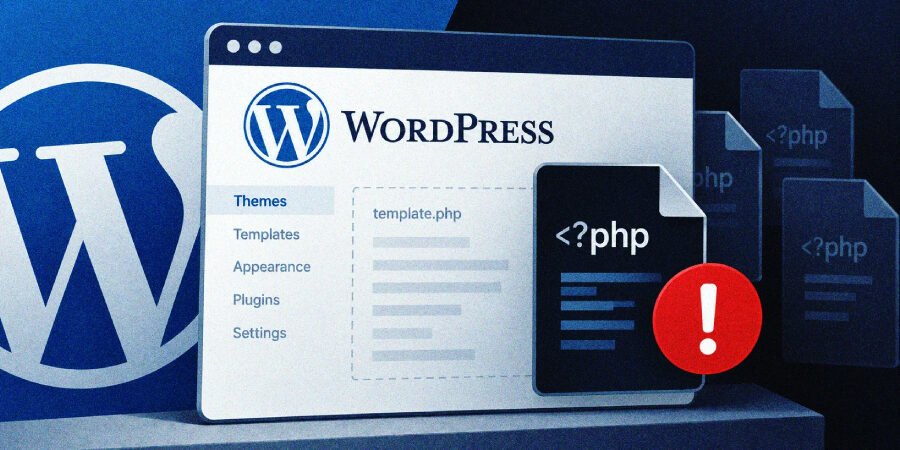
WordPress, un sistema de gestión de contenido líder que impulsa más del 40% de la web, ha lanzado recientemente un parche para una falla significativa encontrada en su software principal. Descubierta el 22 de septiembre de 2026, en la versión 7.1.2, el problema permite que un atacante no autenticado cargue un archivo PHP desde fuera de las carpetas del tema de un sitio. Esta falla presenta un riesgo de seguridad grave, ya que podría permitir al atacante ejecutar código arbitrario en ciertas configuraciones del servidor.
Detalles Técnicos de la Fallo
La vulnerabilidad central proviene de cómo WordPress procesa las rutas de archivos, específicamente la carga de archivos PHP. Cuando se manipula con cuidado, la falla permite a los atacantes apuntar a servidores específicos que están mal configurados o tienen medidas de seguridad débiles. Aquí están las principales percepciones técnicas:
- Acceso No Autenticado: Los atacantes no requieren ninguna cuenta de usuario para explotar esta vulnerabilidad, lo que la hace especialmente peligrosa.
- Dependencia de la Configuración del Servidor: El éxito de la explotación depende en gran medida de la configuración del servidor que permite la ejecución de PHP desde fuera de las carpetas del tema.
- Alcance del Impacto: La falla afecta todas las versiones soportadas de WordPress, incluyendo aquellas que datan de la versión 4.7, enfatizando la importancia de actualizaciones oportunas.
Implicaciones para los Propietarios de Sitios
Las consecuencias potenciales de esta vulnerabilidad crítica son alarmantes para los propietarios de sitios web que dependen de WordPress para su presencia en línea. Una vulnerabilidad explotada podría llevar a acceso no autorizado, violaciones de datos o incluso la toma completa del sitio. Por lo tanto, la respuesta a esta vulnerabilidad debe ser rápida y exhaustiva. Las principales implicaciones incluyen:
- Actualizaciones Urgentes Requeridas: Se alienta a los administradores de sitios a actualizar a la versión 7.1.2 o posterior para mitigar este riesgo.
- Potencial de Violaciones de Datos: Los atacantes podrían explotar la falla para acceder a datos sensibles, lo que plantea riesgos tanto para los propietarios de sitios como para sus usuarios.
- Aumento de Medidas de Seguridad: La vulnerabilidad sirve como un recordatorio para todos los propietarios de sitios de revisar y mejorar sus prácticas de seguridad, incluyendo las configuraciones del servidor y el uso de plugins de seguridad.
Análisis de Expertos
Expertos en ciberseguridad han expresado su opinión sobre las implicaciones de esta vulnerabilidad, destacando tanto las preocupaciones inmediatas como los posibles impactos a largo plazo en el ecosistema de WordPress. Puntos notables incluyen:
- Respuesta de la Comunidad: La rápida liberación del parche demuestra el compromiso de la comunidad de WordPress con la seguridad, pero también plantea preguntas sobre los procesos de prueba en los lanzamientos anteriores.
- Escenario de Amenazas en Evolución: A medida que WordPress continúa expandiéndose, también lo hace su atractivo como objetivo para los atacantes. Este incidente enfatiza la necesidad de vigilancia continua y mejora en los protocolos de seguridad.
- Importancia de la Educación del Usuario: Los propietarios de sitios deben ser educados sobre la importancia de las actualizaciones oportunas y las medidas de seguridad proactivas para proteger sus sitios web contra vulnerabilidades similares en el futuro.
Conclusión
El reciente parche emitido por WordPress aborda una vulnerabilidad crítica que podría tener graves consecuencias si no se mitiga. A medida que la plataforma continúa siendo una herramienta fundamental para millones de sitios web, las mejoras continuas en seguridad y la educación de los usuarios serán cruciales para combatir el panorama de amenazas en evolución. Se insta a los administradores a actualizar sus instalaciones puntualmente y revisar sus prácticas de seguridad para prevenir posibles explotaciones.
Fuente: thehackernews.com