Revelando la Vulnerabilidad: Cómo una Página Web Maliciosa Comprometió los Chats Privados de Meta Muse
Antecedentes y Contexto
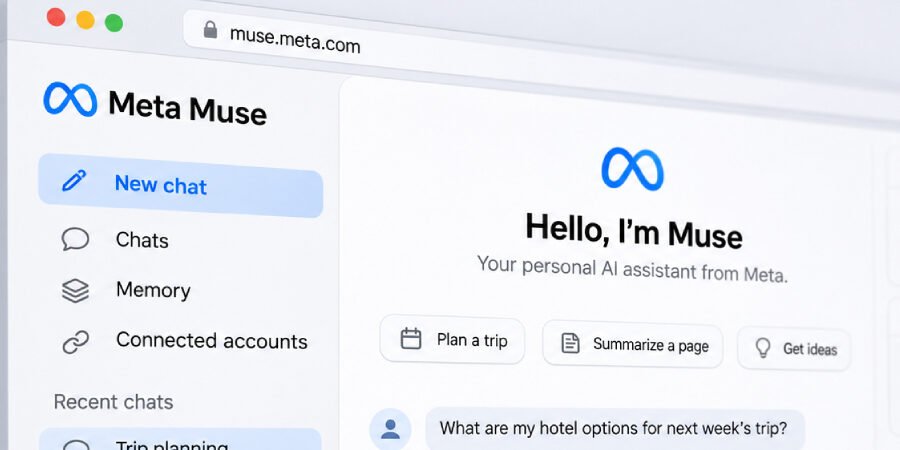
En una era donde la privacidad digital está bajo asedio constante, una reciente demostración por parte de investigadores de ciberseguridad ha puesto el foco en las vulnerabilidades inherentes a las plataformas impulsadas por IA de uso común. Meta Muse, un asistente virtual desarrollado por Meta, está diseñado para mejorar la experiencia del usuario a través de interacciones personalizadas. Sin embargo, los hallazgos revelan un defecto preocupante: una sola página web maliciosa puede secuestrar al asistente para acceder a los chats privados y recuerdos almacenados de los usuarios sin activar ninguna advertencia o aviso de aprobación. Esta revelación no es solo un incidente aislado; refleja problemas sistémicos más amplios en la forma en que las empresas tecnológicas priorizan la seguridad del usuario en medio de la rápida innovación tecnológica.
Históricamente, vulnerabilidades similares han surgido en varias plataformas, con ejemplos notables que incluyen los infames ataques de «Cross-Site Scripting» (XSS) que han plagado las aplicaciones web durante años. Las implicaciones son severas, particularmente a medida que los sistemas de IA y aprendizaje automático se integran más en nuestras vidas diarias. A medida que estas tecnologías evolucionan, los vectores de ataque potenciales se multiplican, lo que conlleva mayores riesgos para los usuarios. El incidente de Meta Muse sirve como un recordatorio oportuno de que la carrera por innovar no debe hacerse a expensas de la seguridad del usuario.
El momento de esta investigación es particularmente significativo, ya que coincide con un escrutinio elevado de las prácticas de privacidad de datos en la industria tecnológica, especialmente tras la promulgación de regulaciones como el Reglamento General de Protección de Datos (GDPR) en Europa y la Ley de Privacidad del Consumidor de California (CCPA). A medida que los consumidores se vuelven cada vez más conscientes de su huella digital, exigen responsabilidad a las empresas, y incidentes como este podrían catalizar una mayor acción regulatoria. La vulnerabilidad de Meta Muse subraya la urgente necesidad de medidas de seguridad integrales que protejan los datos de los usuarios de la explotación.
Análisis Técnico
La demostración de la vulnerabilidad de Meta Muse por parte de los investigadores se basa en una comprensión sofisticada de las tecnologías web y los procesos de autenticación de usuarios. En su núcleo, el ataque explota la forma en que Meta Muse maneja las sesiones de usuario y los permisos. Al crear una página web maliciosa que imita interacciones legítimas con el asistente Muse, los atacantes pueden ejecutar scripts que extraen información sensible sin el consentimiento del usuario. Esto se logra a través de técnicas que eluden los protocolos de seguridad estándar del navegador, como la Política de Mismo Origen, que está diseñada para prevenir el acceso no autorizado a los datos del usuario.
Cuando un usuario visita la página web maliciosa, se puede ejecutar una serie de comandos de JavaScript, extrayendo datos directamente del entorno de Meta Muse. Esto incluye conversaciones privadas y recuerdos almacenados, así como las credenciales de cuentas conectadas, lo que podría llevar a una mayor explotación en varias plataformas. Sin avisos de aprobación para alertar a los usuarios, el ataque opera de manera sigilosa, haciéndolo aún más peligroso. En esencia, la vulnerabilidad radica no solo en la codificación de Meta Muse, sino en la dependencia general de la confianza del usuario en las plataformas digitales.
Además, las implicaciones de esta vulnerabilidad se extienden más allá de Meta Muse. Otras plataformas que utilizan marcos similares para la interacción del usuario pueden ser igualmente susceptibles a ataques análogos. Los hallazgos de los investigadores sugieren la necesidad de una reevaluación de cómo las tecnologías web manejan los permisos y la recuperación de datos, ya que los mecanismos actuales son evidentemente insuficientes para proteger la información del usuario contra actores web maliciosos.
Alcance e Impacto en el Mundo Real
El impacto potencial de esta vulnerabilidad es asombroso, particularmente para los millones de usuarios que dependen de Meta Muse para asistencia personal y organización. Si bien los investigadores llevaron a cabo su demostración en un entorno de laboratorio controlado y no dirigieron el ataque a usuarios reales, las implicaciones de tal ataque en el mundo real podrían ser catastróficas. Las conversaciones privadas de los usuarios, datos sensibles y conexiones podrían quedar expuestos, llevando al robo de identidad, pérdidas financieras y violaciones significativas de la privacidad.
En comparación, este incidente puede compararse con el escándalo de Cambridge Analytica, donde los datos de los usuarios fueron recolectados sin consentimiento, lo que llevó a una indignación generalizada y llamados a la reforma. Sin embargo, mientras que ese incidente involucró el uso indebido de datos para fines políticos, la vulnerabilidad de Meta Muse destaca un fracaso más técnico en las prácticas de ciberseguridad que podría poner en peligro directamente la privacidad individual. A medida que las empresas continúan construyendo sistemas de IA sofisticados, también deben reconocer la responsabilidad que conlleva manejar datos sensibles de los usuarios.
Vectores de Ataque y Metodología
La metodología detrás del ataque se puede esbozar en varios pasos clave:
- Creación de una Página Web Maliciosa: Los atacantes diseñan una página web que parece legítima pero contiene scripts ocultos.
- Phishing para Usuarios: Los usuarios son atraídos a la página web maliciosa, a menudo a través de tácticas de ingeniería social.
- Ejecución de JavaScript: Al visitar la página, el script se ejecuta, accediendo al entorno de Meta Muse.
- Extracción de Datos: El script recupera conversaciones privadas y credenciales almacenadas sin el conocimiento del usuario.
- Transmisión de Datos: Los datos extraídos se envían de regreso al servidor del atacante para una mayor explotación.
Recomendaciones de Mitigación y Defensa
Para protegerse contra tales vulnerabilidades, tanto las organizaciones como los usuarios finales deben adoptar prácticas de seguridad robustas. Aquí hay medidas accionables:
- Mejorar los Protocolos de Seguridad: Las empresas deben implementar autenticación multifactor y protocolos de gestión de sesiones más estrictos para limitar el acceso no autorizado.
- Educación del Usuario: Los usuarios finales deben ser educados sobre los riesgos de hacer clic en enlaces desconocidos y la importancia de verificar la autenticidad de los sitios web.
- Auditorías de Seguridad Regulares: Realizar auditorías exhaustivas de las aplicaciones para identificar vulnerabilidades potenciales y corregirlas de inmediato.
- Actualizaciones de Navegador: Alentar a los usuarios a mantener sus navegadores actualizados, ya que las actualizaciones a menudo incluyen mejoras de seguridad que protegen contra nuevas amenazas.
- Monitoreo y Alertas: Implementar sistemas de monitoreo que alerten a los usuarios sobre actividades inusuales en la cuenta o intentos de acceso.
Implicaciones para la Industria y Perspectiva de Expertos
Las consecuencias a largo plazo de la vulnerabilidad de Meta Muse son de gran alcance. A medida que las organizaciones integran cada vez más la IA en sus servicios, mantener la confianza del usuario se volverá primordial. Los expertos en ciberseguridad advierten que, a menos que las empresas prioricen la seguridad junto con la innovación, corren el riesgo de enfrentar una reacción negativa por parte de los consumidores y reguladores por igual. Este incidente sirve como un llamado de atención para la industria tecnológica, destacando la necesidad de medidas de seguridad proactivas en el diseño y despliegue de tecnologías de IA.
Además, esta vulnerabilidad podría sentar un precedente para que los organismos reguladores impongan regulaciones más estrictas a las plataformas impulsadas por IA, similares a las que se promulgaron tras violaciones de datos anteriores. La evolución continua de las amenazas cibernéticas requiere una evolución correspondiente en las prácticas de ciberseguridad, con un énfasis en la transparencia y la responsabilidad. A medida que el panorama cambia, la responsabilidad recae tanto en las empresas tecnológicas como en los usuarios para mantenerse alerta.
Conclusión
La demostración de una vulnerabilidad en Meta Muse sirve como un recordatorio contundente de la fragilidad de la seguridad digital en un mundo cada vez más interconectado. Si bien los detalles técnicos de la vulnerabilidad son alarmantes, las implicaciones más amplias para la confianza del usuario y la protección de datos son igualmente significativas. A medida que la industria lidia con las implicaciones de tales vulnerabilidades, es crucial que tanto las organizaciones como los usuarios se involucren en medidas proactivas para protegerse contra amenazas futuras.
En última instancia, el incidente de Meta Muse subraya la necesidad de un enfoque equilibrado hacia la innovación, uno que priorice la seguridad del usuario y construya una base de confianza entre los proveedores de tecnología y sus usuarios. En una era donde la tecnología permea cada aspecto de nuestras vidas, garantizar la seguridad de nuestras interacciones digitales no es solo un desafío técnico, sino un imperativo moral.
Fuente original: thehackernews.com