El robo de la clave de Fireworks AI desencadena un incidente de extensión de código Claude Trojanizado en Cursor
Antecedentes y contexto
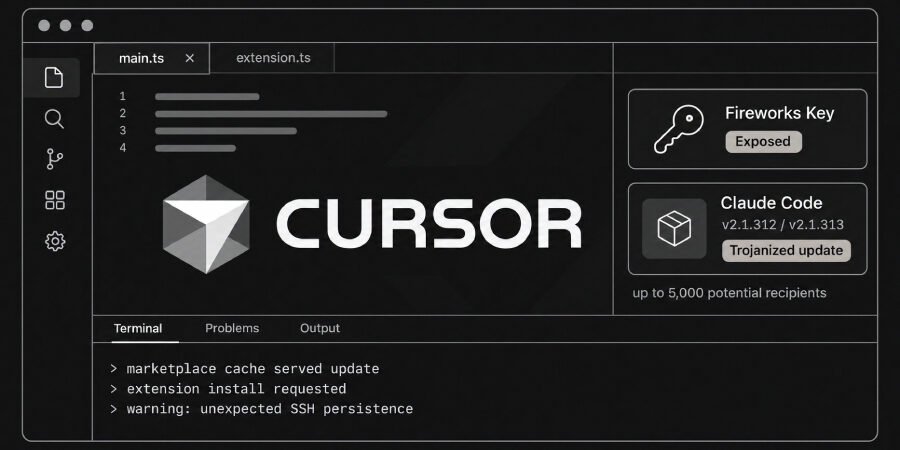
La reciente violación que involucra la extensión de código Claude de Cursor sirve como un recordatorio contundente de la fragilidad del actual paisaje de ciberseguridad. El incidente, que se desarrolló debido al robo de una clave de acceso asociada con Fireworks AI, subraya cuán interconectados están los ecosistemas de software modernos. En una época donde las dependencias de software proliferan, exponer una sola clave de acceso puede llevar a vulnerabilidades en cascada que afectan no solo a una organización, sino a toda una red de usuarios y servicios. El auge de las herramientas impulsadas por IA ha acelerado la adopción de nuevas tecnologías, pero también ha abierto las puertas a ataques sofisticados que explotan estas dependencias.
Históricamente, la industria tecnológica ha sido testigo de incidentes similares, como el hackeo de SolarWinds en 2020, donde los atacantes comprometieron un software de gestión de TI ampliamente utilizado para infiltrarse en numerosas redes gubernamentales y privadas. Al igual que en el caso de SolarWinds, el incidente de Cursor ilustra cómo una violación puede comenzar desde un punto de fallo aparentemente inocuo—una clave de acceso expuesta—y, sin embargo, llevar a consecuencias significativas en todo el ecosistema. A medida que las organizaciones dependen cada vez más de herramientas y extensiones de terceros, la necesidad de protocolos de seguridad robustos se vuelve cada vez más crítica.
Además, este incidente ocurre en un momento en que el escrutinio regulatorio en torno a la protección de datos y la ciberseguridad se está intensificando a nivel mundial. El Reglamento General de Protección de Datos (GDPR) de la Unión Europea y la próxima Estrategia Nacional de Ciberseguridad de EE. UU. están estableciendo estándares más altos para el manejo de datos y la notificación de violaciones. Las organizaciones que no logren asegurar sus sistemas pueden enfrentar no solo daños a su reputación, sino también sanciones financieras sustanciales. Así, el incidente de Cursor no solo destaca vulnerabilidades técnicas, sino que también plantea preguntas sobre el cumplimiento y la responsabilidad en la cadena de suministro de software.
Análisis técnico
En su núcleo, la violación de la extensión de código Claude de Cursor fue facilitada por la exposición de una clave de acceso crítica emitida a Fireworks AI. Esta clave, destinada a un uso legítimo, se convirtió en una vulnerabilidad cuando se filtró inadvertidamente, permitiendo a los atacantes aprovecharla para acceder sin autorización. Los atacantes utilizaron la clave comprometida para interactuar con el mercado de extensiones de Cursor, eludiendo efectivamente los mecanismos de autenticación típicos que normalmente protegerían tales recursos. Esto resalta un defecto significativo en las medidas de control de acceso implementadas tanto por Fireworks AI como por Cursor.
Una vez dentro del sistema, los atacantes ejecutaron una estrategia conocida como **Trojanización**. Esto implica incrustar código malicioso dentro de software legítimo, haciéndose pasar por una aplicación confiable mientras realiza acciones perjudiciales en segundo plano. En este caso, los usuarios que descargaron la comprometida extensión de código Claude instalaron sin saber un troyano que podría exfiltrar datos sensibles o comprometer aún más sus sistemas. El uso de **código malicioso** en aplicaciones de confianza es una preocupación creciente en ciberseguridad, ya que difumina las líneas entre software seguro y vulnerable.
Las implicaciones de esta violación van más allá de las vulnerabilidades técnicas inmediatas. El uso de IA en el desarrollo de software ha facilitado la escritura y el despliegue rápido de código, pero también ha facilitado que actores maliciosos introduzcan elementos dañinos. Con modelos de IA cada vez más integrados en el ciclo de vida del desarrollo de software, garantizar su seguridad se vuelve primordial. La dependencia de la IA abre nuevos vectores para la explotación, haciendo que las medidas de seguridad tradicionales sean menos efectivas a menos que evolucionen para enfrentar estos nuevos desafíos.
Alcance e impacto en el mundo real
Las consecuencias del incidente de Cursor son significativas, afectando tanto a usuarios individuales como a organizaciones que utilizan la extensión de código Claude. El mercado de Cursor sirve a numerosos desarrolladores y empresas que dependen de herramientas impulsadas por IA para diversas aplicaciones. La extensión comprometida podría potencialmente exponer datos de usuarios, algoritmos propietarios y otra información sensible. La magnitud del impacto recuerda al ataque de NotPetya en 2017, que causó estragos en múltiples sectores al explotar vulnerabilidades en la cadena de suministro de software.
A medida que las organizaciones adoptan cada vez más tecnologías de IA, las consecuencias de tales violaciones se amplifican. El potencial de robo de datos, pérdida de propiedad intelectual y interrupción operativa puede llevar a daños a largo plazo para las entidades afectadas. Además, la violación plantea preocupaciones no solo sobre las implicaciones técnicas inmediatas, sino también sobre la confiabilidad de los ecosistemas de software. Los usuarios pueden volverse reacios a adoptar nuevas tecnologías, temiendo que incidentes similares puedan comprometer la integridad de sus datos.
Vectores de ataque y metodología
- Identificación de la clave de acceso expuesta vinculada a Fireworks AI.
- Acceso no autorizado al mercado de extensiones de Cursor utilizando la clave comprometida.
- Incrustación de código malicioso dentro de la extensión legítima de código Claude.
- Distribución de la extensión Trojanizada a usuarios desprevenidos.
- Ejecución de actividades maliciosas una vez que los usuarios instalaron la extensión comprometida.
Recomendaciones de mitigación y defensa
- Implementar medidas estrictas de control de acceso y auditar regularmente las claves de acceso.
- Utilizar autenticación multifactor (MFA) para mejorar la seguridad de sistemas sensibles.
- Realizar evaluaciones de seguridad y revisiones de código regularmente de integraciones de terceros.
- Desarrollar un plan robusto de respuesta a incidentes para abordar rápidamente cualquier violación.
- Educar a los usuarios sobre los riesgos de descargar software de fuentes externas y fomentar la vigilancia.
Implicaciones para la industria y perspectiva de expertos
El incidente de Cursor es una llamada de atención para la industria tecnológica, enfatizando la necesidad crítica de mejorar las prácticas de seguridad en el desarrollo y despliegue de software. A medida que más organizaciones integran soluciones de IA, la superficie de ataque potencial continúa expandiéndose, lo que requiere una reevaluación de los marcos de ciberseguridad actuales. Los expertos sugieren que la industria debe priorizar la seguridad por diseño, incorporando procesos rigurosos de prueba y validación para aplicaciones de terceros antes de su despliegue.
Además, el incidente refleja una tendencia más amplia de creciente sofisticación en los ciberataques, donde los atacantes aprovechan vulnerabilidades menores para ganar acceso a sistemas más grandes. En el futuro, las organizaciones deben adoptar un enfoque proactivo hacia la ciberseguridad, asegurando que todas las dependencias de software se monitoreen y evalúen regularmente en busca de vulnerabilidades. Las ramificaciones de este incidente probablemente influirán en cómo las organizaciones abordan sus estrategias de ciberseguridad en los próximos años.
Conclusión
La violación de la extensión de código Claude de Cursor, desencadenada por el robo de una clave de acceso de Fireworks AI, destaca las profundas vulnerabilidades presentes en nuestros ecosistemas de software cada vez más interconectados. A medida que las organizaciones se apresuran a adoptar herramientas impulsadas por IA, el potencial de explotación maliciosa crece, lo que requiere una reevaluación de las prácticas de seguridad existentes. Las lecciones aprendidas de este incidente deberían servir como un catalizador para mejorar las medidas de seguridad en todos los ámbitos, asegurando que la confianza en los ecosistemas de software no se erosione fácilmente por las acciones de actores maliciosos.
Fuente original: thehackernews.com