La Destrucción de una Botnet Android de 1.3 Millones de Dispositivos por Google: Desentrañando las Alarmantes Implicaciones
Antecedentes y Contexto
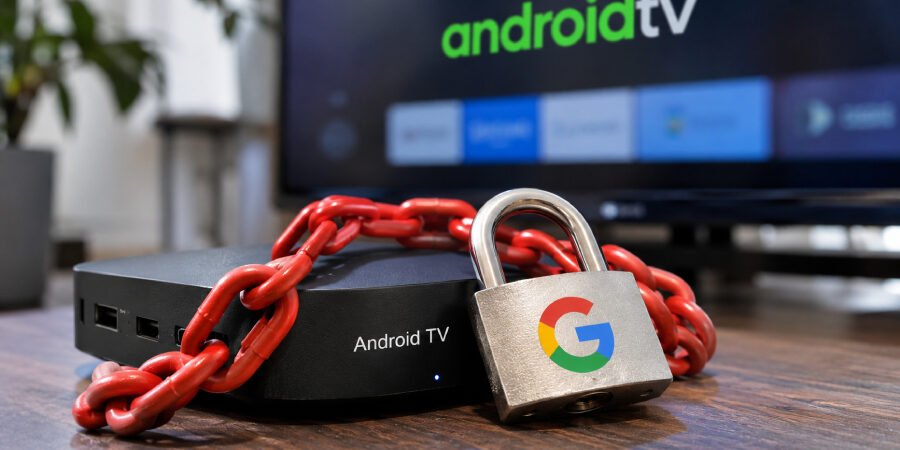
A finales de octubre de 2023, Google ejecutó una operación significativa que desmanteló una **botnet** compuesta por más de 1.3 millones de dispositivos Android comprometidos, principalmente cajas de televisión. Este evento se erige como un recordatorio contundente de las vulnerabilidades presentes en los dispositivos del Internet de las Cosas (IoT), particularmente aquellos que a menudo se pasan por alto debido a sus apariencias benignas. El incidente también arroja luz sobre una tendencia preocupante en la que los fabricantes pueden comprometer deliberadamente la seguridad del dispositivo por lucro. En este caso, la firma china **Videostrong** es acusada de haber incrustado una puerta trasera en sus dispositivos, lo que permitió a los ciberdelincuentes explotar el hardware para actividades como el fraude publicitario y el enrutamiento no autorizado de tráfico de internet.
Este incidente no es aislado; resuena con interrupciones de botnets de alto perfil anteriores, como la **botnet Mirai**, que también explotó vulnerabilidades de IoT para lanzar ataques de Denegación de Servicio Distribuida (DDoS) a gran escala. El legado de la botnet Mirai continúa proyectando una larga sombra sobre el panorama de ciberseguridad, sirviendo como una advertencia sobre cómo los dispositivos inseguros pueden ser reutilizados para fines maliciosos. A medida que integramos cada vez más dispositivos inteligentes en nuestras vidas diarias, las implicaciones de tales fallos de seguridad se vuelven más pronunciadas, enfatizando la urgente necesidad de un mayor escrutinio en las prácticas de fabricación de dispositivos y desarrollo de software.
Además, el momento de esta disrupción es crítico, ya que llega en medio de crecientes preocupaciones sobre la ciberseguridad y la amenaza de ataques a gran escala a la infraestructura. Con más consumidores comprando dispositivos IoT durante las ventas navideñas, aumenta la posibilidad de que se introduzcan dispositivos comprometidos en los hogares. La evolución continua de las amenazas cibernéticas requiere que tanto los consumidores como los fabricantes tomen medidas proactivas para protegerse contra la explotación, convirtiendo esta reciente eliminación en una crucial llamada de atención.
Análisis Técnico
En el núcleo de la operación de esta botnet estaba la explotación del **acceso por puerta trasera** incrustado por Videostrong en sus cajas de televisión. Una puerta trasera es un método para eludir los procedimientos de autenticación normales, permitiendo el acceso no autorizado al dispositivo. En este caso particular, la puerta trasera permitió a los ciberdelincuentes controlar los dispositivos de forma remota, resultando en una vasta red de sistemas comprometidos que podrían ser armados para propósitos nefastos. Estos dispositivos se aprovecharon principalmente para **fraude publicitario**, donde procesos automatizados generarían ingresos para los atacantes simulando actividad legítima de usuarios.
El malware utilizado en esta botnet era lo suficientemente sofisticado como para facilitar la interceptación del tráfico de internet, convirtiendo efectivamente las cajas de televisión comprometidas en **servidores proxy**. Este método no solo ocultaba las identidades de los atacantes, sino que también ponía en riesgo a los usuarios desprevenidos ante posibles violaciones de datos y privacidad. La escala de esta operación—más de 1.3 millones de dispositivos—destaca una grave brecha en los protocolos de seguridad para la electrónica de consumo, particularmente aquellos que priorizan el costo sobre las características de seguridad.
Además, la operación de esta botnet sirve como un recordatorio de la fragilidad de los ecosistemas de dispositivos. La dependencia de aplicaciones y servicios de terceros significa que se pueden introducir vulnerabilidades en múltiples puntos, a menudo sin que el usuario final sea consciente. La complejidad de los sistemas operativos modernos, combinada con medidas de seguridad inadecuadas, crea un terreno fértil para exploits que pueden tener consecuencias de amplio alcance.
Alcance e Impacto en el Mundo Real
El impacto de esta disrupción de la botnet Android es significativo, afectando no solo a los usuarios inmediatos de los dispositivos comprometidos, sino también a la infraestructura de internet en general. Con más de 1.3 millones de dispositivos desconectados, la posibilidad de una reducción en las actividades publicitarias fraudulentas es un resultado positivo; sin embargo, el incidente plantea preguntas sobre la seguridad de dispositivos similares en todo el mundo. Muchos usuarios pueden permanecer ajenos a las vulnerabilidades presentes en sus propios dispositivos, dejándolos expuestos a futuros ataques.
En comparación, el ataque de la botnet Mirai de 2016 aprovechó dispositivos IoT comprometidos para lanzar uno de los ataques DDoS más grandes de la historia, afectando servicios importantes como **Dyn DNS** y interrumpiendo el acceso a sitios como Twitter y Netflix. Las similitudes entre estos incidentes subrayan los riesgos continuos asociados con los dispositivos IoT, sugiriendo que sin cambios significativos en las prácticas de fabricación, la historia probablemente se repetirá.
Los países con alta penetración de dispositivos IoT, particularmente en América del Norte y Asia, están en mayor riesgo de ataques similares. La posibilidad de que dispositivos comprometidos se utilicen como conducto para ataques cibernéticos más grandes representa una amenaza seria tanto para la privacidad individual como para las redes corporativas, lo que hace imperativo que las partes interesadas tomen medidas.
Vectores de Ataque y Metodología
La metodología detrás de esta operación de botnet involucró varios pasos clave:
- Compromiso del Dispositivo: Videostrong incrustó una puerta trasera durante el proceso de fabricación, permitiendo el acceso no autorizado.
- Control Remoto: Los ciberdelincuentes utilizaron la puerta trasera para controlar los dispositivos de forma remota, convirtiéndolos efectivamente en una botnet.
- Ejecución de Fraude Publicitario: Los dispositivos comprometidos se aprovecharon para generar clics publicitarios fraudulentos, maximizando los ingresos para los atacantes.
- Enrutamiento de Tráfico: La botnet se utilizó para enrutar el tráfico de internet a través de los dispositivos comprometidos, oscureciendo las identidades de los atacantes.
- Expansión de la Red: Las capacidades de la botnet le permitieron crecer al potencialmente reclutar dispositivos adicionales a través de vulnerabilidades similares.
Recomendaciones de Mitigación y Defensa
Para mitigar los riesgos asociados con dispositivos comprometidos y botnets similares, tanto los administradores de sistemas como los usuarios finales deben tomar medidas proactivas. Las recomendaciones incluyen:
- Actualizaciones de Firmware: Actualizar regularmente el firmware de todos los dispositivos IoT para garantizar que se apliquen los últimos parches de seguridad.
- Configuración del Dispositivo: Cambiar las contraseñas y configuraciones predeterminadas para reducir las posibilidades de acceso no autorizado.
- Segmentación de Red: Aislar los dispositivos IoT en una red separada para limitar la exposición potencial a la red principal.
- Uso de Soluciones de Seguridad: Implementar soluciones de seguridad de red que puedan detectar y bloquear actividades sospechosas asociadas con botnets.
- Educar a los Usuarios: Aumentar la conciencia sobre los riesgos asociados con los dispositivos IoT y promover las mejores prácticas para asegurarles.
Implicaciones para la Industria y Perspectiva de Expertos
Las implicaciones a largo plazo de este incidente son profundas. A medida que los dispositivos IoT continúan proliferando, los fabricantes enfrentarán un mayor escrutinio en relación con sus prácticas de seguridad. Los expertos predicen que esta disrupción impulsará discusiones regulatorias en torno a los estándares de seguridad de dispositivos, ya que los consumidores exigen una mayor responsabilidad a los fabricantes. El panorama de la ciberseguridad también puede cambiar a medida que las empresas inviertan más en medidas de seguridad para prevenir incidentes similares, lo que podría llevar a un marco de seguridad más robusto dentro del sector IoT.
Además, el auge de redes de ciberdelincuentes que explotan tales vulnerabilidades resalta la necesidad de un enfoque multifacético para la ciberseguridad. La colaboración entre fabricantes, empresas de ciberseguridad y organismos reguladores será esencial para abordar los desafíos planteados por amenazas cada vez más sofisticadas. El incidente sirve como un grito de unión para que las partes interesadas prioricen la seguridad mediante medidas proactivas, desde la fase de diseño hasta la educación del consumidor.
Conclusión
La eliminación de la botnet Android de 1.3 millones de dispositivos por parte de Google destaca la necesidad urgente de mejorar las prácticas de seguridad dentro del sector IoT. A medida que dependemos cada vez más de dispositivos inteligentes, los riesgos asociados con hardware comprometido solo crecerán. Las implicaciones de este incidente se extienden más allá de las pérdidas financieras inmediatas por fraude publicitario; representan una amenaza significativa para la privacidad del usuario y la integridad de la red.
Al reflexionar sobre las lecciones aprendidas de este incidente, está claro que tanto los consumidores como los fabricantes deben priorizar la seguridad. La evolución continua de las amenazas cibernéticas requiere un enfoque proactivo para salvaguardar los dispositivos, asegurando que la conveniencia de la tecnología moderna no venga a expensas de la seguridad. El futuro de la seguridad IoT depende de la colaboración, la transparencia y el compromiso con las mejores prácticas en toda la industria.
Fuente original: thehackernews.com