Malware NetamLoader: Una Amenaza Sofisticada para los Sistemas Gubernamentales Asiáticos
Antecedentes y Contexto
En un desarrollo alarmante que subraya la creciente sofisticación de las amenazas cibernéticas, Kaspersky ha divulgado recientemente detalles sobre una cepa de malware denominada **NetamLoader**, que específicamente apunta a organizaciones gubernamentales en Asia. Este malware explota una versión personalizada de Windows 10 utilizada exclusivamente por entidades gubernamentales, lo que genera serias preocupaciones sobre la seguridad nacional, la integridad de los datos y las vulnerabilidades de la infraestructura crítica. Históricamente, los sistemas gubernamentales han sido objetivos principales para los cibercriminales, especialmente en regiones con tensiones geopolíticas crecientes. La aparición de NetamLoader añade otra capa de complejidad a un panorama de ciberseguridad ya desafiante.
El momento de este descubrimiento es particularmente significativo, ya que sigue a una serie de ciberataques de alto perfil que han explotado vulnerabilidades similares en sistemas gubernamentales. Por ejemplo, el ataque SolarWinds de 2020 reveló los riesgos extensos asociados con las vulnerabilidades de la cadena de suministro, donde los atacantes infiltraron redes a través de actualizaciones de software de confianza. De manera similar, la focalización de entidades gubernamentales por grupos de amenazas persistentes avanzadas (APT) se ha vuelto común, con numerosos incidentes reportados en los últimos años. Esta tendencia plantea preguntas críticas sobre la preparación de las medidas de ciberseguridad gubernamentales y la efectividad de los protocolos existentes.
A medida que los gobiernos dependen cada vez más de la tecnología para gestionar sus operaciones, las implicaciones de malware como NetamLoader van más allá de las violaciones de datos inmediatas. El potencial para filtrar información sensible o interrumpir servicios esenciales podría tener efectos en cascada, lo que lleva a una reevaluación de las estrategias de ciberseguridad en toda la región. El enfoque en los sistemas gubernamentales no se trata meramente de robo; se trata de socavar la confianza pública y desestabilizar los paisajes políticos.
Análisis Técnico
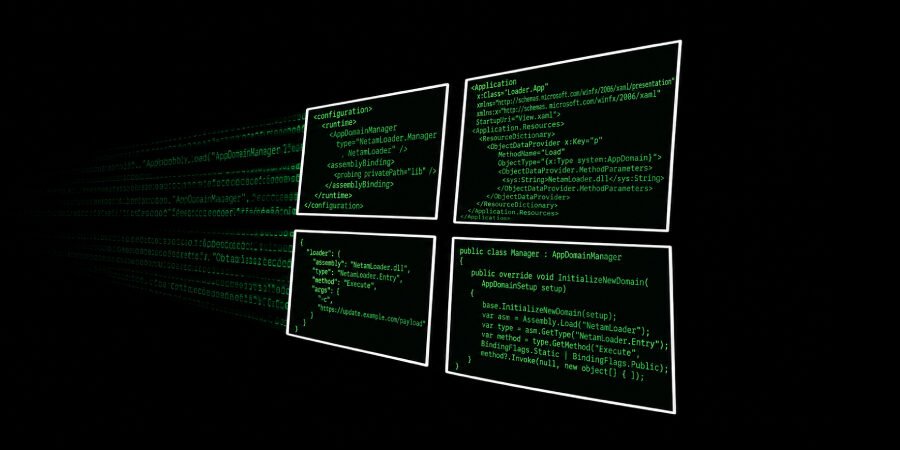
NetamLoader emplea una **cadena de infección sofisticada** que aprovecha un **marco de carga de ensamblajes .NET** previamente no documentado, que le permite manipular y ejecutar código dentro del entorno .NET de manera efectiva. Este marco permite al malware cargar cargas adicionales mientras permanece sigiloso, haciendo que la detección sea un desafío para las soluciones de seguridad tradicionales. El uso de tecnología .NET es particularmente preocupante, ya que es fundamental para muchas aplicaciones dentro de los sistemas gubernamentales, proporcionando una superficie de ataque robusta para actores maliciosos.
El mecanismo de acción de NetamLoader se desarrolla a través de una serie de pasos calculados. Inicialmente, el malware infiltra el sistema, a menudo a través de correos electrónicos de phishing o software de terceros comprometido. Una vez dentro, utiliza las características inherentes de la versión personalizada de Windows 10, ejecutando sus cargas útiles de una manera que elude las medidas de seguridad estándar. La técnica de **inyección .NET** le permite cargar dinámicamente bibliotecas sin levantar sospechas, dificultando que los equipos de seguridad determinen la presencia de código malicioso.
Además, la capacidad de NetamLoader para adaptarse y evolucionar representa un desafío significativo para los profesionales de ciberseguridad. A medida que continúa desarrollándose, el malware podría incorporar potencialmente técnicas de evasión más avanzadas, incluido el código polimórfico que cambia con cada ejecución. Esta evolución continua exige vigilancia constante y una respuesta ágil de los equipos de seguridad, enfatizando la necesidad de medidas de defensa proactivas en lugar de reactivas.
Alcance e Impacto en el Mundo Real
El impacto inmediato de NetamLoader es evidente en diversas organizaciones gubernamentales en Asia, particularmente aquellas que gestionan datos sensibles e infraestructura crítica. Si bien Kaspersky no ha divulgado los países específicos afectados, las implicaciones son amplias, sugiriendo un enfoque dirigido que podría llevar a violaciones significativas de datos y interrupciones operativas. Comparativamente, este incidente refleja ataques pasados a sistemas gubernamentales, como la violación de OPM de 2015 en los Estados Unidos, donde los atacantes accedieron a información sensible de millones de empleados federales, lo que llevó a ramificaciones duraderas.
Los datos comprometidos en este último incidente podrían variar desde información personal identificable (PII) hasta documentos gubernamentales clasificados, exponiendo potencialmente secretos de estado o inteligencia sensible. Las ramificaciones se extienden más allá de la pérdida de datos; pueden resultar en la compromisión de la seguridad nacional, la erosión de la confianza pública e incluso tensiones geopolíticas. A medida que los gobiernos comienzan a evaluar las repercusiones, la urgencia de medidas de ciberseguridad mejoradas se hace evidente.
Vectores de Ataque y Metodología
La metodología de ataque empleada por NetamLoader puede desglosarse en varias etapas clave:
- Compromiso Inicial: Los atacantes suelen obtener acceso a través de correos electrónicos de phishing que contienen archivos adjuntos o enlaces maliciosos, o mediante vulnerabilidades explotadas en software de terceros.
- Ejecución: Una vez que el malware es desplegado, utiliza la versión personalizada de Windows 10 para ejecutar sus cargas útiles de manera discreta, a menudo empleando técnicas de inyección .NET.
- Exfiltración de Datos: El malware puede establecer comunicación con servidores remotos para exfiltrar datos sensibles, mientras emplea cifrado para ofuscar sus actividades.
- Persistencia: NetamLoader implementa métodos para garantizar que permanezca arraigado dentro del sistema, a menudo modificando configuraciones del sistema o desplegando componentes adicionales de malware.
Recomendaciones de Mitigación y Defensa
Para protegerse contra amenazas como NetamLoader, las organizaciones deberían adoptar una estrategia integral de ciberseguridad que incluya:
- Actualizaciones Regulares: Asegurarse de que todo el software, particularmente sistemas operativos y aplicaciones, se mantenga actualizado con los últimos parches de seguridad.
- Capacitación de Empleados: Realizar capacitación regular en concientización sobre ciberseguridad para educar a los empleados sobre ataques de phishing y prácticas de navegación segura.
- Detección Avanzada de Amenazas: Implementar soluciones de detección avanzada de amenazas que utilicen análisis de comportamiento y aprendizaje automático para identificar actividades sospechosas.
- Plan de Respuesta a Incidentes: Desarrollar y actualizar regularmente un plan de respuesta a incidentes para abordar rápidamente cualquier violación o anomalía detectada dentro del sistema.
Implicaciones para la Industria y Perspectiva de Expertos
La aparición de NetamLoader significa una tendencia preocupante en la escalada de amenazas cibernéticas que apuntan a entidades gubernamentales. Los expertos sugieren que estos tipos de ataques están volviéndose más frecuentes y sofisticados, lo que requiere un cambio en el paradigma de ciberseguridad. A medida que los estados-nación se involucran cada vez más en la guerra cibernética, las líneas entre actividades criminales y patrocinadas por el estado se difuminan, lo que conlleva riesgos elevados para los sistemas gubernamentales en todo el mundo.
Las implicaciones a largo plazo para la industria de la ciberseguridad incluyen una posible reevaluación de los marcos y políticas que rigen la protección de datos y la privacidad. Las organizaciones pueden necesitar invertir más en infraestructura de ciberseguridad y capacitación, particularmente en regiones con mayores riesgos de ataques patrocinados por el estado. Además, a medida que las amenazas cibernéticas evolucionan, la colaboración entre agencias internacionales de ciberseguridad será crucial para desarrollar contramedidas efectivas y compartir inteligencia.
Conclusión
NetamLoader representa más que solo otra cepa de malware; encarna las amenazas en escalada que enfrentan los gobiernos en un mundo interconectado. A medida que los cibercriminales idean métodos cada vez más sofisticados para infiltrarse en sistemas seguros, se hace evidente la necesidad de medidas de ciberseguridad robustas. Las lecciones aprendidas de este incidente no solo darán forma a las respuestas futuras a las amenazas cibernéticas, sino que también influirán en cómo los gobiernos y organizaciones priorizan sus estrategias de ciberseguridad en el futuro.
La narrativa en desarrollo en torno a NetamLoader sirve como un recordatorio claro de las vulnerabilidades que persisten incluso dentro de los sistemas más seguros. A medida que avanzamos hacia una era definida por la transformación digital, es imperativo que tanto los sectores público como privado permanezcan vigilantes, adaptables y proactivos en su defensa contra el paisaje siempre cambiante de las amenazas cibernéticas.
Fuente original: thehackernews.com