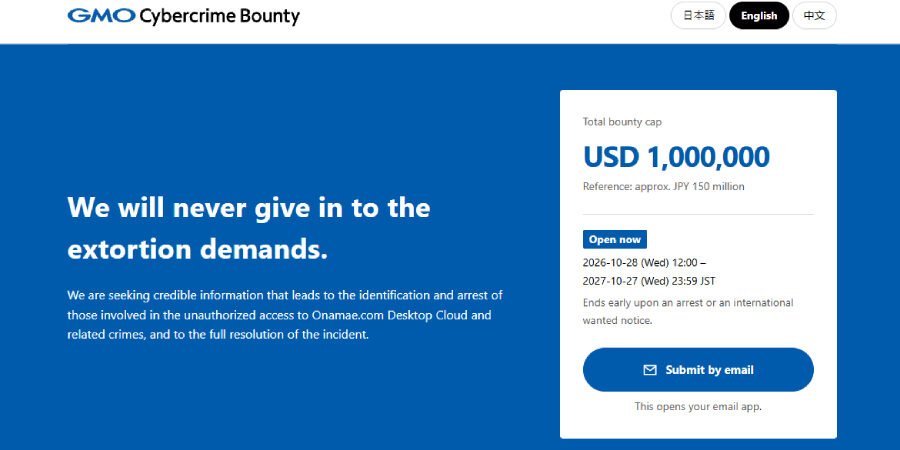
GMO de Japón Ofrece $1 Millón de Recompensa para Capturar a los Hackers de la Nube de Comercio de Divisas
Antecedentes y Contexto
El panorama cibernético de Japón ha estado cada vez más marcado por violaciones de alto perfil, siendo el reciente ataque al servicio de Nube de Escritorio Onamae.com del Grupo GMO Internet una escalada significativa en el panorama de amenazas. Este incidente es particularmente preocupante ya que tiene como objetivo el sector financiero, específicamente el comercio de divisas (FX), que ha sido un objetivo lucrativo para los ciberdelincuentes debido a sus transacciones de alto valor y datos sensibles. La decisión de GMO de ofrecer una recompensa de $1 millón por información que conduzca a la captura de estos hackers subraya la gravedad de la situación y el compromiso de la empresa para proteger los datos y servicios de sus usuarios.
Históricamente, Japón ha enfrentado varios incidentes cibernéticos, pero la tendencia se ha intensificado en los últimos años. Por ejemplo, la violación de 2020 de la empresa Mitsubishi Electric Corp. con sede en Tokio expuso información sensible y destacó vulnerabilidades en la postura de ciberseguridad del país. La violación de Onamae.com marca un desarrollo preocupante, especialmente a medida que Japón se prepara para albergar importantes eventos internacionales que podrían atraer más amenazas cibernéticas. La negativa a pagar la demanda de extorsión indica un cambio estratégico hacia la resiliencia y el compromiso proactivo con la comunidad para combatir el cibercrimen, en lugar de sucumbir a las demandas de rescate.
Este incidente también arroja luz sobre las implicaciones más amplias para la ciberseguridad en Asia, donde las instituciones financieras se han convertido en objetivos principales para actores patrocinados por el estado y el crimen organizado. El aumento de los ataques de ransomware y la creciente sofisticación de los ciberdelincuentes requieren una reevaluación de las medidas de seguridad en todos los sectores, especialmente en Japón, que históricamente ha sido considerado un refugio seguro en términos de ciberseguridad.
Análisis Técnico
La violación del servicio Onamae.com de GMO parece haber explotado una combinación de tácticas de ingeniería social y vulnerabilidades dentro de su infraestructura. Si bien los detalles técnicos específicos son escasos, es probable que los atacantes emplearan esquemas de phishing para obtener acceso inicial, utilizando potencialmente correos electrónicos falsos que imitaban comunicaciones legítimas. Una vez dentro, podrían haber aprovechado las debilidades de seguridad existentes para escalar privilegios, lo que les permitió acceder a datos sensibles y potencialmente desplegar ransomware u otros payloads maliciosos.
Una táctica común en tales violaciones es el uso de **credential stuffing**, donde los atacantes utilizan credenciales robadas de violaciones de datos anteriores para acceder a cuentas de usuario. Dado que el servicio se centra en el comercio de divisas, esto podría haber proporcionado a los atacantes acceso inmediato a cuentas de alto valor, lo que llevó a operaciones de comercio comprometidas y pérdidas financieras para los usuarios. La naturaleza sensible de los datos alojados en estas plataformas amplifica los riesgos, haciendo imperativo que las organizaciones apliquen autenticación de múltiples factores (MFA) y controles de acceso robustos.
Además, es probable que los atacantes emplearan **técnicas de exfiltración de datos** para siphonar información sensible antes de hacer una demanda de extorsión. Esto podría implicar el uso de canales encriptados para evadir la detección mientras transferían datos robados a servidores remotos. El incidente sirve como un recordatorio contundente de las tácticas en evolución utilizadas por los ciberdelincuentes, lo que requiere vigilancia continua y adaptación por parte de organizaciones como GMO.
Alcance e Impacto en el Mundo Real
La violación tiene implicaciones de gran alcance para los usuarios afectados, que principalmente incluyen a traders e instituciones financieras que dependen del servicio Onamae.com para sus operaciones. Dado que el servicio alberga escritorios Windows específicamente utilizados para el comercio de divisas, las cuentas comprometidas podrían llevar a pérdidas financieras significativas, no solo para traders individuales, sino también para instituciones financieras más grandes que pueden depender de la integridad y seguridad de tales servicios.
Comparativamente, este incidente recuerda la violación de 2016 del Banco Central de Bangladesh, donde los atacantes explotaron vulnerabilidades en los sistemas SWIFT para robar $81 millones. Ambos incidentes destacan el potencial catastrófico de los ciberataques en el sector financiero, enfatizando la necesidad de mejorar las defensas de ciberseguridad. La violación de Onamae.com sirve como un recordatorio de que incluso las empresas establecidas y de buena reputación no son inmunes a las amenazas cibernéticas, y las ramificaciones pueden ser severas y generalizadas.
Además, el incidente puede sacudir la confianza del consumidor en los servicios basados en la nube para transacciones financieras, instando a los usuarios y organizaciones a reconsiderar sus prácticas de seguridad de datos. A medida que el panorama financiero se digitaliza cada vez más, mantener la confianza es crucial para sostener las operaciones comerciales.
Vectores de Ataque y Metodología
- Los atacantes realizaron reconocimiento para identificar posibles vulnerabilidades en la infraestructura de Onamae.com.
- Es probable que se utilizaran correos electrónicos de phishing para engañar a los empleados para que revelaran credenciales o hicieran clic en enlaces maliciosos.
- Una vez que se obtuvo acceso, emplearon técnicas de escalada de privilegios para acceder a datos sensibles.
- Se utilizaron métodos de exfiltración de datos para transferir datos robados a servidores externos de manera segura.
- Se realizó una demanda de extorsión una vez que los atacantes tuvieron suficientes datos para amenazar a la empresa.
Recomendaciones de Mitigación y Defensa
Las organizaciones deben adoptar medidas proactivas para defenderse contra tales ataques. Aquí hay algunas recomendaciones prácticas:
- Implementar autenticación de múltiples factores (MFA) para todas las cuentas de usuario para añadir una capa adicional de seguridad.
- Actualizar y parchear regularmente los sistemas para protegerse contra vulnerabilidades conocidas.
- Realizar capacitación regular en concienciación sobre seguridad para empleados para reconocer intentos de phishing y otras tácticas de ingeniería social.
- Establecer un plan de respuesta a incidentes que incluya protocolos claros para la comunicación y recuperación tras una violación.
- Implementar sistemas avanzados de detección de amenazas que monitoricen actividades inusuales y potenciales exfiltraciones de datos.
Implicaciones para la Industria y Perspectiva de Expertos
La violación en GMO señala una tendencia creciente en el sector financiero donde los ciberdelincuentes están atacando cada vez más la infraestructura crítica. Los expertos predicen que a medida que las instituciones financieras continúan digitalizando sus operaciones, la sofisticación de los ataques solo aumentará. Este incidente podría servir como un catalizador para que los reguladores impongan estándares de ciberseguridad más estrictos en toda la industria, lo que llevaría a las organizaciones a priorizar las inversiones en ciberseguridad.
Además, la recompensa ofrecida por GMO podría inspirar a otras empresas a adoptar estrategias similares, creando un enfoque comunitario para combatir el cibercrimen. Sin embargo, este enfoque también plantea preguntas éticas en torno a la incentivación de la denuncia de ciberdelincuentes y el potencial de falsos avisos. Las implicaciones a largo plazo de tales programas de recompensas necesitarán una cuidadosa consideración a medida que evoluciona el panorama de la ciberseguridad.
Conclusión
La reciente violación del servicio Onamae.com de GMO es un recordatorio severo de las vulnerabilidades inherentes a la dependencia del sector financiero en plataformas digitales. A medida que las amenazas cibernéticas continúan creciendo en sofisticación, las organizaciones deben permanecer vigilantes y proactivas en sus estrategias de defensa. La decisión de ofrecer una recompensa de $1 millón por información que conduzca a la captura de los atacantes refleja un sólido compromiso con la ciberseguridad, pero también destaca la urgente necesidad de un cambio sistémico en cómo las empresas abordan las amenazas de ciberseguridad. A medida que el panorama evoluciona, la responsabilidad colectiva de las organizaciones, reguladores y usuarios será primordial para fomentar un entorno digital más seguro.
Fuente original: thehackernews.com