Invitaciones de Calendario y Proxies en Vivo: Revelando una Campaña de Secuestro de Sesiones de Google
Antecedentes y Contexto
En una era donde la comunicación digital es la columna vertebral de la colaboración corporativa, la aparición de operaciones de phishing sofisticadas presenta un desafío formidable para las organizaciones. Desde mediados de agosto de 2026, ha estado en marcha un esfuerzo concertado para secuestrar sesiones de Google, dirigido a usuarios corporativos a través de una mezcla innovadora de invitaciones de calendario y proxies en vivo. Esta campaña, identificada por el equipo de Investigación de Amenazas de Material Security, destaca las tácticas en evolución empleadas por los ciberdelincuentes para explotar la confianza en las herramientas digitales. A medida que las empresas dependen cada vez más de plataformas basadas en la nube, la necesidad de una vigilancia intensificada y medidas de seguridad robustas nunca ha sido más crítica.
Históricamente, los ataques de phishing se han basado en tácticas reconocibles como correos electrónicos engañosos y enlaces maliciosos. Sin embargo, esta última campaña marca una evolución significativa en la metodología. Los atacantes han diseñado un enfoque que elude los controles de seguridad tradicionales, dificultando que incluso los defensores experimentados identifiquen la amenaza. Esta es una tendencia preocupante, ya que demuestra una creciente sofisticación entre los adversarios cibernéticos, que son conscientes de las prácticas de ciberseguridad existentes y son hábiles para eludirlas. Las implicaciones de tales avances son profundas, ya que señalan un cambio en el panorama de la ciberseguridad corporativa.
Lo que hace que este incidente sea particularmente relevante es su momento. Con el aumento del trabajo remoto y los modelos híbridos, la dependencia de herramientas de colaboración digitales ha aumentado. Los ciberdelincuentes están capitalizando este cambio, explotando vulnerabilidades en plataformas de comunicación como Google Workspace. A medida que las organizaciones lidian con las consecuencias de estos ataques, también deben enfrentarse a un panorama de amenazas cada vez más complejo que combina la pericia técnica con tácticas de ingeniería social. Esta confluencia de factores subraya la urgencia de estrategias de seguridad integrales que se extiendan más allá de las prácticas estándar.
Análisis Técnico
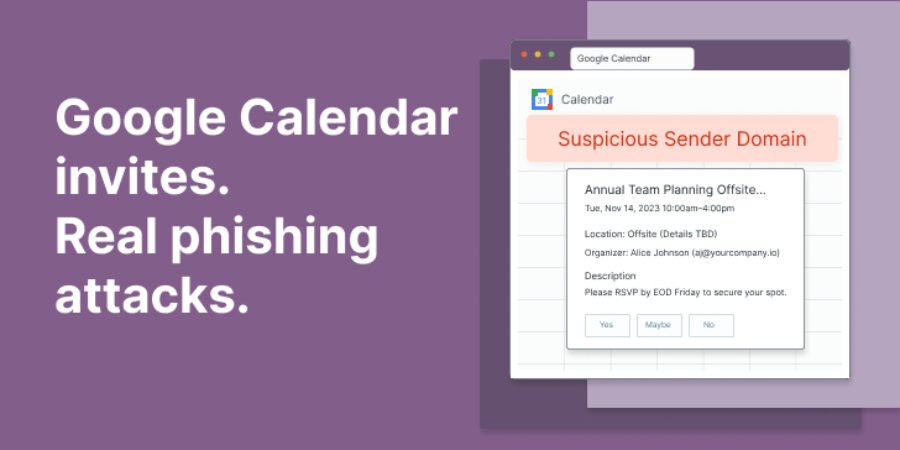
En el corazón de esta operación de phishing yace una técnica engañosamente simple pero efectiva: el uso de **invitaciones de calendario** para atraer a las víctimas a una falsa sensación de seguridad. Al enviar invitaciones de calendario aparentemente legítimas que enlazan a sitios maliciosos, los atacantes pueden manipular a los usuarios corporativos para que proporcionen involuntariamente sus credenciales de Google. Las invitaciones a menudo parecen originarse de fuentes confiables, lo que las hace particularmente insidiosas. Este método explota la confianza inherente que los usuarios depositan en las notificaciones de calendario, eludiendo efectivamente el escepticismo inicial.
Otro componente crítico de esta campaña es el uso de **proxies en vivo**. Una vez que un usuario introduce involuntariamente sus credenciales, los atacantes aprovechan estos proxies para capturar la sesión en vivo. Esto les permite autenticarse como el usuario en tiempo real, otorgando acceso a información y recursos corporativos sensibles. Los atacantes han elaborado meticulosamente su enfoque para asegurar que las medidas de seguridad estándar—como el escaneo de enlaces y las verificaciones de reputación—devuelvan resultados limpios, evadiendo así la detección. Esta sofisticación técnica subraya la importancia de la vigilancia continua y de medidas de seguridad adaptativas.
Además, los atacantes han demostrado una capacidad para escalar rápidamente sus operaciones. Al explotar dominios comprometidos y generar nuevos rápidamente, pueden seguir atacando a los usuarios sin el riesgo de ser cerrados rápidamente. Esta adaptabilidad les permite mantener presión sobre las organizaciones, creando un ciclo de miedo e incertidumbre. A medida que la campaña evoluciona, plantea preguntas sobre la efectividad de los marcos de ciberseguridad actuales y la necesidad de innovación en las estrategias de defensa.
Alcance e Impacto en el Mundo Real
El impacto de esta campaña de secuestro de sesiones se extiende mucho más allá de los usuarios individuales; tiene el potencial de interrumpir a organizaciones enteras. Con un enfoque en cuentas corporativas, los atacantes probablemente están accediendo a datos sensibles, información propietaria y canales de comunicación críticos. Esto podría llevar a severas pérdidas financieras, daños a la reputación y repercusiones regulatorias para las organizaciones afectadas. Comparativamente, campañas de phishing anteriores, como el incidente de SolarWinds en 2020, han demostrado que las consecuencias pueden ser catastróficas, afectando a miles de organizaciones a nivel mundial.
Hasta ahora, el alcance de los usuarios afectados parece ser sustancial, con estimaciones que sugieren que cientos de cuentas corporativas pueden haber sido comprometidas. La capacidad de los atacantes para crear enlaces limpios y utilizar plataformas confiables significa que el alcance de esta campaña podría abarcar potencialmente varias industrias, convirtiéndola en una amenaza omnipresente. Los países con una fuerte dependencia de las tecnologías en la nube—como Estados Unidos, Canadá y varias naciones europeas—probablemente estén en mayor riesgo, dada la concentración de infraestructura corporativa dentro de estas regiones.
Las ramificaciones de tales brechas son profundas. Los datos sensibles pueden ser extraídos, lo que lleva al robo de propiedad intelectual y a la explotación financiera. También plantea preguntas sobre la integridad de las comunicaciones corporativas y el potencial de más ataques a través de cuentas comprometidas. A la luz de estos eventos, las organizaciones deben reevaluar sus posturas de seguridad para mitigar los riesgos asociados con este paisaje de amenazas en evolución.
Vectores de Ataque y Metodología
La campaña emplea un vector de ataque multifacético que incluye varios pasos clave:
- Inicio del Phishing: Los atacantes envían invitaciones de calendario que contienen enlaces a sitios maliciosos disfrazados de legítimos.
- Interacción del Usuario: Las víctimas reciben la invitación, que parece ser de una fuente confiable, lo que les lleva a hacer clic en el enlace.
- Cosecha de Credenciales: Al hacer clic, los usuarios son dirigidos a una página de inicio de sesión falsa donde se recopilan sus credenciales de Google.
- Secuestro de Sesión: Usando proxies en vivo, los atacantes capturan la sesión activa, permitiéndoles hacerse pasar por el usuario en tiempo real.
- Exfiltración de Datos: Una vez dentro, los atacantes pueden acceder a información corporativa sensible, lo que lleva a posibles brechas de datos.
Recomendaciones de Mitigación y Defensa
A la luz de las amenazas crecientes que plantea esta campaña de phishing, las organizaciones deben implementar medidas de seguridad robustas:
- Entrenamiento en Conciencia de Seguridad: Capacitar regularmente a los empleados para reconocer intentos de phishing, incluidas invitaciones de calendario.
- Autenticación Multifactor (MFA): Implementar MFA para todas las cuentas corporativas para agregar una capa adicional de seguridad contra el robo de credenciales.
- Herramientas de Escaneo de Enlaces: Utilizar herramientas avanzadas de escaneo de enlaces que analicen las URL en busca de contenido malicioso más allá de las verificaciones estándar.
- Planes de Respuesta a Incidentes: Desarrollar y actualizar regularmente planes de respuesta a incidentes para abordar rápidamente posibles brechas.
- Auditorías de Seguridad Regulares: Realizar auditorías frecuentes de los protocolos y sistemas de seguridad para identificar vulnerabilidades y mitigar riesgos.
Implicaciones Industriales y Perspectiva de Expertos
Las consecuencias a largo plazo de esta campaña se extienden más allá de las pérdidas financieras inmediatas; influyen en tendencias industriales más amplias y en el estado de la ciberseguridad. A medida que los ciberdelincuentes se vuelven cada vez más sofisticados, las organizaciones deben adaptar sus marcos de seguridad para mantenerse al día. El auge de las campañas de phishing que explotan eficazmente plataformas confiables señala un cambio crítico en cómo las organizaciones deben abordar la ciberseguridad.
Los expertos enfatizan la necesidad de un enfoque holístico para la ciberseguridad que priorice no solo la tecnología, sino también los factores humanos. La integración de **análisis de comportamiento** puede ayudar a las organizaciones a identificar anomalías en el comportamiento del usuario, proporcionando una capa adicional de defensa. Además, a medida que la inteligencia artificial continúa evolucionando, puede jugar un papel fundamental en la detección y respuesta a amenazas, permitiendo que las organizaciones respondan proactivamente a las amenazas emergentes.
Esta campaña sirve como un llamado de atención para la industria, destacando la necesidad de inversión continua en medidas de ciberseguridad. A medida que el paisaje de amenazas evoluciona, el enfoque debe cambiar hacia la creación de infraestructuras resilientes que puedan adaptarse a nuevos desafíos, asegurando que las organizaciones no solo sean reactivas, sino también proactivas en sus estrategias de defensa.
Conclusión
La campaña de secuestro de sesiones de Google es un recordatorio contundente del paisaje en evolución de las amenazas a la ciberseguridad. Con atacantes volviéndose cada vez más hábiles en la explotación de vulnerabilidades en plataformas ampliamente utilizadas, las organizaciones deben permanecer vigilantes y proactivas en sus medidas de seguridad. El uso de invitaciones de calendario y proxies en vivo subraya la necesidad de estrategias de defensa innovadoras que se extiendan más allá de los métodos tradicionales.
A medida que navegamos este complejo paisaje de amenazas, la colaboración entre organizaciones, expertos en seguridad y proveedores de tecnología será crucial para desarrollar soluciones efectivas. En última instancia, fomentar una cultura de conciencia de seguridad y adoptar defensas tecnológicas avanzadas será clave para mitigar los riesgos planteados por tales operaciones de phishing sofisticadas.
Fuente original: thehackernews.com